



Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Эксперты Cisco Talos фиксируют рост количества заражений TrueBot из арсенала русскоязычной Silence Group. Атаки с использованием данного Windows-загрузчика грозят кражей корпоративных данных и даже их потерей в том случае, когда злоумышленники развертывают в сети шифровальщика Cl0p, он же Clop.

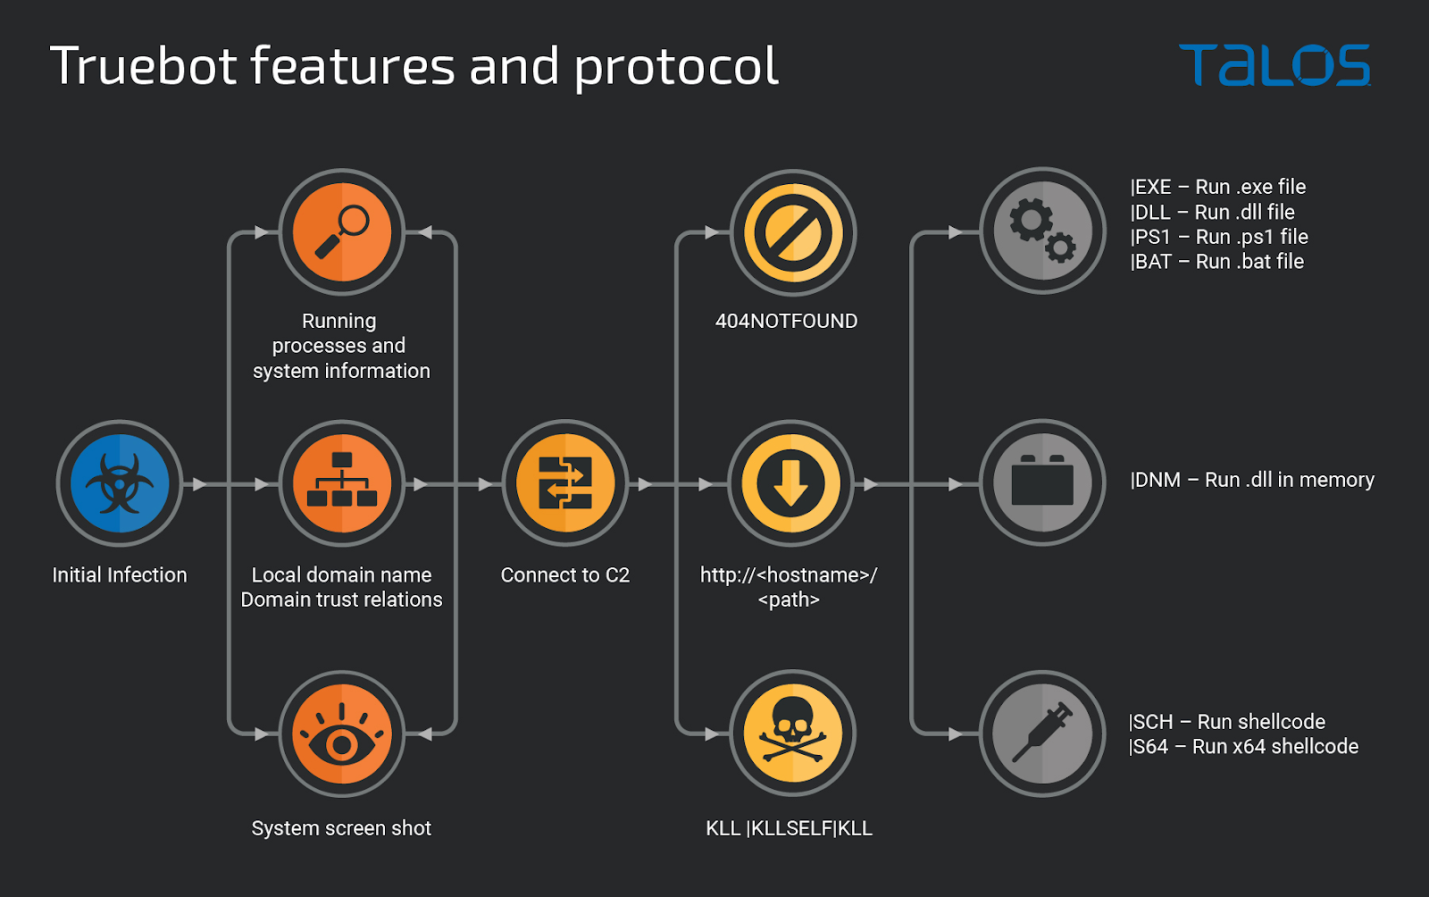
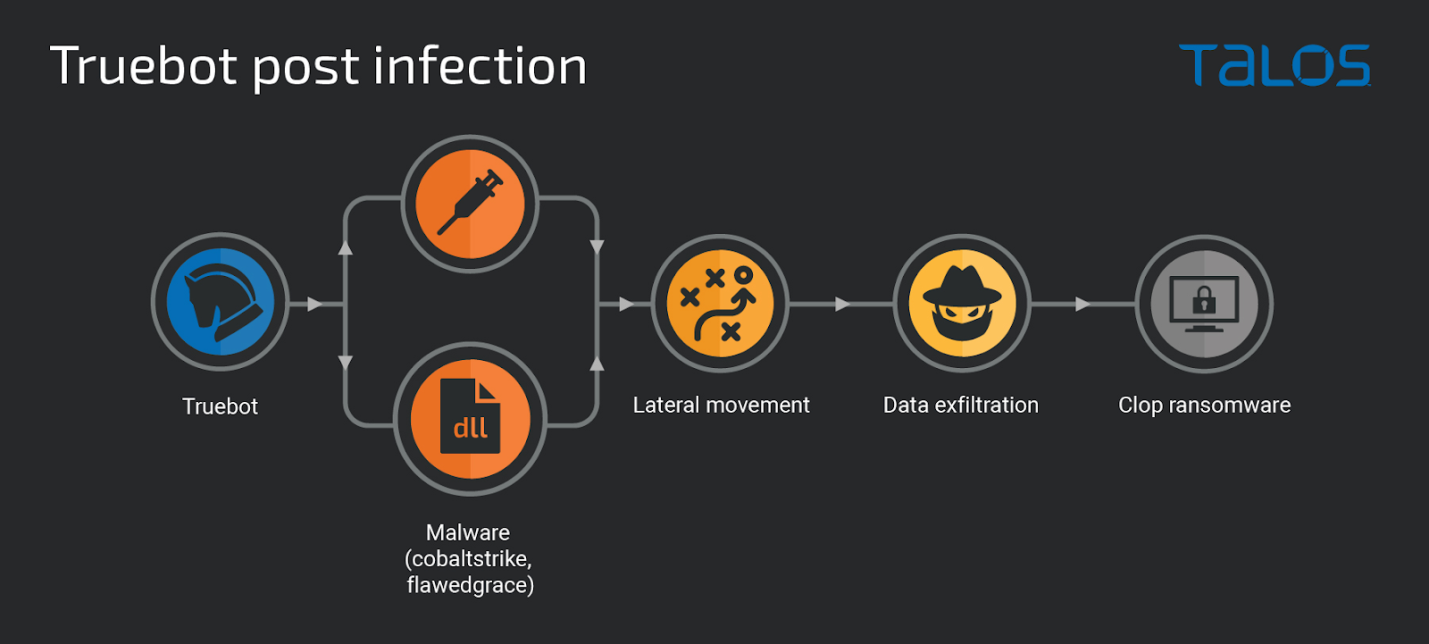
Даунлоудер TrueBot используется на начальном этапе атаки Silence (группа хакеров вначале выбирала мишенями только российские банки, а потом отправилась на гастроли в другие страны). В задачи зловреда входят сбор системных данных и загрузка инструментов для развития атаки — маячка Cobalt Strike, трояна удаленного доступа FlawedGrace.

Последняя версия TrueBot, согласно Cisco Talos, умеет также делать скриншоты и собирать информацию о доверительных отношениях Active Directory. Из дополнительной полезной нагрузки исследователи особо отметили не встречавшийся ранее кастомный инструмент эксфильтрации данных Teleport.


Написанная на C++ утилита помогает хакерам скрытно выводить украденную информацию. Ее коммуникации с C2 шифруются, оператор может ограничить скорость выгрузки и размеры файлов, а также удалить Teleport по завершении процесса. В ходе атак новый инструмент использовался для кражи данных из папок OneDrive и Downloads, а также писем из Outlook. 

В некоторых случаях Silence использовала вторжение в сеть жертвы для шантажа — развертывала в системах и запускала в параллель шифровальщика Cl0p.


В середине августа кибергруппа сменила способ распространения TrueBot — перестала использовать адресные рассылки и перешла на эксплойт. Эксперимент с CVE-2022-31199 (RCE-уязвимость в Netwrix Auditor, 9,8 балла CVSS) продолжался полтора месяца; в октябре Silence переключилась на доставку с помощью USB-червя Raspberry Robin.

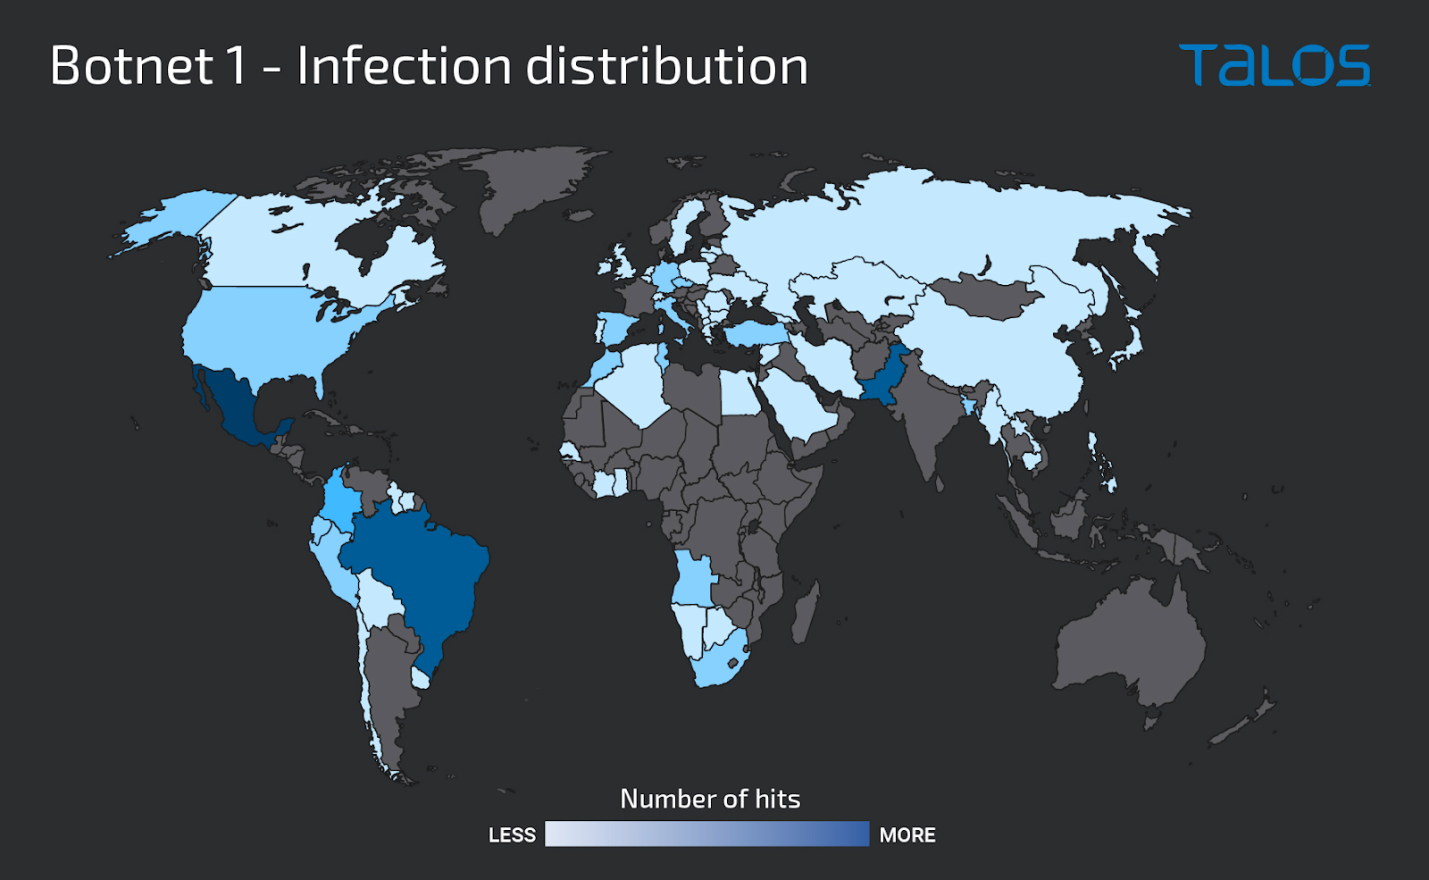
К ноябрю злоумышленникам удалось таким образом заразить более 1000 систем — в основном десктопы без публичного веб-доступа, с наибольшей концентрацией в Мексике, Бразилии и Пакистане.


В прошлом месяце способ распространения TrueBot вновь изменился, но вектор на сей раз определить не удалось. Известно лишь, что в ходе этой вредоносной кампании пострадало более 500 Windows-серверов с доступными из интернета службами SMB, RDP и WinRM. При этом три четверти заражений пришлись на долю США.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru