



Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Эксперты Cisco Talos фиксируют рост количества заражений TrueBot из арсенала русскоязычной Silence Group. Атаки с использованием данного Windows-загрузчика грозят кражей корпоративных данных и даже их потерей в том случае, когда злоумышленники развертывают в сети шифровальщика Cl0p, он же Clop.

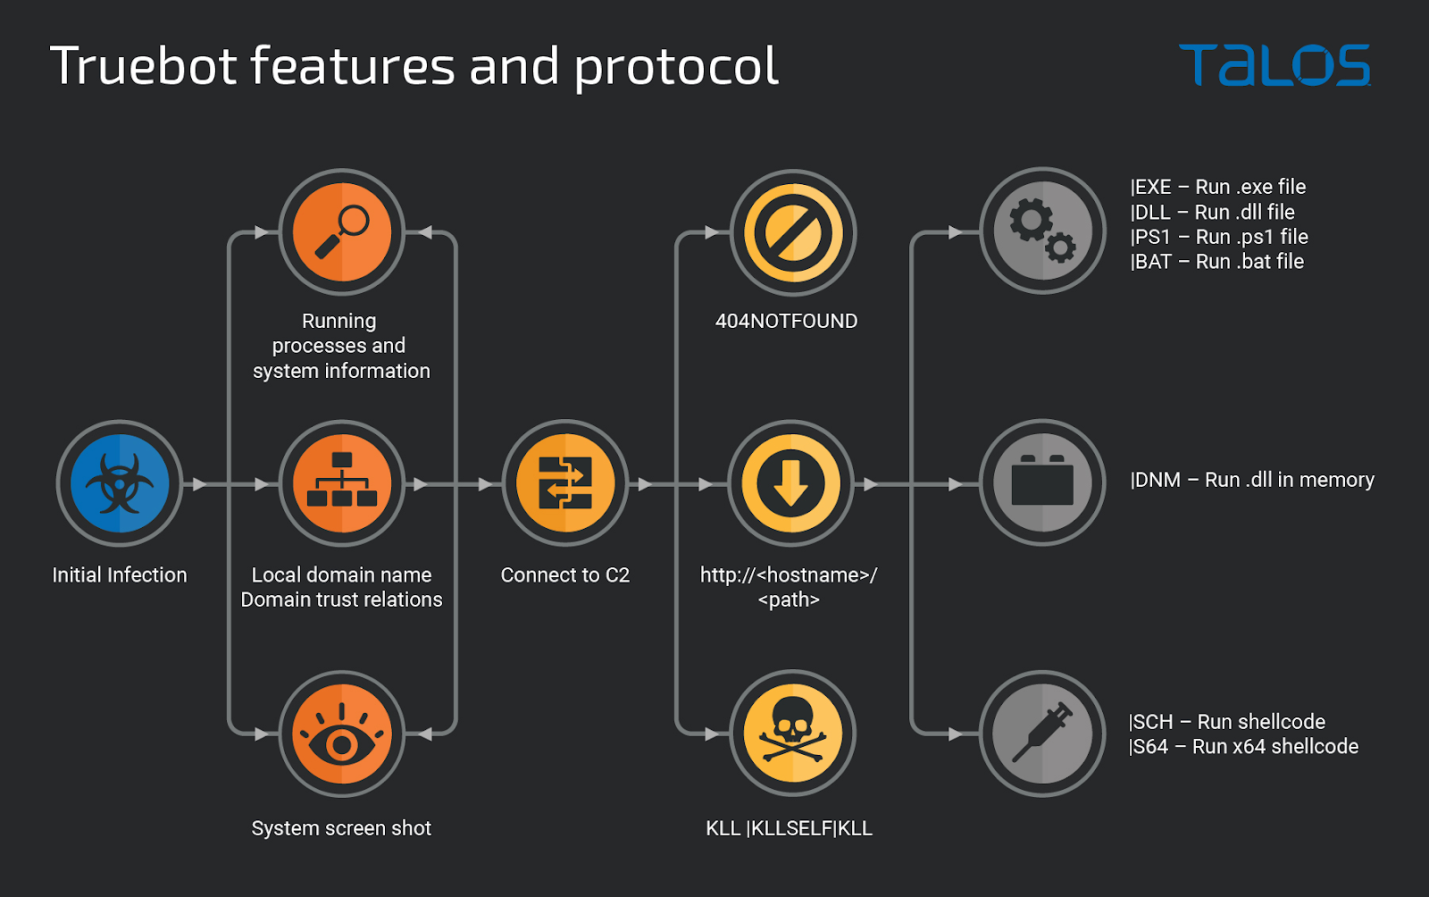
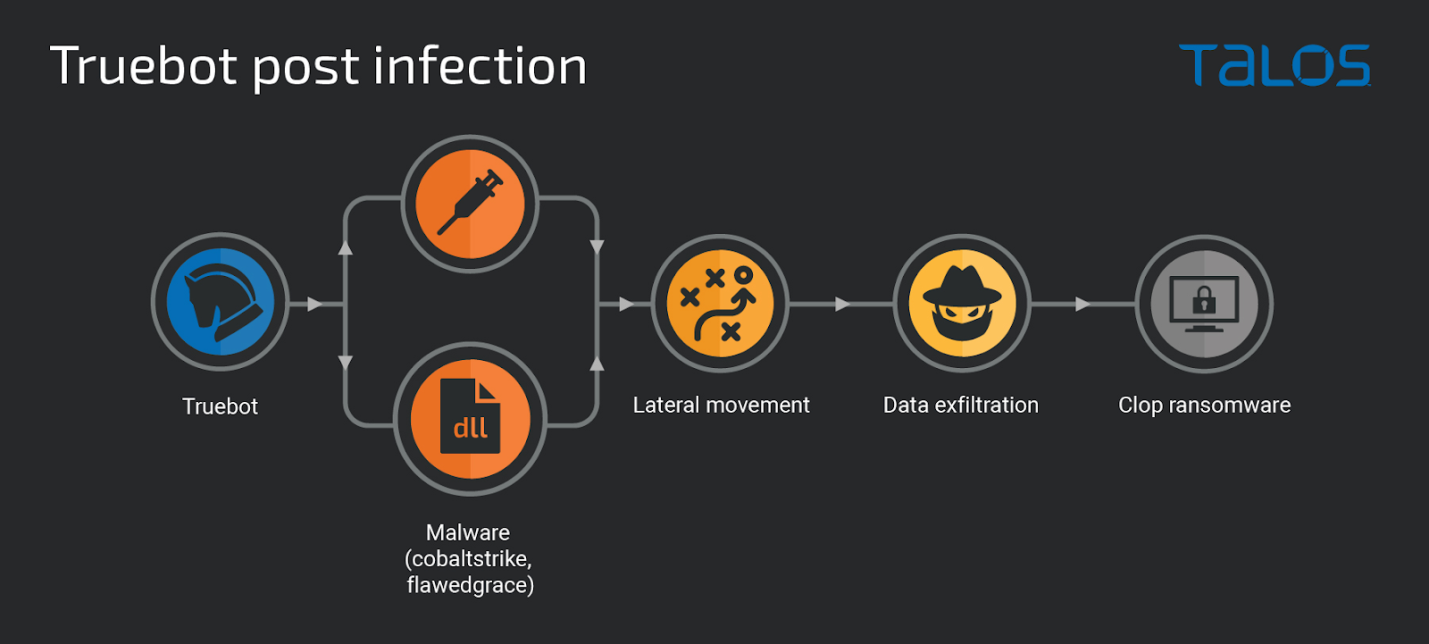
Даунлоудер TrueBot используется на начальном этапе атаки Silence (группа хакеров вначале выбирала мишенями только российские банки, а потом отправилась на гастроли в другие страны). В задачи зловреда входят сбор системных данных и загрузка инструментов для развития атаки — маячка Cobalt Strike, трояна удаленного доступа FlawedGrace.

Последняя версия TrueBot, согласно Cisco Talos, умеет также делать скриншоты и собирать информацию о доверительных отношениях Active Directory. Из дополнительной полезной нагрузки исследователи особо отметили не встречавшийся ранее кастомный инструмент эксфильтрации данных Teleport.


Написанная на C++ утилита помогает хакерам скрытно выводить украденную информацию. Ее коммуникации с C2 шифруются, оператор может ограничить скорость выгрузки и размеры файлов, а также удалить Teleport по завершении процесса. В ходе атак новый инструмент использовался для кражи данных из папок OneDrive и Downloads, а также писем из Outlook. 

В некоторых случаях Silence использовала вторжение в сеть жертвы для шантажа — развертывала в системах и запускала в параллель шифровальщика Cl0p.


В середине августа кибергруппа сменила способ распространения TrueBot — перестала использовать адресные рассылки и перешла на эксплойт. Эксперимент с CVE-2022-31199 (RCE-уязвимость в Netwrix Auditor, 9,8 балла CVSS) продолжался полтора месяца; в октябре Silence переключилась на доставку с помощью USB-червя Raspberry Robin.

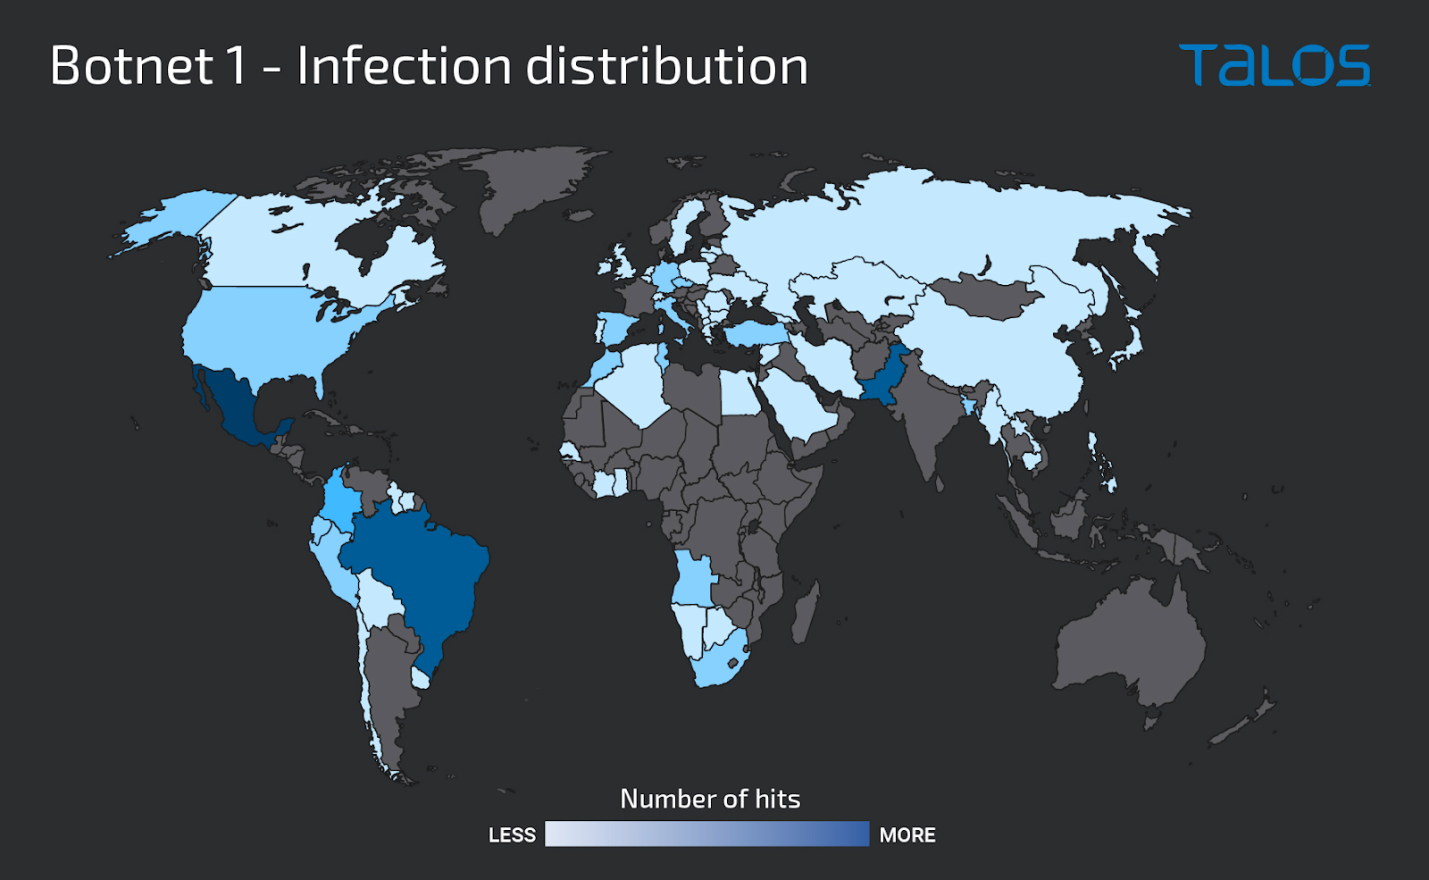
К ноябрю злоумышленникам удалось таким образом заразить более 1000 систем — в основном десктопы без публичного веб-доступа, с наибольшей концентрацией в Мексике, Бразилии и Пакистане.


В прошлом месяце способ распространения TrueBot вновь изменился, но вектор на сей раз определить не удалось. Известно лишь, что в ходе этой вредоносной кампании пострадало более 500 Windows-серверов с доступными из интернета службами SMB, RDP и WinRM. При этом три четверти заражений пришлись на долю США.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru