



Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Эксперты Cisco Talos фиксируют рост количества заражений TrueBot из арсенала русскоязычной Silence Group. Атаки с использованием данного Windows-загрузчика грозят кражей корпоративных данных и даже их потерей в том случае, когда злоумышленники развертывают в сети шифровальщика Cl0p, он же Clop.

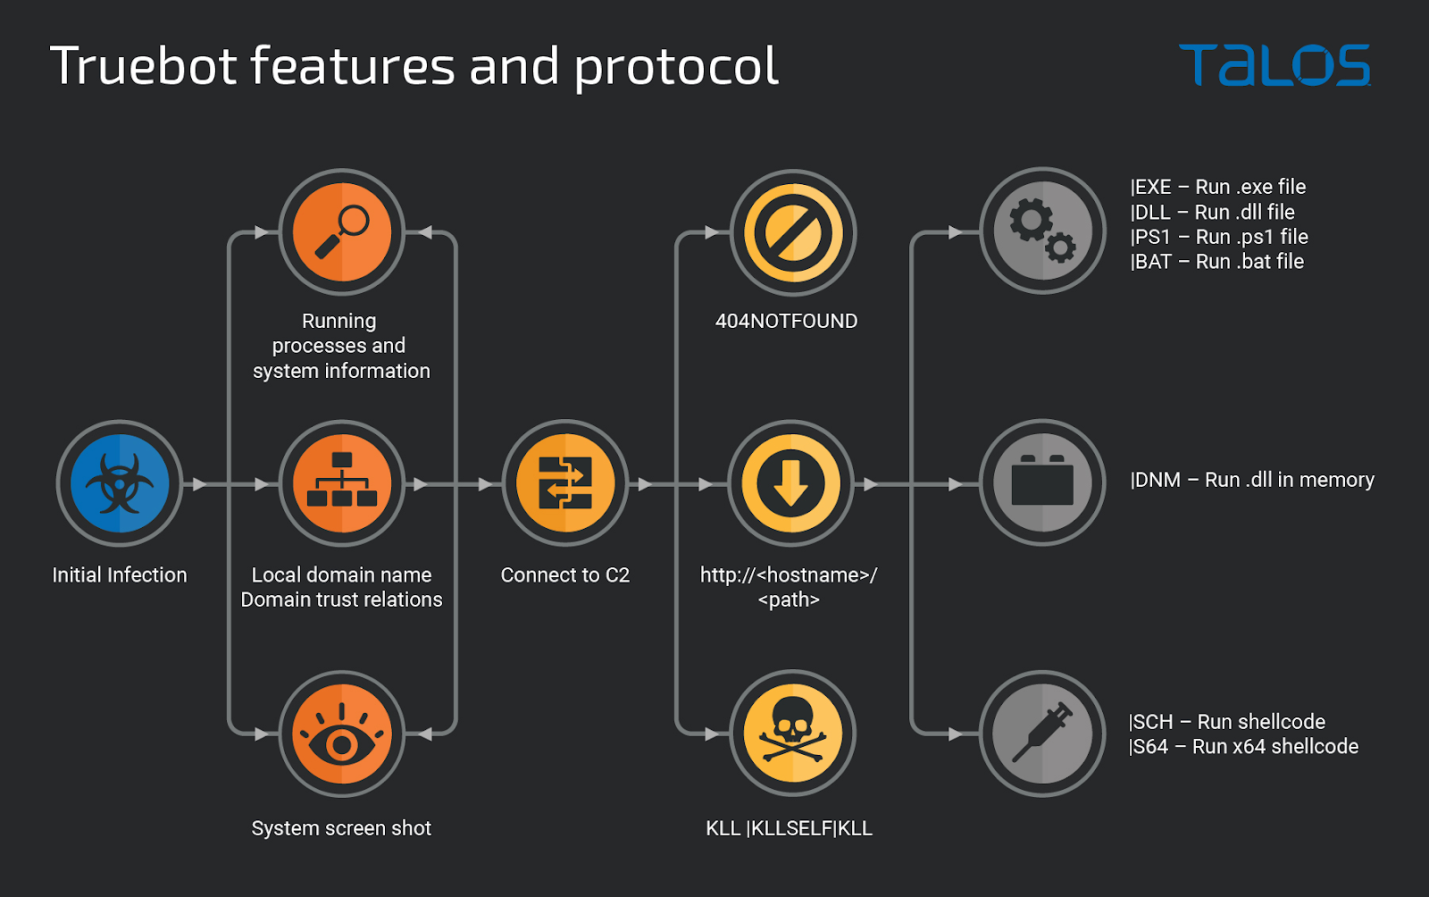
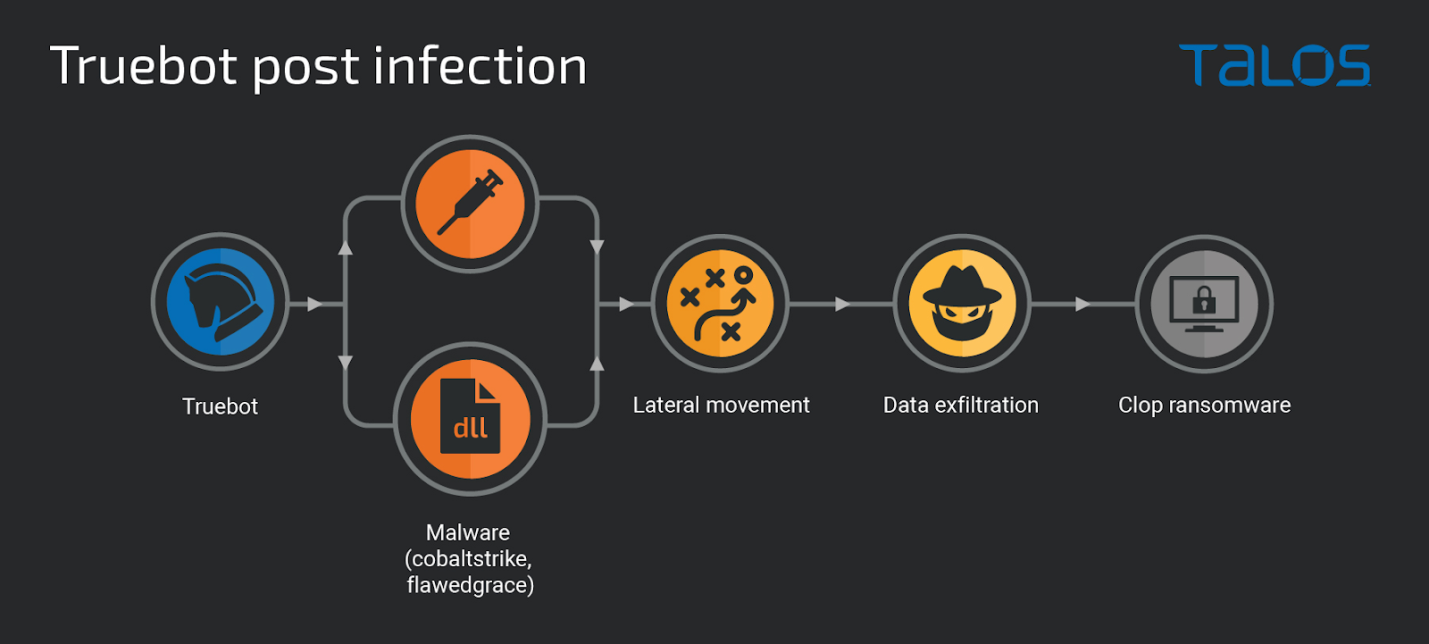
Даунлоудер TrueBot используется на начальном этапе атаки Silence (группа хакеров вначале выбирала мишенями только российские банки, а потом отправилась на гастроли в другие страны). В задачи зловреда входят сбор системных данных и загрузка инструментов для развития атаки — маячка Cobalt Strike, трояна удаленного доступа FlawedGrace.

Последняя версия TrueBot, согласно Cisco Talos, умеет также делать скриншоты и собирать информацию о доверительных отношениях Active Directory. Из дополнительной полезной нагрузки исследователи особо отметили не встречавшийся ранее кастомный инструмент эксфильтрации данных Teleport.


Написанная на C++ утилита помогает хакерам скрытно выводить украденную информацию. Ее коммуникации с C2 шифруются, оператор может ограничить скорость выгрузки и размеры файлов, а также удалить Teleport по завершении процесса. В ходе атак новый инструмент использовался для кражи данных из папок OneDrive и Downloads, а также писем из Outlook. 

В некоторых случаях Silence использовала вторжение в сеть жертвы для шантажа — развертывала в системах и запускала в параллель шифровальщика Cl0p.


В середине августа кибергруппа сменила способ распространения TrueBot — перестала использовать адресные рассылки и перешла на эксплойт. Эксперимент с CVE-2022-31199 (RCE-уязвимость в Netwrix Auditor, 9,8 балла CVSS) продолжался полтора месяца; в октябре Silence переключилась на доставку с помощью USB-червя Raspberry Robin.

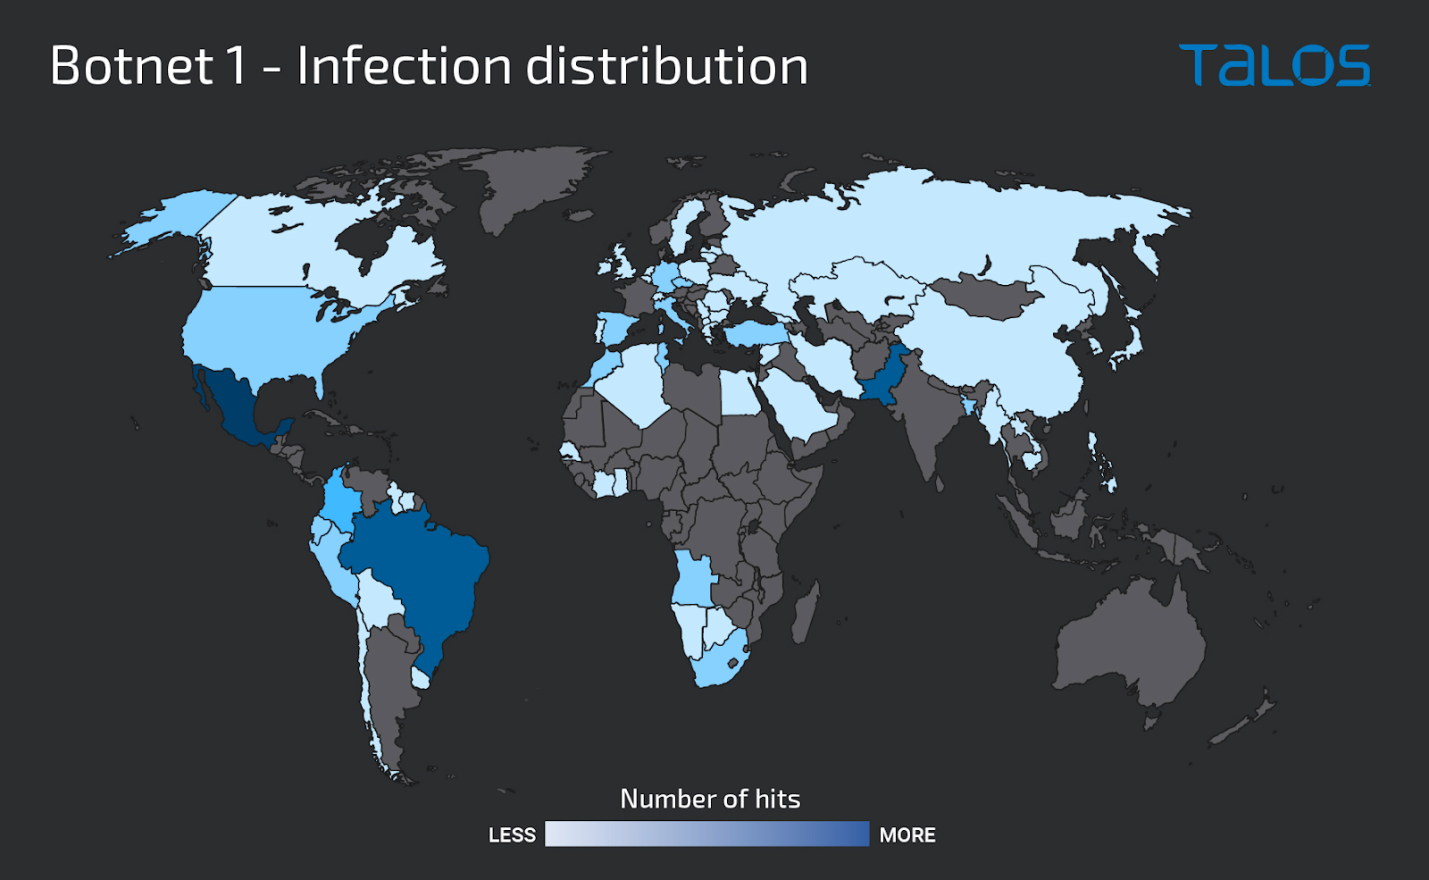
К ноябрю злоумышленникам удалось таким образом заразить более 1000 систем — в основном десктопы без публичного веб-доступа, с наибольшей концентрацией в Мексике, Бразилии и Пакистане.


В прошлом месяце способ распространения TrueBot вновь изменился, но вектор на сей раз определить не удалось. Известно лишь, что в ходе этой вредоносной кампании пострадало более 500 Windows-серверов с доступными из интернета службами SMB, RDP и WinRM. При этом три четверти заражений пришлись на долю США.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru