



Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Эксперты Cisco Talos фиксируют рост количества заражений TrueBot из арсенала русскоязычной Silence Group. Атаки с использованием данного Windows-загрузчика грозят кражей корпоративных данных и даже их потерей в том случае, когда злоумышленники развертывают в сети шифровальщика Cl0p, он же Clop.

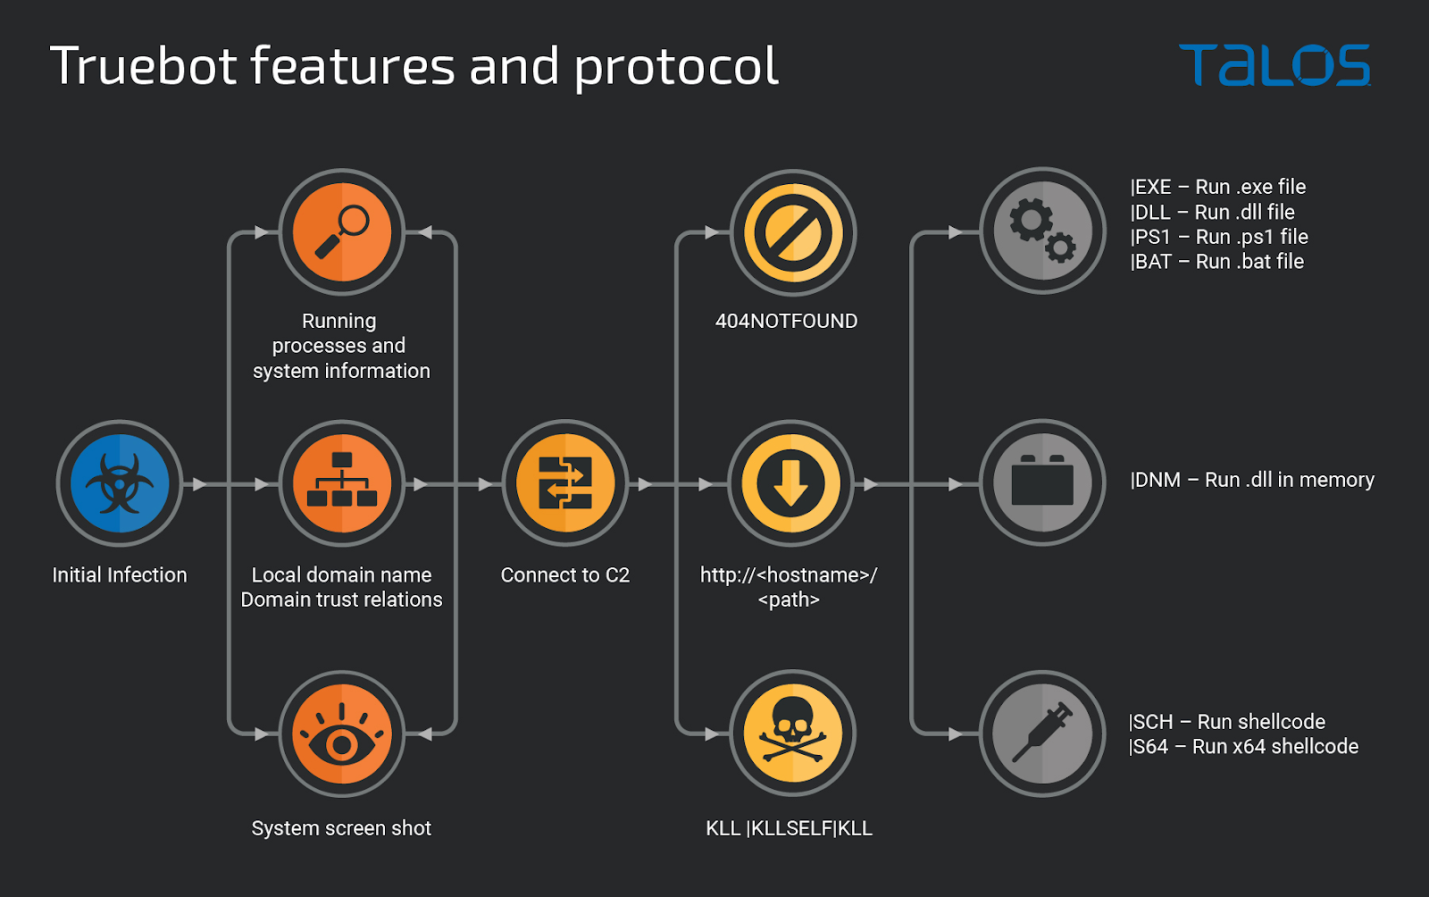
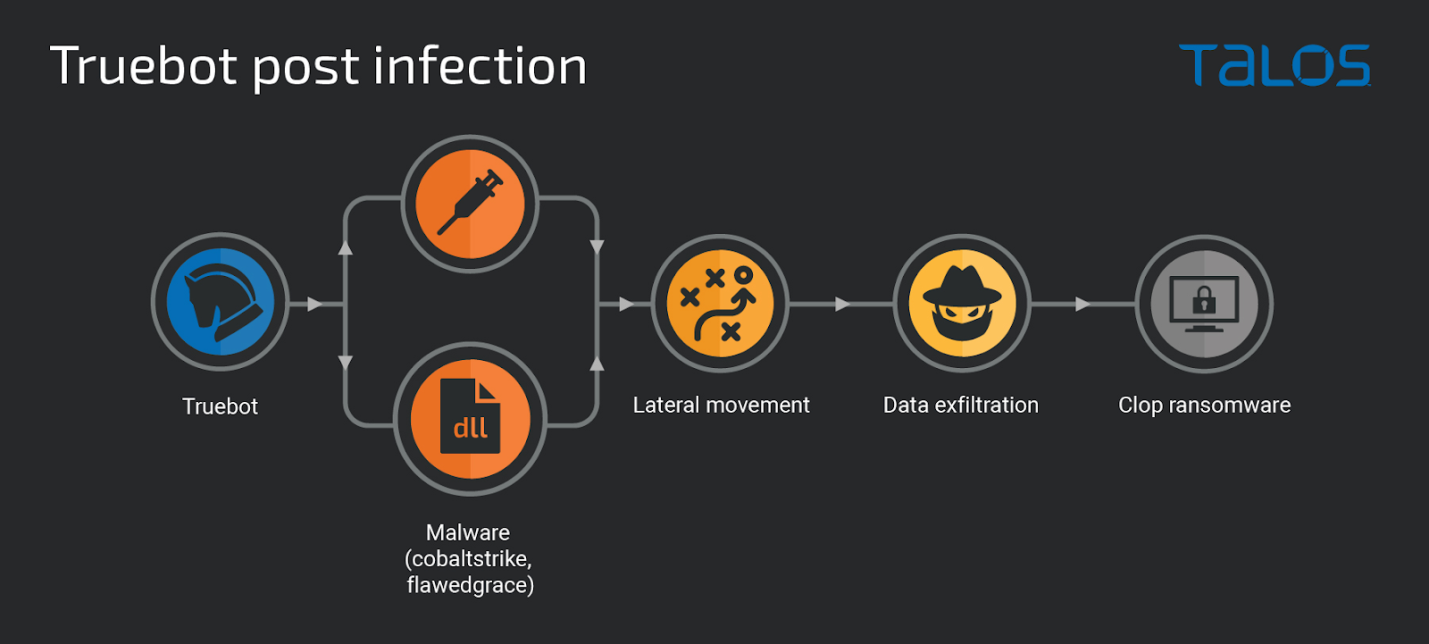
Даунлоудер TrueBot используется на начальном этапе атаки Silence (группа хакеров вначале выбирала мишенями только российские банки, а потом отправилась на гастроли в другие страны). В задачи зловреда входят сбор системных данных и загрузка инструментов для развития атаки — маячка Cobalt Strike, трояна удаленного доступа FlawedGrace.

Последняя версия TrueBot, согласно Cisco Talos, умеет также делать скриншоты и собирать информацию о доверительных отношениях Active Directory. Из дополнительной полезной нагрузки исследователи особо отметили не встречавшийся ранее кастомный инструмент эксфильтрации данных Teleport.


Написанная на C++ утилита помогает хакерам скрытно выводить украденную информацию. Ее коммуникации с C2 шифруются, оператор может ограничить скорость выгрузки и размеры файлов, а также удалить Teleport по завершении процесса. В ходе атак новый инструмент использовался для кражи данных из папок OneDrive и Downloads, а также писем из Outlook. 

В некоторых случаях Silence использовала вторжение в сеть жертвы для шантажа — развертывала в системах и запускала в параллель шифровальщика Cl0p.


В середине августа кибергруппа сменила способ распространения TrueBot — перестала использовать адресные рассылки и перешла на эксплойт. Эксперимент с CVE-2022-31199 (RCE-уязвимость в Netwrix Auditor, 9,8 балла CVSS) продолжался полтора месяца; в октябре Silence переключилась на доставку с помощью USB-червя Raspberry Robin.

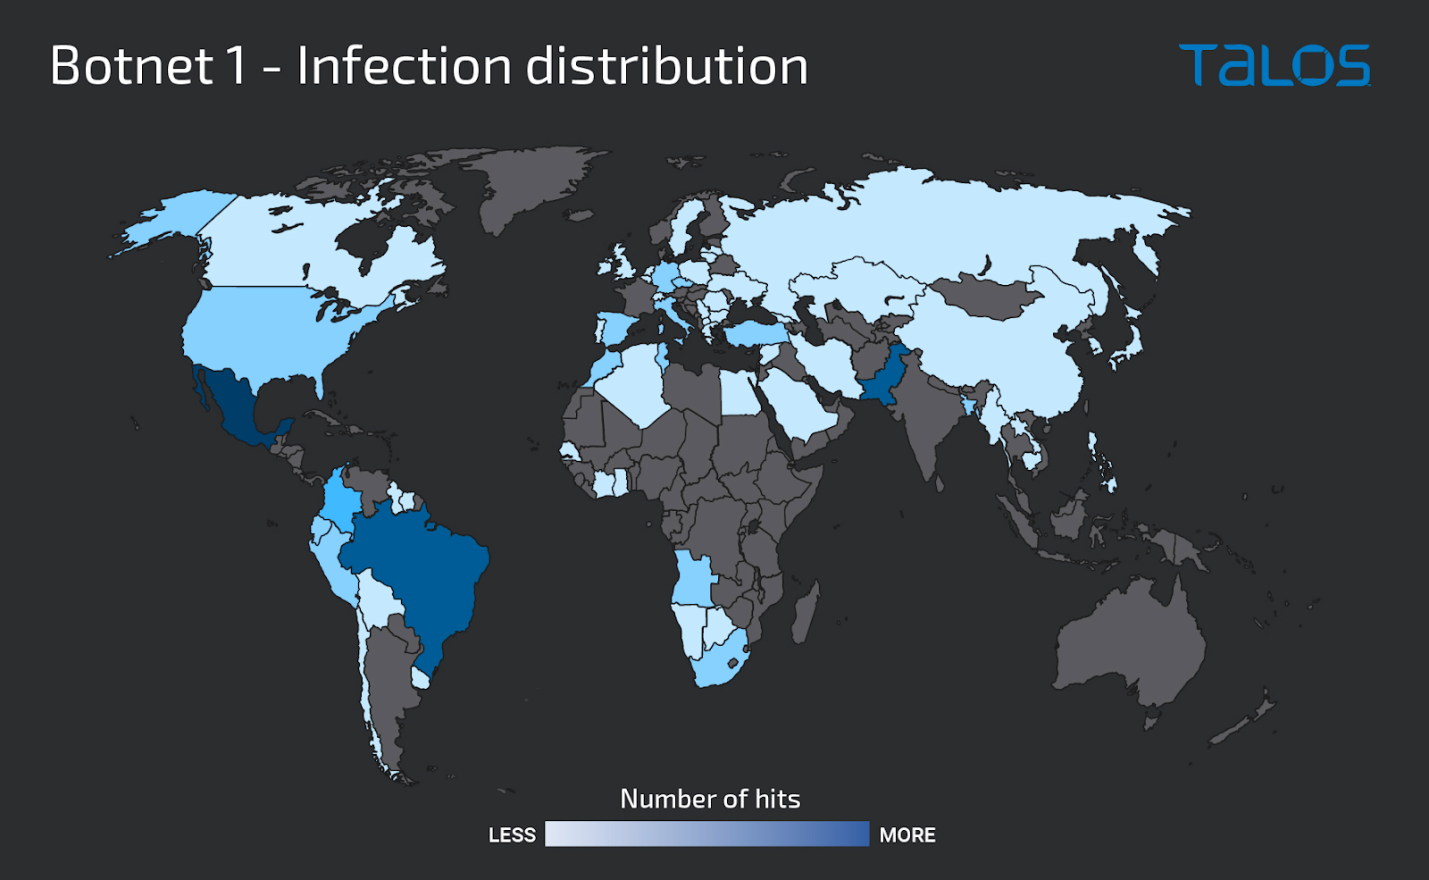
К ноябрю злоумышленникам удалось таким образом заразить более 1000 систем — в основном десктопы без публичного веб-доступа, с наибольшей концентрацией в Мексике, Бразилии и Пакистане.


В прошлом месяце способ распространения TrueBot вновь изменился, но вектор на сей раз определить не удалось. Известно лишь, что в ходе этой вредоносной кампании пострадало более 500 Windows-серверов с доступными из интернета службами SMB, RDP и WinRM. При этом три четверти заражений пришлись на долю США.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru