



Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Злоумышленники осваивают новый способ доставки LockBit на Windows-машины — с помощью ботов Amadey. В AhnLab изучили вложения в поддельные письма, которые авторы текущих атак рассылают на адреса компаний, и выяснили, что целевой полезной нагрузкой является новейшая версия шифровальщика — 3.0.

Вредоносные имейл-сообщения имитируют отклик на вакансию либо уведомление о нарушении авторских прав. Вложение в такие фальшивки может быть оформлено как документ Microsoft Word либо исполняемый файл, для отвода глаз снабженный Word-иконкой. При открытии любого из них в систему жертвы устанавливается Amadey — зловред, умеющий воровать данные и по команде загружать дополнительный софт.

При использовании вложения Resume.exe (с маскировочной иконкой Word) цепочка заражения коротка, троянский загрузчик запускается сразу после открытия файла. Вариант доставки Amadey с помощью документа Word более замысловат.

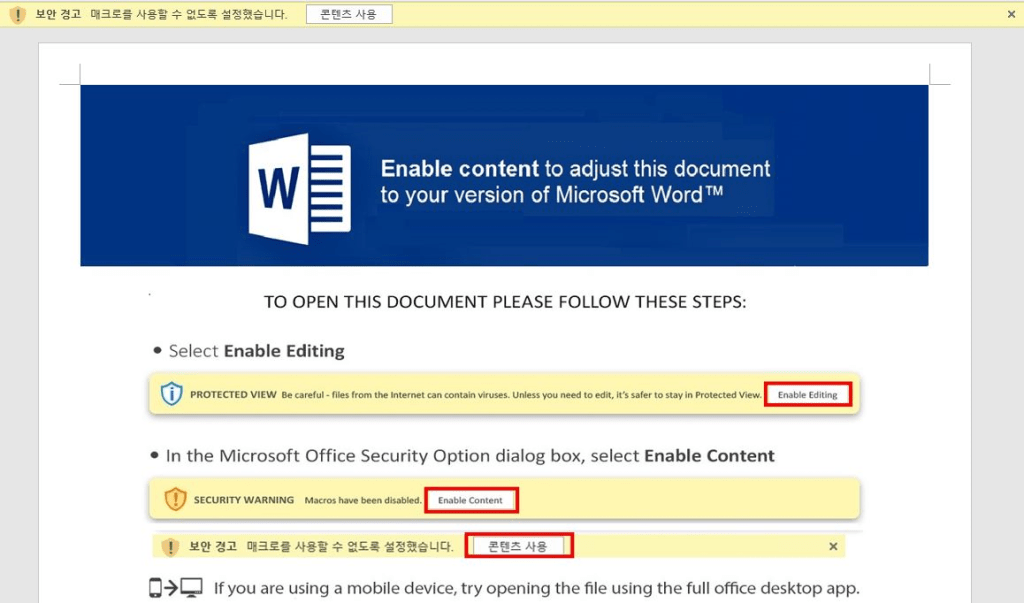
Анализ вредоносного вложения Sia_Sim.docx, поданного на VirusTotal 28 октября, показал, что оно загружает из интернета шаблон в формате DOTM с VBA-макросом. В тело внешнего документа вставлено изображение с подсказкой — включить активный контент, якобы для обеспечения совместимости формата.


Если пользователь последует инструкции, отработает макрос, который создаст вредоносный LNK-файл с сохранением в папке C:\Users\Public\. Содержимым skem.lnk является загрузчик Amadey; его запуск инициирует команда > rundll32 url.dll,OpenURL C:\Users\Public\skeml.lnk.

Внедренный таким образом троян при исполнении копирует себя в папку временных файлов и создает запланированное задание на автозапуск. Затем вредонос подключается к C2-серверу и отсылает на него данные зараженного хоста. В ответ он может получить команду на загрузку LockBit 3.0 — в виде обфусцированного PowerShell-скрипта (cc.ps1 или dd.ps1) либо бинарного файла (LBB.exe).

Целевая полезная нагрузка тоже оседает в папке TEMP. Шифровальщик обрабатывает файлы жертвы и создает записку с требованием выкупа. Следуя схеме двойного шантажа, вымогатели угрожают неплательщикам публикацией украденных данных.

Третья версия LockBit, она же LockBit Black, вышла в июне этого года. Тогда же ее авторы пошли на беспрецедентный шаг — запустили программу bug bounty для выявления дыр в созданных ими веб-ресурсах и кодах. Мишенями вымогательских атак обычно становятся большие организации; недавно стало известно, что LockBit 3.0 проник в сеть базирующейся во Франции ИТ-компании Thales.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru