


В России растет количество мошенничеств с использованием домовых чатов

В России растет количество мошенничеств с использованием домовых чатов

В России растет количество мошенничеств с использованием домовых чатов

Домовые чаты, несмотря на отсутствие правового статуса, стали важным каналом общения между управляющими компаниями и жильцами. Этим всё чаще пользуются злоумышленники в противоправных целях.

Как отметил директор управляющей компании «Тургенев» Дмитрий Попов в комментарии для «РИА Недвижимость», создать домовой чат может кто угодно — как представители УК, так и сами жители или сторонние лица.

На практике большинство таких чатов создаются самими жильцами. Нередко они используют их в личных коммерческих целях, например, для рекламы своих товаров или услуг.

По словам генерального директора коммуникационного агентства PR Development Аллы Аксеновой, мошенники начинают действовать ещё на этапе создания чатов. Один из популярных приёмов — размещение поддельных QR-кодов, ведущих на фишинговые сайты. Такой способ позволяет замаскировать вредоносный ресурс и избежать его блокировки. Кроме приглашений в чаты, злоумышленники также используют тему замены домофонных ключей.

«Размещать QR-коды и ссылки на чаты в подъездах не рекомендуется. В последнее время участились случаи, когда злоумышленники расклеивают фальшивые объявления с якобы официальными приглашениями. Переходя по таким ссылкам, человек рискует попасть на мошеннический сайт. Жильцов нужно об этом заранее предупредить», — советует адвокат Александр Зелинко.

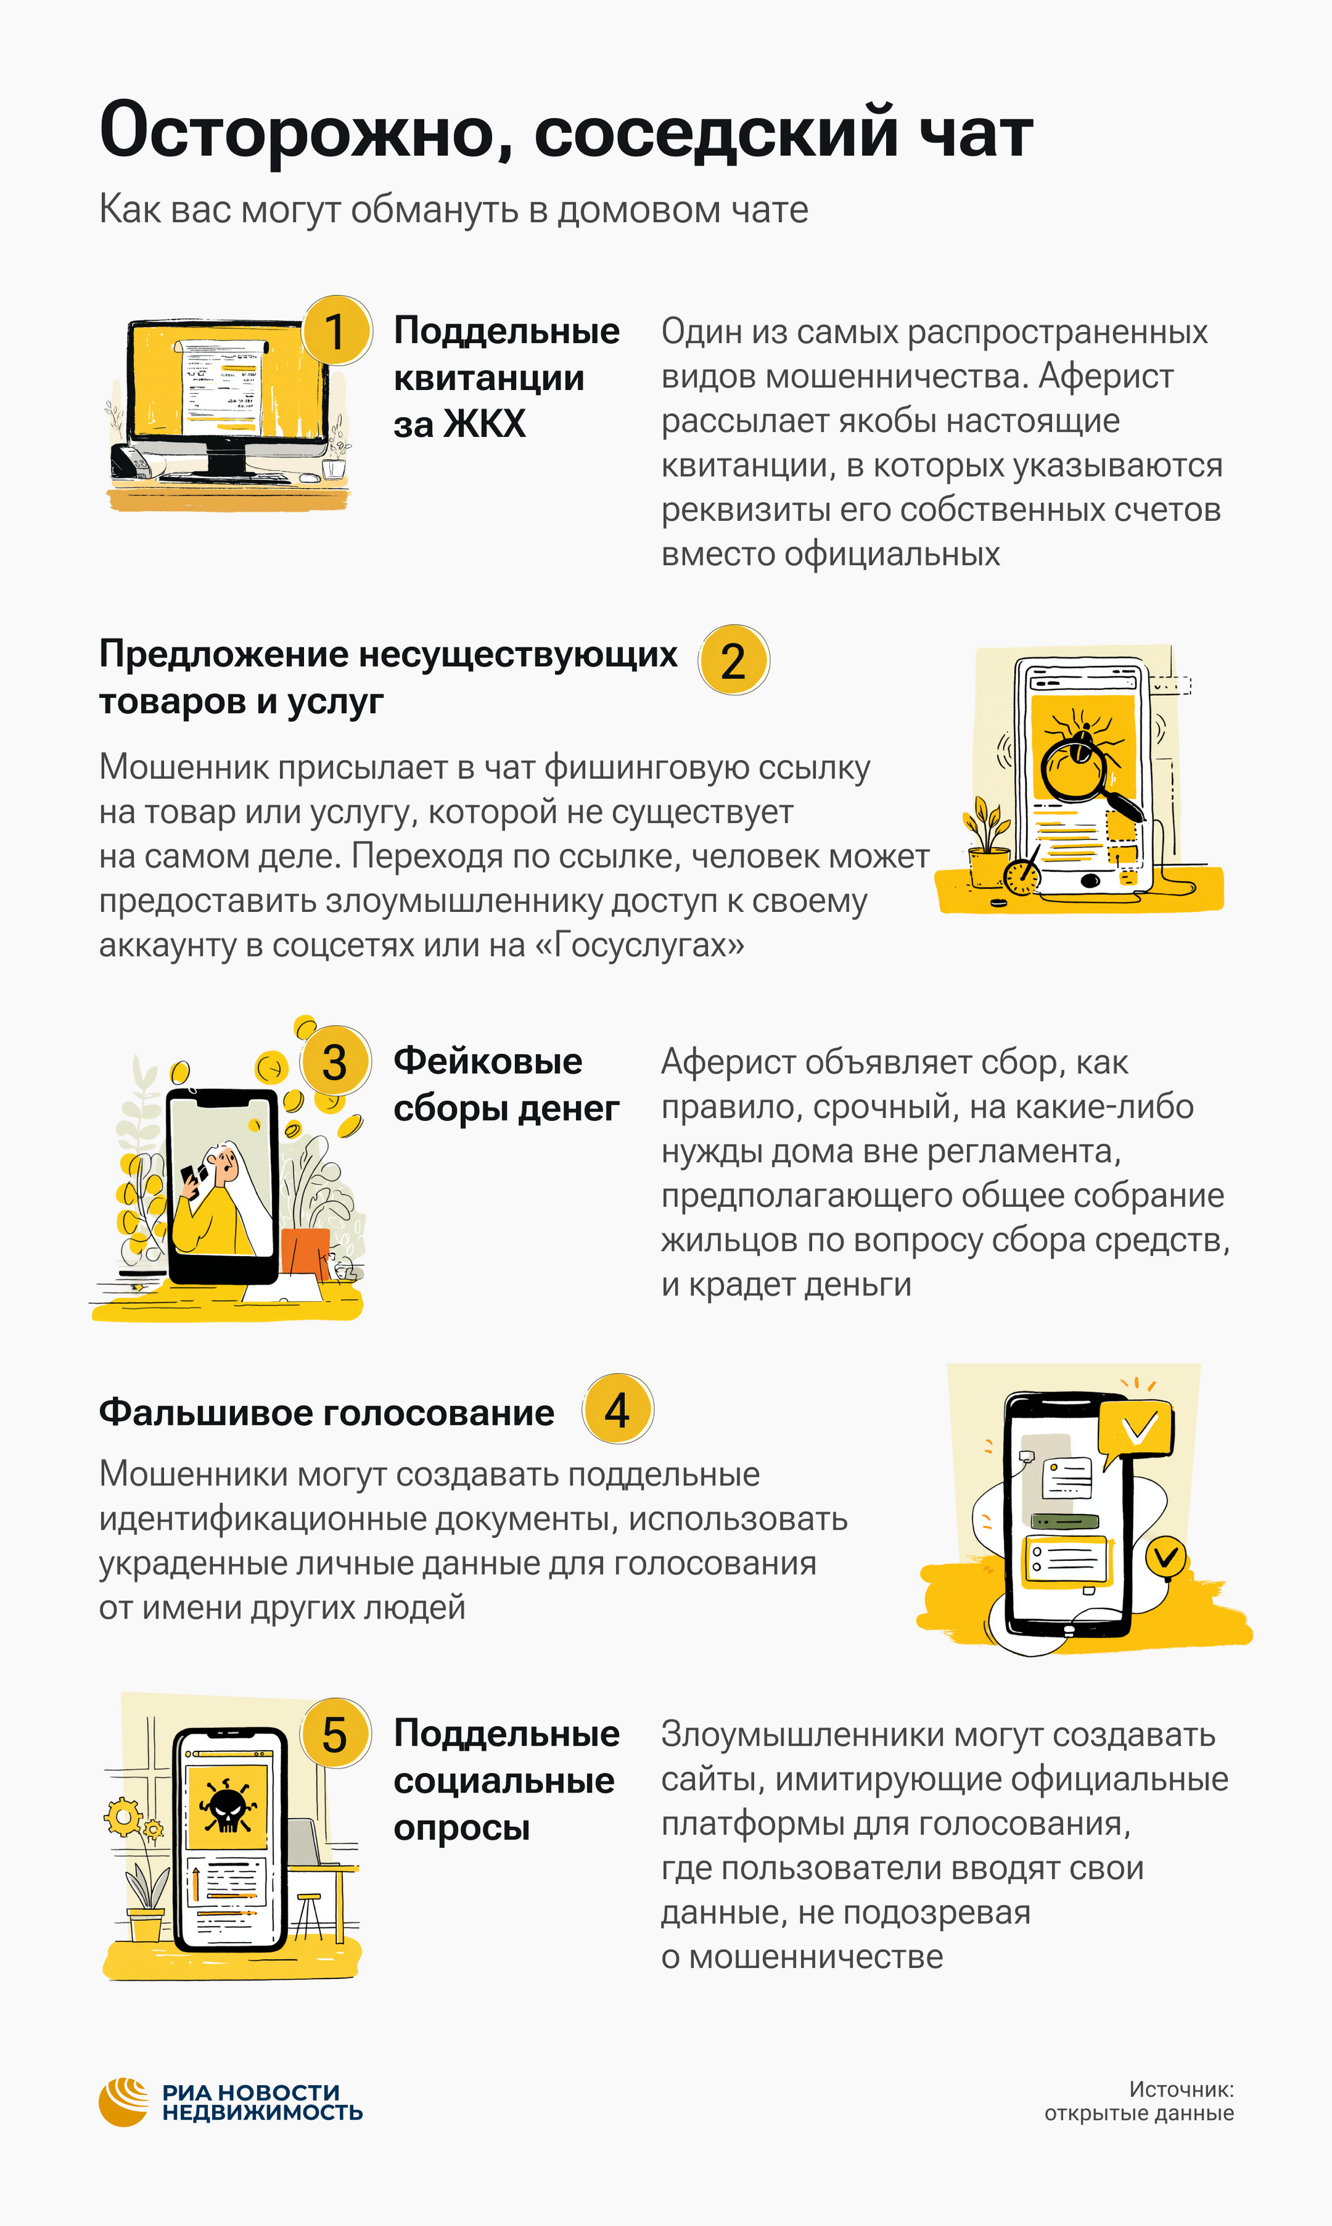
Руководитель клиентского сервиса Level Home Елена Семенихина указывает на основные угрозы, связанные с домовыми чатами: продажа несуществующих товаров и услуг, сбор денег под вымышленными предлогами, а также кража персональных данных.

Согласно данным, собранным генеральным директором компании «Азбука» Татьяной Деминой, треть мошеннических схем в таких чатах связана с рассылкой поддельных квитанций на оплату ЖКХ. Ещё 25% — это сборы средств на якобы срочный ремонт общего имущества, а 20% — взломы аккаунтов участников. Также распространены поддельные голосования и опросы, целью которых является сбор личных данных.

Сооснователь компании BAZA Development Марк Заводовский добавляет, что мошенники часто заманивают пользователей на фишинговые страницы под предлогом раздачи бывших в употреблении вещей. Переход по таким ссылкам может привести к потере доступа к мессенджерам или Порталу Госуслуг. Особенно уязвимы чаты, созданные жильцами — в них, как правило, слабее модерация и проще получить доступ посторонним.

Советник адвокатского бюро БВМП Сусана Киракосян обращает внимание на то, что модераторы чатов несут ответственность не только за свои действия, но и за действия других участников, если те нарушают закон. Это касается не только мошенничества, но и таких правонарушений, как клевета, оскорбления, нарушения законодательства о персональных данных, посягательства на свободу совести и вероисповедания, а также распространение экстремистских высказываний.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru