



Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Исследователи из Лейденского университета обнаружили тысячи репозиториев на площадке GitHub, предлагающих фейковые демонстрационные эксплойты (proof-of-concept, PoC) для различных уязвимостей. Воспользовавшись такими предложениями, пользователи рискуют заразить свои устройства вредоносными программами.

Поскольку GitHub является крупнейшей площадкой для хостинга кода, нет ничего удивительно в том, что там периодически публикуют PoC-эксплойты для тех или иных уязвимостей. Это помогает компаниям тестировать патчи и оценивать опасность багов.

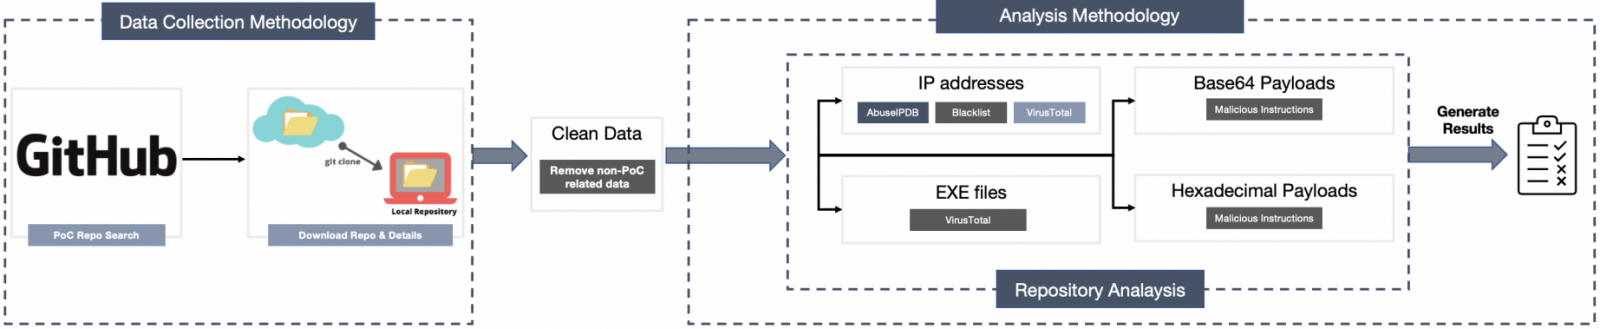
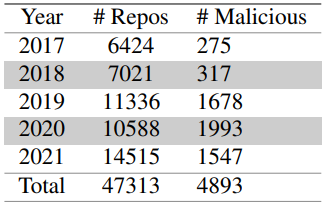
По данным специалистов Лейденского университета, на GitHub шанс заразиться вредоносом под маской PoC равен 10,3%. В период с 2017 по 2021 год исследователи изучили более 47 300 репозиториев, предлагающих демонстрационные эксплойты. Использовались следующие критерии:

  • Анализ IP-адреса. Адрес опубликовавшего PoC пользователя сравнивался с публичными чёрными списками VT и AbuseIPDB.
  • Анализ бинарника. Запускалась проверка выложенных исполняемых файлов на VirusTotal и изучались их хеши.
  • Шестнадцатеричный и Base64 анализ. Обфусцированные файлы декодировались перед проверкой бинарников и IP.


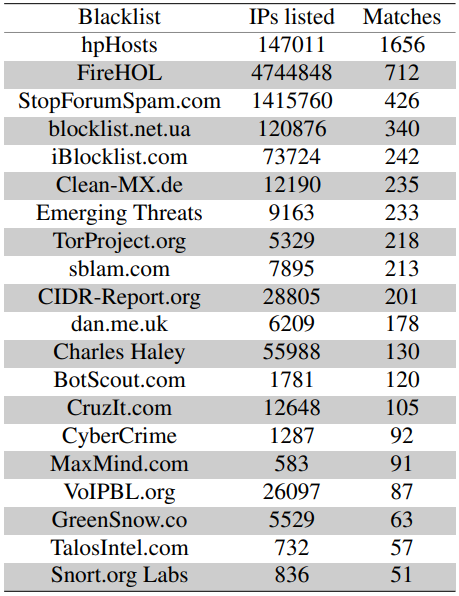
Из 150 734 уникальных IP-адресов 2864 соответствовали тем, что указаны в списках блокировки. 1522 были распознаны на VirusTotal как вредоносные, ещё 1069 присутствовали в базе AbuseIPDB.


Среди бинарников эксперты нашли 2164 вредоносов, хранящихся в 1298 репозиториях. В общей сумме злонамеренных репозиториев выявилось 4893.


Один из интересных примеров — фейковый PoC для CVE-2019-0708 (BlueKeep). В нём содержался обфусцированный Python-скрипт, который фетчил VBScript из Pastebin. Всё это приводило к загрузке на компьютер жертвы трояна Houdini.

Напомним, что в этом месяце на GitHub выявили продажу фейковых эксплойтов для 0-day в Microsoft Exchange.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru