



Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода UEFI процессоров Alder Lake, информация о которой появилась в Сети несколькими днями ранее. Напомним, что Alder Lake — имя двенадцатого поколения процессоров Intel Core, выпущенного в ноябре 2021 года.

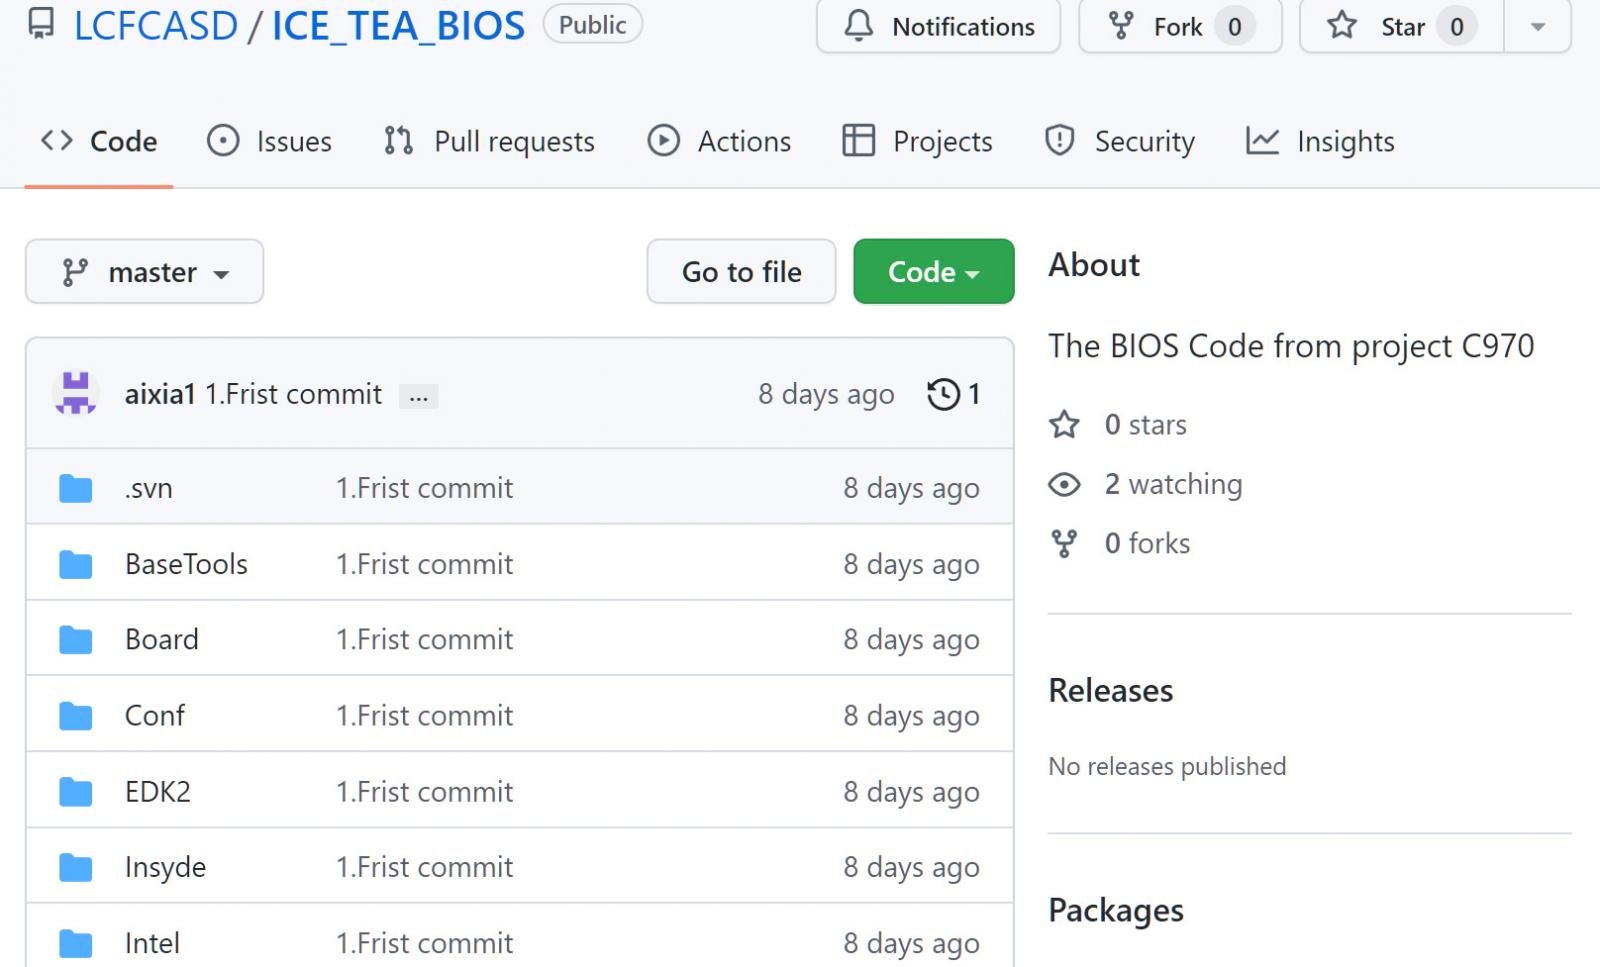
В пятницу Twitter-аккаунт под именем “freak“ опубликовал ссылки якобы на исходный код прошивки CPU Intel Alder Lake. Утверждалось, что данные изначально были выложены на 4chan.

Ссылки товарища “freak“ вели на репозиторий в GitHub под названием “ICE_TEA_BIOS“, который загрузил пользователь с именем “LCFCASD“. В этом репозитории содержалась директория “BIOS Code from project C970“.


Слитая БД насчитывала 5,97 ГБ файлов, исходного кода, закрытых ключей, логов и инструментов для компиляции. Самая свежая временная метка, присвоенная скомпрометированным данным, — 30 сентября 2022 года.

В утёкшем исходном коде также можно было найти множество упоминаний Lenovo, включая строки для интеграции с “Lenovo String Service“, “Lenovo Secure Suite“ и “Lenovo Cloud Service“. Пока непонятно, слили ли код в ходе кибератаки или же это сделал инсайдер.

Представители Intel подтвердили изданию Tom's Hardware подлинность исходного кода. В комментарии техногиганта упоминается, что к утечке причастны некие «третьи лица». Специалисты по кибербезопасности обеспокоены тем, что с помощью слитого кода злоумышленники смогут найти уязвимости.

Напомним, в марте стало известно, что Intel не стала встраивать защиту Microsoft Pluton в процессоры Alder Lake.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru