



Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Умельцы из Avast создали декриптор для жертв шифровальщика MafiaWare666. Утилита выложена в общий доступ и предоставляется в пользование бесплатно.

В шифраторе вредоноса была найдена уязвимость, которая позволяет вернуть файлы жертвы без уплаты выкупа. Аналитики предупреждают, что созданный ими инструмент дешифровки может оказаться бесполезным против новых и неизвестных образцов.

Доступный в загрузках ИБ-компании декриптор стартует как интерактивный помощник и предоставляет выбор мест для поиска и расшифровки (по умолчанию все локальные диски). Чтобы подобрать нужный ключ, утилите, оперирующей списком известных паролей, нужна пара файлов, оригинальный и зашифрованный.

Пользователь также может создать резервные копии всех файлов, заблокированных зловредом, — на тот случай, если в ходе работы декриптора возникнут проблемы. Опция бэкапа по умолчанию включена, и эксперты рекомендуют ею воспользоваться.

Согласно Avast, написанный на C# шифровальщик MafiaWare666 также известен под именами JCrypt, RIP Lmao, BrutusptCrypt и Hades. Вредонос не использует обфускацию и другие средства защиты от анализа, а шифрование выполняет с помощью AES.

Поиск нужных файлов производится в папках «Рабочий стол», «Документы», «Изображения», «Музыка» и «Видео». К имени зашифрованных файлов добавляется расширение, которое зависит от семпла:

  • .MafiaWare666
  • .jcrypt
  • .brutusptCrypt
  • .bmcrypt
  • .cyberone
  • .l33ch

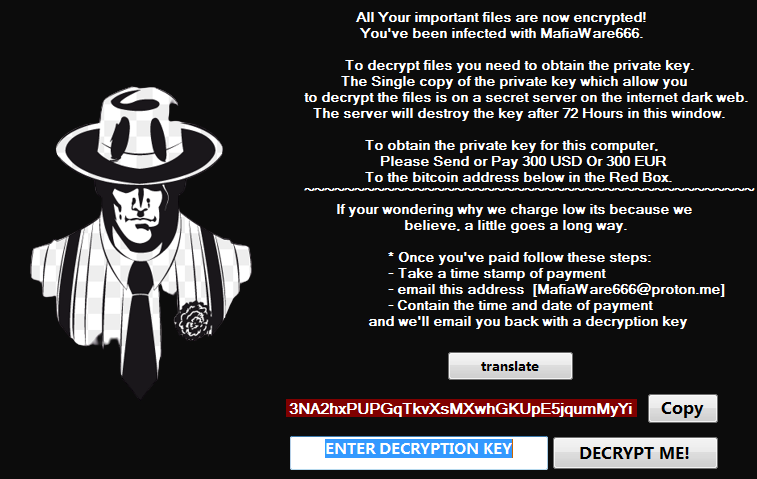
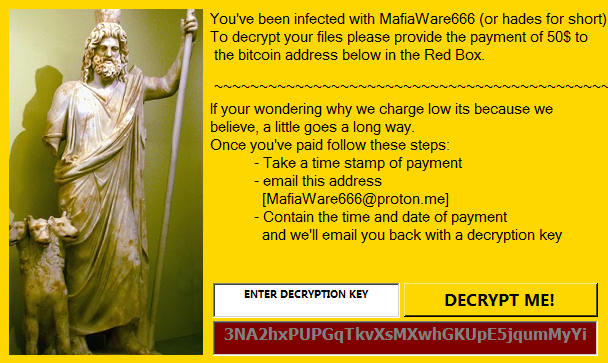
По завершении шифрования MafiaWare666 выводит окно с инструкциями по уплате выкупа в криптовалюте. Требуемые суммы невелики, от $50 до $300; некоторые более ранние варианты просят гораздо больше — до 1 биткоина ($20 тыс. по текущему курсу).

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru