



Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Эксперты «Лаборатории Касперского» предупреждают о новой вредоносной кампании, использующей черную оптимизацию. Пользователей, ищущих кряки и кейгены, направляют на мошеннические сайты и под видом желанного софта заставляют запустить дроппер NullMixer, который внедряет в Windows более десятка разных троянских программ — даунлоудеров, шпионов, инфостилеров.

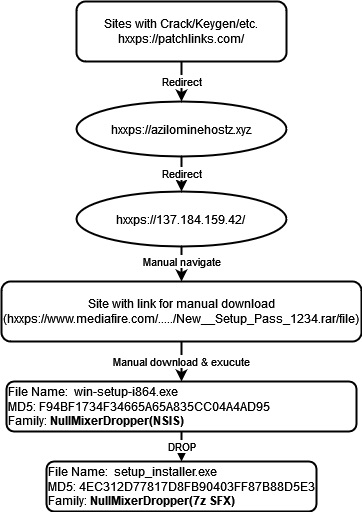
Когда потенциальная жертва пытается скачать находку, ее проводят через цепочку редиректоров на страницу с инструкциями по загрузке с файлообменника запароленного ZIP или RAR, который содержит NullMixer. Чтобы вывести свои сайты в топ поисковой выдачи, злоумышленники применяют нечистоплотные SEO-методы, такие как заполнение страниц расхожими ключевыми словами и фразами. Похожая тактика ранее наблюдалась в кампаниях GootLoader и SolarMarker, а в прошлом месяце — в атаках Redline.

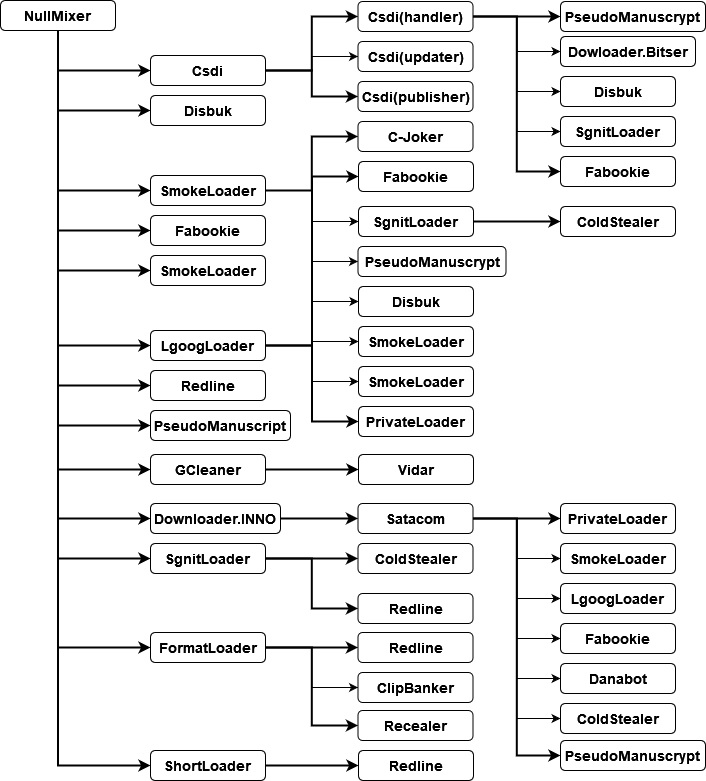
Когда жертва высвобождает и запускает NullMixer, он скидывает свою полезную нагрузку — кучу вредоносных файлов. Некоторые из них при исполнении загружают дополнительных зловредов.


Включенный в схему заражения файл win-setup-i864.exe представляет собой NSIS-инсталлятор, популярный у разработчиков софта. В данном случае он извлекает и запускает setup_installer.exe, который на самом деле является архивным файлом, начиненным троянами.

Поочередный запуск вредоносов осуществляется через стартер setup_install.exe, который снабжен вшитым списком имен файлов и умеет пользоваться интерпретатором команд Windows NT. Этот компонент также пытается изменить настройки Microsoft Defender с помощью команды PowerShell — чтобы лучше скрыть полезную нагрузку NullMixer.

После запуска всех сброшенных файлов стартер подключается к C2-серверу, чтобы сообщить об успешной инсталляции. После этого оживших зловредов отпускают в свободное плавание.

Мониторинг выявил множество вредоносных бинарников, доставляемых с помощью NullMixer. Среди них встречаются загрузчики вроде SmokeLoader и GCleaner, инфостилеры (Raccoon, Redline, Vidar), банкеры (DanaBot), шпионы (PseudoManuscrypt), опустошители криптокошельков (ClipBanker).


С начала года защитные решения Kaspersky заблокировали попытки заражения у 47 778 клиентов ИБ-компании. Повышенная активность NullMixer наблюдается в Бразилии, Индии, России, Италии, Германии, Франции, Египте, Турции и США.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru