



Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Исследователи из компаний ASEC и Cyble обратили внимание на интересную активность киберпреступников, атакующих своих коллег с помощью инфостилера. Этот вредонос находчивые злоумышленники маскируют под RAT и билдеры зловредов, которые предлагаются на форумах соответствующей тематики.

Речь идёт о вредоносной программе, которая вытаскивает нужную информацию из буфера обмена в системе жертвы. Как правило, такие зловреды ищут адреса криптовалютных кошельков, подменяя их другими — принадлежащими киберпреступникам.

Такой подход удобен тем, что позволяет злоумышленникам перенаправлять деньги буквально на лету. «Ходовой» цифровой валютой в случае таких атак выступает обычно Bitcoin, Ethereum и Monero.

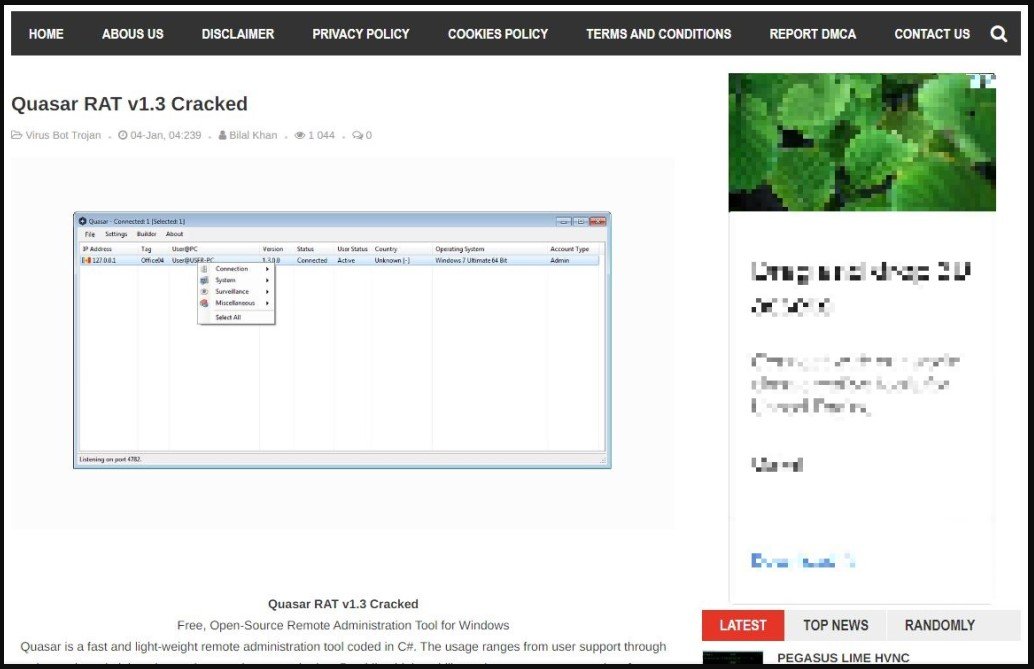
Специалисты компании ASEC наткнулись на фейковые вредоносные программы, которые авторы предлагают на форумах. Под маской билдеров или троянов для удалённого доступа скрывается как раз инфостилер, вытаскивающий данные из буфера обмена.


Другие киберпреступники, видя выгодное предложение, скачивают соответствующий архив, в котором содержится исполняемый файл crack.exe. В описании утверждается, что это взломанная версия популярных вредоносов BitRAT и Quasar RAT. На деле же доверчивые хакеры получают в систему зловред ClipBanker.

С похожей схемой столкнулись эксперты Cyble, которые описывали другой исполняемый файл, фигурирующий в кампании, — Payload.exe. Цель у них одна — перенаправить транзакции цифровых денег в кошельки киберпреступников.

Подпишитесь на новости

Avanpost представила систему DAG: поиск чувствительных файлов и лишних прав

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru