



Хакеры отправляют геймерам RedLine через систему поддержки издателя игр 2K

Хакеры отправляют геймерам RedLine через систему поддержки издателя игр 2K

Хакеры отправляют геймерам RedLine через систему поддержки издателя игр 2K

Компания 2K, дистрибьютор и издатель интерактивных игр и развлекательного софта, стала жертвой киберпреступников, взломавших систему поддержки пользователей. Через эту систему злоумышленники отправляют любителям видеоигр знаменитую вредоносную программу RedLine.

Напомним, что именно 2K была издателем ряда крупных игровых проектов, среди которых можно отметить NBA 2K, Borderlands, WWE 2K, PGA Tour 2K, Bioshock, Civilization и Xcom.

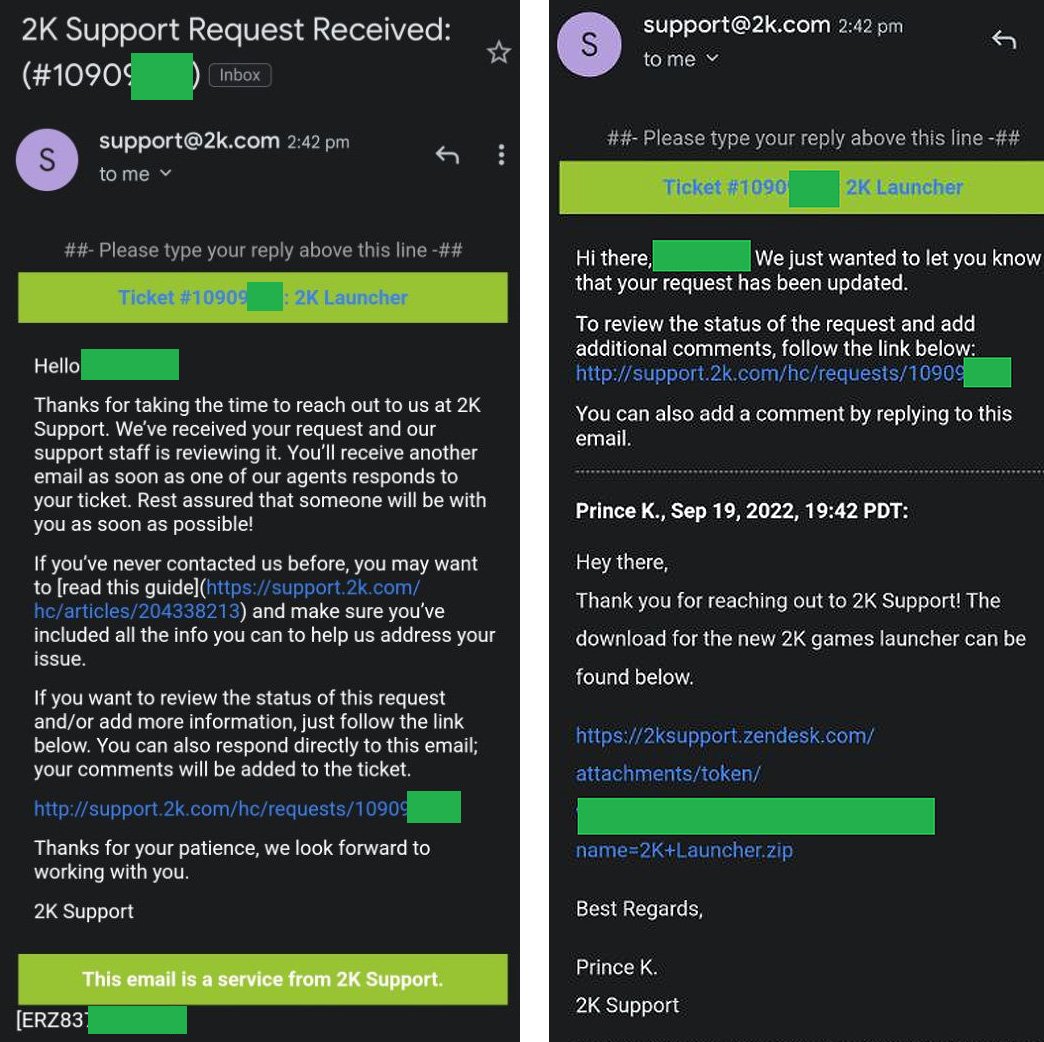
Клиентам 2K вчера начали приходить письма, в которых утверждалось, что они оформили запрос в службу техподдержки на площадке 2ksupport.zendesk.com. Параллельно в Twitter и на Reddit появились сообщениями с жалобами от пользователей, которые утверждали, что они не отправляли никаких запросов.

Сразу после первого письма геймеры получили второе. В нём пользователей уведомляли об ответе на их обращение в службу поддержки от некоего сотрудника под именем “Prince K“. К этим письмам было прикреплено вложение в виде архива “2K Launcher.zip“, в котором якобы содержался новый лончер игры.

«Благодарим за ваше обращение в поддержку 2K! Новый лончер для игр от нашего издания вы найдёте во вложении», — гласили уведомления, на пример которых можно посмотреть ниже.


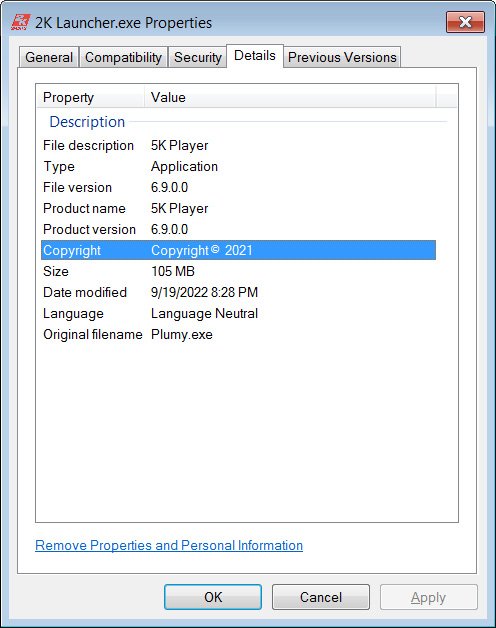
В отправленном ZIP-архиве содержался исполняемый файл “2K Launcher.exe“ весом 107 МБ. Если посмотреть на свойства этого файла, становится понятно, что он не от 2K. Например, в глаза сразу бросается отсутствие цифровой подписи.


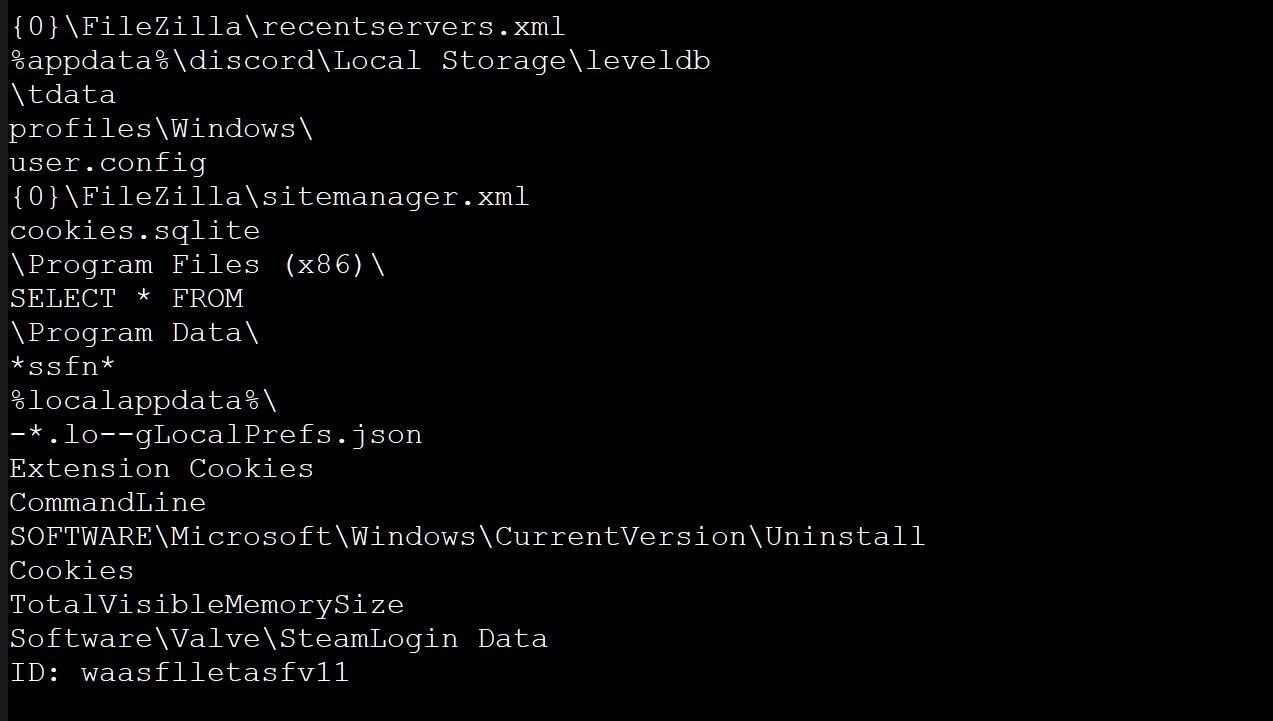
Антивирусные движки на VirusTotal говорят нам о том, что пришедший файл является не чем иным, как инфостилером RedLine. Анализ файла 2K Launcher.exe, проведённый специалистами BleepingComputer, раскрыл директории, которые атакует вредонос после проникновения в систему:


Если вы столкнулись с подозрительными письмами из техподдержки 2K, а тем более — запускали что-либо из вложений, эксперты настоятельно рекомендуют проверить систему антивирусными средствами.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru