



Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Эксперты «Лаборатории Касперского» предупреждают о новой вредоносной кампании, использующей черную оптимизацию. Пользователей, ищущих кряки и кейгены, направляют на мошеннические сайты и под видом желанного софта заставляют запустить дроппер NullMixer, который внедряет в Windows более десятка разных троянских программ — даунлоудеров, шпионов, инфостилеров.

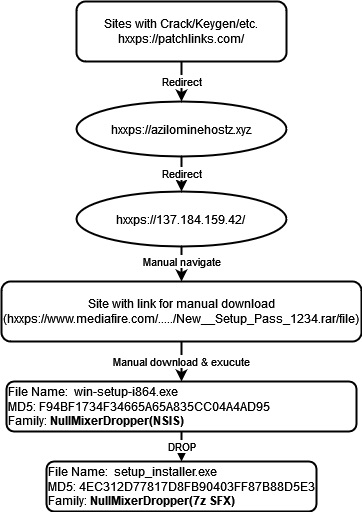
Когда потенциальная жертва пытается скачать находку, ее проводят через цепочку редиректоров на страницу с инструкциями по загрузке с файлообменника запароленного ZIP или RAR, который содержит NullMixer. Чтобы вывести свои сайты в топ поисковой выдачи, злоумышленники применяют нечистоплотные SEO-методы, такие как заполнение страниц расхожими ключевыми словами и фразами. Похожая тактика ранее наблюдалась в кампаниях GootLoader и SolarMarker, а в прошлом месяце — в атаках Redline.

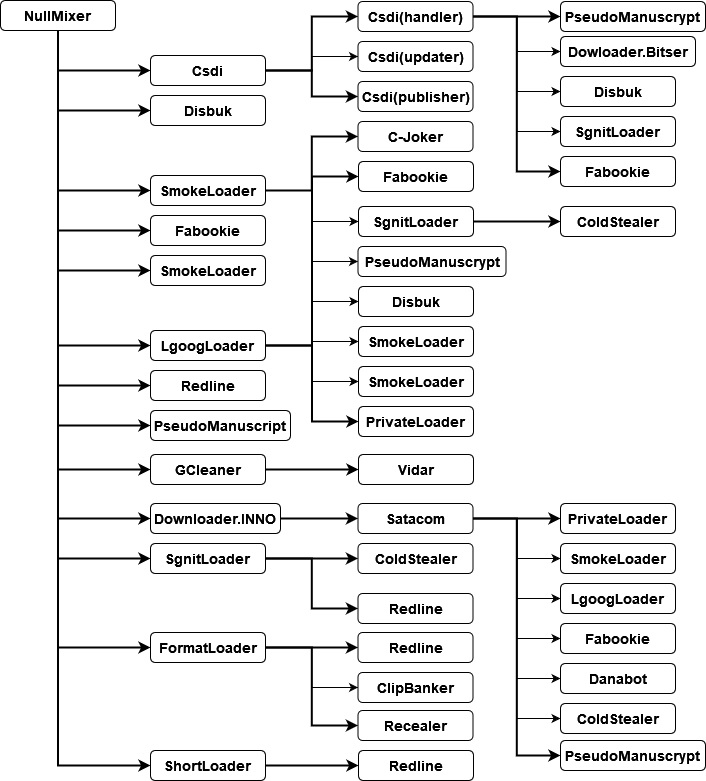
Когда жертва высвобождает и запускает NullMixer, он скидывает свою полезную нагрузку — кучу вредоносных файлов. Некоторые из них при исполнении загружают дополнительных зловредов.


Включенный в схему заражения файл win-setup-i864.exe представляет собой NSIS-инсталлятор, популярный у разработчиков софта. В данном случае он извлекает и запускает setup_installer.exe, который на самом деле является архивным файлом, начиненным троянами.

Поочередный запуск вредоносов осуществляется через стартер setup_install.exe, который снабжен вшитым списком имен файлов и умеет пользоваться интерпретатором команд Windows NT. Этот компонент также пытается изменить настройки Microsoft Defender с помощью команды PowerShell — чтобы лучше скрыть полезную нагрузку NullMixer.

После запуска всех сброшенных файлов стартер подключается к C2-серверу, чтобы сообщить об успешной инсталляции. После этого оживших зловредов отпускают в свободное плавание.

Мониторинг выявил множество вредоносных бинарников, доставляемых с помощью NullMixer. Среди них встречаются загрузчики вроде SmokeLoader и GCleaner, инфостилеры (Raccoon, Redline, Vidar), банкеры (DanaBot), шпионы (PseudoManuscrypt), опустошители криптокошельков (ClipBanker).


С начала года защитные решения Kaspersky заблокировали попытки заражения у 47 778 клиентов ИБ-компании. Повышенная активность NullMixer наблюдается в Бразилии, Индии, России, Италии, Германии, Франции, Египте, Турции и США.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru