



Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

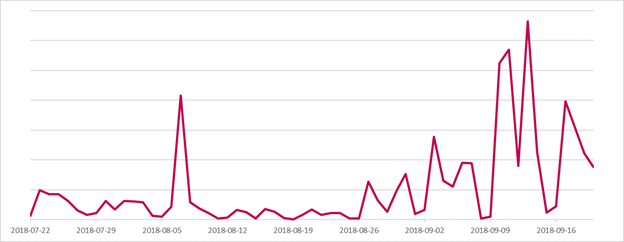
Антивирусная компания ESET зафиксировала рост активности банковского трояна DanaBot. В основном эта программа поражает пользователей в странах Европы, а ее операторы постепенно наращивают вредоносный потенциал и увеличивают охват.

DanaBot представляет собой относительно новый вид вредоносной программы — троян впервые был обнаружен в этом году. Для его создания киберпреступники пользовались довольно простым, но эффективным языком Delphi.

Эксперты обратили на него внимание во время спам-кампаний, зафиксированных в Австралии. С тех пор злоумышленники также атаковали пользователей из Италии, Германии, Австрии и Украины.

В качестве приманки в этих вредоносных кампаниях используются письма, маскирующиеся под счета от различных компаний. По словам специалистов ESET, DanaBot имеет модульную архитектуру.

Исследователи отмечают следующие плагины, которые помогают трояну в атаках:

  • VNC – устанавливает соединение с компьютером жертвы и удаленно управляет им;
  • Sniffer – внедряет вредоносный скрипт в браузер жертвы, как правило, при посещении банковских сайтов;
  • Stealer – собирает пароли из широкого спектра приложений (браузеры, FTP-клиенты, VPN-клиенты, чаты и почтовые клиенты, онлайн-покер и пр.);
  • TOR – устанавливает TOR прокси и обеспечивает доступ к сайтам .onion.

В августе этого года операторы вредоноса добавили некоторые изменения в его архитектуру.

«У них появился плагин TOR, который потенциально можно использовать для создания скрытого канала связи между злоумышленником и жертвой, а также 64-битная версия Stealer-плагина и новый плагин для удаленного доступа к рабочему столу», — пишет ESET.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru