



Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

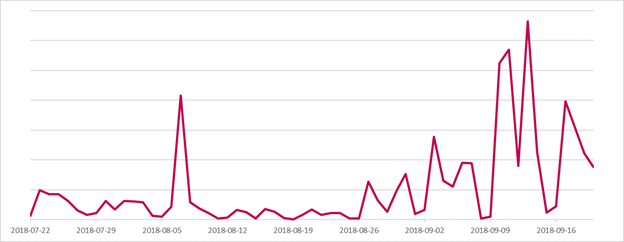
Антивирусная компания ESET зафиксировала рост активности банковского трояна DanaBot. В основном эта программа поражает пользователей в странах Европы, а ее операторы постепенно наращивают вредоносный потенциал и увеличивают охват.

DanaBot представляет собой относительно новый вид вредоносной программы — троян впервые был обнаружен в этом году. Для его создания киберпреступники пользовались довольно простым, но эффективным языком Delphi.

Эксперты обратили на него внимание во время спам-кампаний, зафиксированных в Австралии. С тех пор злоумышленники также атаковали пользователей из Италии, Германии, Австрии и Украины.

В качестве приманки в этих вредоносных кампаниях используются письма, маскирующиеся под счета от различных компаний. По словам специалистов ESET, DanaBot имеет модульную архитектуру.

Исследователи отмечают следующие плагины, которые помогают трояну в атаках:

  • VNC – устанавливает соединение с компьютером жертвы и удаленно управляет им;
  • Sniffer – внедряет вредоносный скрипт в браузер жертвы, как правило, при посещении банковских сайтов;
  • Stealer – собирает пароли из широкого спектра приложений (браузеры, FTP-клиенты, VPN-клиенты, чаты и почтовые клиенты, онлайн-покер и пр.);
  • TOR – устанавливает TOR прокси и обеспечивает доступ к сайтам .onion.

В августе этого года операторы вредоноса добавили некоторые изменения в его архитектуру.

«У них появился плагин TOR, который потенциально можно использовать для создания скрытого канала связи между злоумышленником и жертвой, а также 64-битная версия Stealer-плагина и новый плагин для удаленного доступа к рабочему столу», — пишет ESET.

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru