



Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Неизвестные хактивисты атакуют серверы Cobalt Strike, которым управляют бывшие члены кибергруппировки Conti. Злоумышленники оставляют антироссийские сообщения и пытаются помешать операциям своих противников.

В июне мы писали, что операторы программы-вымогателя Conti отключили остатки общедоступной инфраструктуры. Тогда группа вывела в офлайн два сервера в сети Tor. Хранилище скомпрометированных данных закрыли за месяц до этого.

Несмотря на это киберпреступники продолжали использовать инфраструктуру Cobalt Strike для проведения новых атак шифровальщика.

Теперь неизвестные хактивисты отслеживают командный сервер экс-членов Conti и пытаются контролировать пейлоады на скомпрометированных хостах, что позволяет передвигаться по сети латерально.

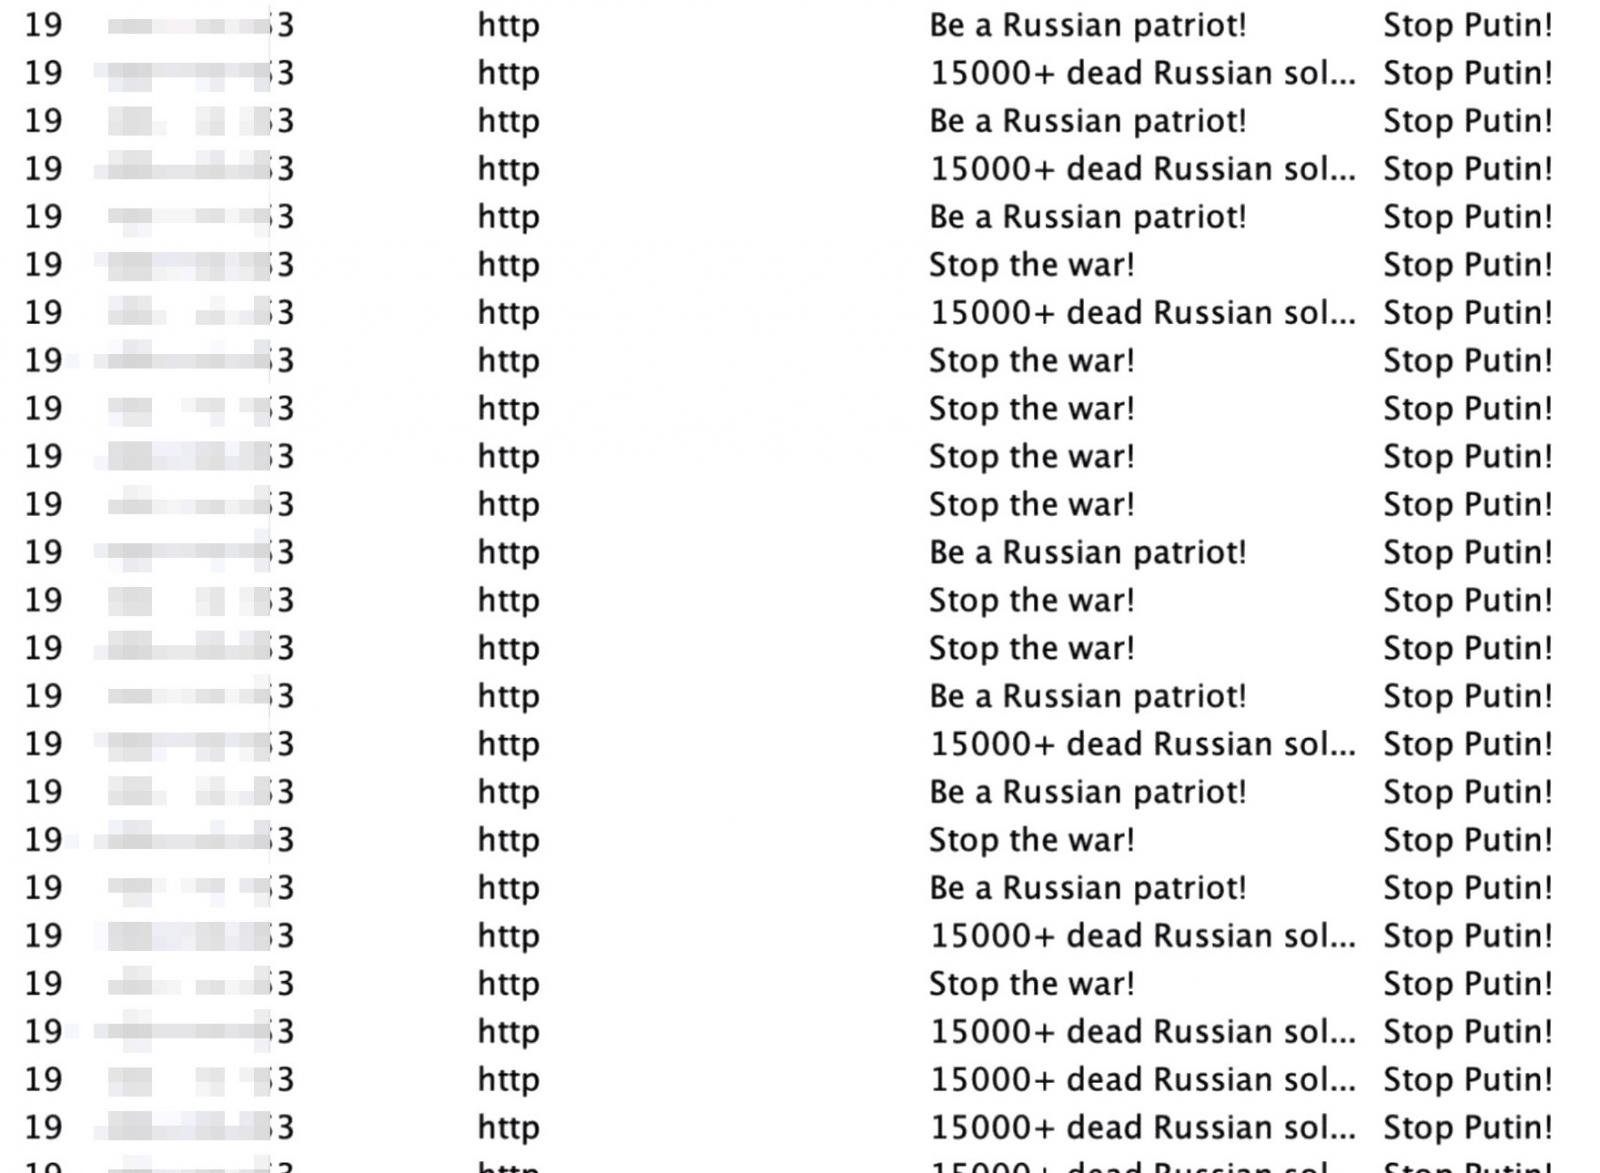
Флудя серверы оппонентов, киберпреступники используют интересные имена компьютеров — “Stop Putin!“ и “Stop the war!“. Виталий Кремец опубликовал скриншот того, как это выглядит:


По словам исследователя, подобные сообщения наводняют серверы огромным потоком каждые две секунды. Пока сложно сказать, кто именно стоит за атаками на бывших членов Conti, но это могут быть и правоохранители, и специалисты по кибербезопасности, и другие киберпреступники.

В прошлом месяце Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые может получить любой, кто предоставит информацию о ключевых операторах Conti.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru