


Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

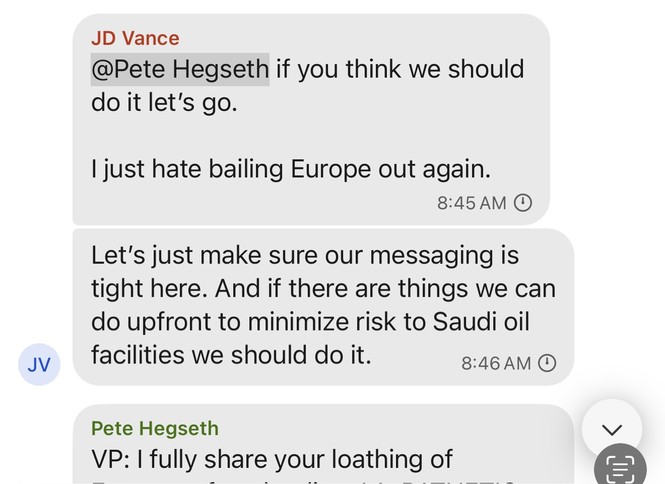
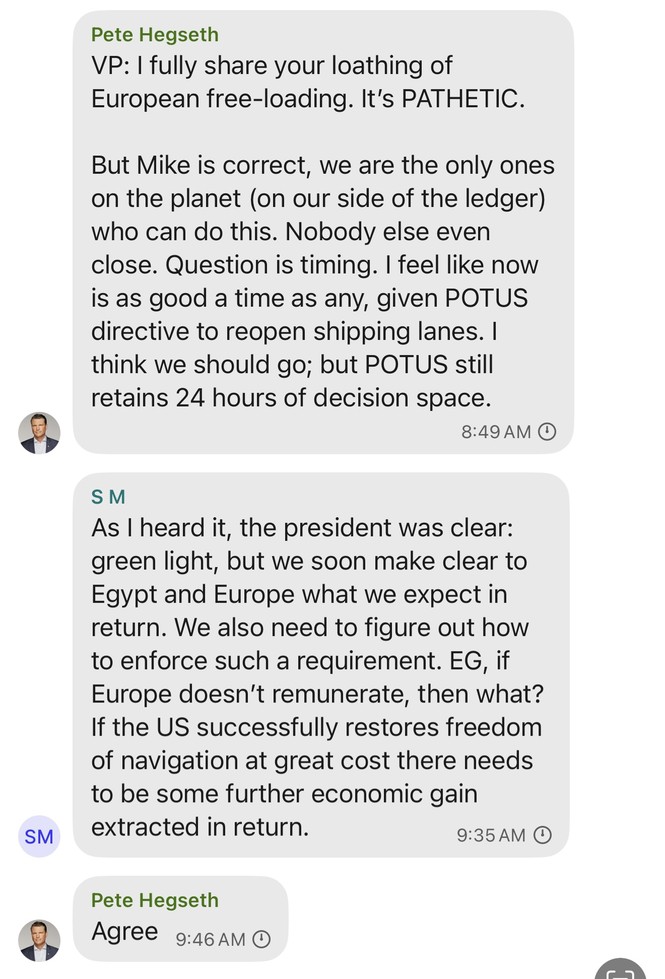
В закрытый чат мессенджера Signal, где члены Совета национальной безопасности США обсуждали, в том числе, военные операции против йеменских повстанцев, попал посторонний человек.

Им оказался главный редактор журнала The Atlantic Джеффри Голдберг. Его в чат по ошибке добавил советник президента по национальной безопасности Майк Уолтц, с которым журналист лично знаком.

Голдберг был добавлен в чат 13 марта — за два дня до нанесения авиаударов по Йемену. Ему стали доступны обсуждения, которые вели члены Совета национальной безопасности, включая госсекретаря, министра обороны, вице-президента и других высокопоставленных чиновников и военных.

Сначала в чате шло обсуждение процедурных вопросов, но затем темой стали военные операции против йеменских хуситов. О предстоящих авиаударах по Йемену Голдберг узнал за два часа до их начала.

Выдержки из этой переписки Голдберг привёл в статье, опубликованной в журнале The Atlantic. Администрация президента США подтвердила телеканалу CNN подлинность приведённой переписки.

По данным источников CNN в администрации, изложенные факты вызвали шок. Это первый зафиксированный случай, когда обсуждение столь серьёзных вопросов велось через публичные мессенджеры, а не через утверждённые правительством защищённые каналы. Сам по себе такой способ коммуникации является грубейшим нарушением всех норм и регламентов, отметил источник CNN в военной разведке.

Однако министр обороны США Пит Хегсет в комментарии для Associated Press опроверг факт обсуждения военных планов в чате: «Никто не рассылал сообщения с военными планами, и это всё, что я могу сказать по этому поводу».

Согласно российской статистике за 2024 год, мессенджеры стали основным каналом утечек информации по вине сотрудников — на них пришлось 35% инцидентов. В случаях, связанных с конфиденциальными данными, эта доля достигает 50%.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru