



Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала ещё об одном сложном вредоносе, который, по словам корпорации, использует «российская киберпреступная группировка» APT29 (также известна под именами Cozy Bear и The Dukes).

Вредонос для постэксплуатационного периода получил имя MagicWeb. Злоумышленники применяли его исключительно в сложных целевых кибератаках. Инструмент может использоваться для обеспечения постоянного доступа к взломанным средам.

Microsoft называет «российскую APT-группу» собственным именем — Nobelium. Именно эти хакеры отметились и запомнились многим атакой на SolarWinds в декабре 2020 года.

«Nobelium продолжает демонстрировать высокую активность, организуя множество параллельных кампаний, в ходе которых атакуются госучреждения, общественные организации и аналитические центры в Великобритании, Европе и Центральной Азии», — пишет техногигант из Редмонда.

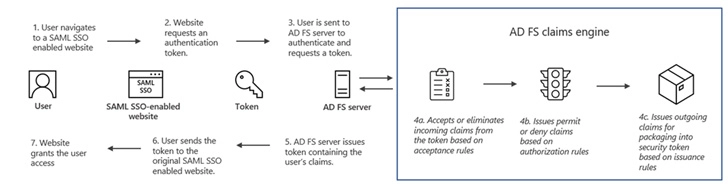
MagicWeb чем-то похож на другой инструмент Nobelium — бэкдор FoggyWeb. Если последний может доставлять дополнительные пейлоады и красть информацию с ADFS-серверов, то MagicWeb представляет собой вредоносную DLL — бэкдор-версию Microsoft.IdentityServer.Diagnostics.dll. Эта библиотека разработана для получения доступа к ADFS-системе в обход аутентификации.


Специалисты Microsoft наткнулись на MagicWeb после анализа кампании APT29, нацеленной на связанные с НАТО организации. Как отметили исследователи, киберпреступники хотели получить доступ к внешнеполитическим данным.

«Nobelium может разворачивать MagicWeb только после получения важных учетных данных и административного доступа к ADFS-серверам», — подытоживает Microsoft.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru