



Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Специалисты Microsoft Threat Intelligence Center (MSTIC) заявили, что им удалось остановить кибероперацию хорошо подготовленной группировки, атаковавшей страны НАТО. По словам экспертов, группа, проходящая под именем SEABORGIUM, имеет российские корни.

APT-группу SEABORGIUM также называют ColdRiver (классификация Google) и TA446 (Proofpoint). Исследователи считают, что участники группировки связаны с властями России и действуют в интересах нашей страны.

«SEABORGIUM чаще всего затачивает свои кампании под атаки на оборонку и консалтинговые организации. Также в зону поражения входят неправительственные организации, аналитические центры и сфера образования», — описывает Microsoft в отчёте.

Участники SEABORGIUM активно используют методы социальной инженерии, создавая фейковые онлайн-личности. С целевыми пользователями или организациями связываются через электронную почту, соцсети и LinkedIn.

Киберпреступники выстраивают определённый диалог с предполагаемой жертвой, чтобы сформировать её профиль. После этого у них появляется возможность отправить фишинговое вложение с расчётом на то, что они уже вошли в доверие.

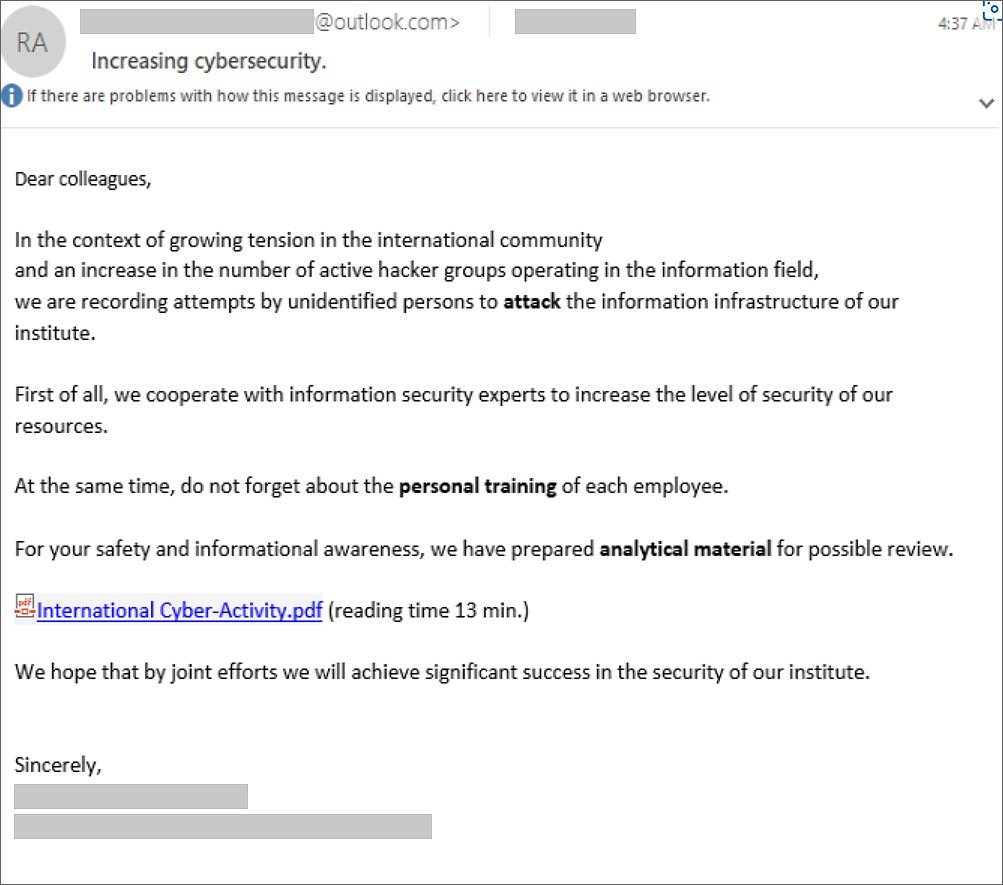
Как выяснили в Microsoft, злоумышленники используются документы в формате PDF, ссылки на файловые хранилища и аккаунты OneDrive. Пример письма на скриншоте ниже:


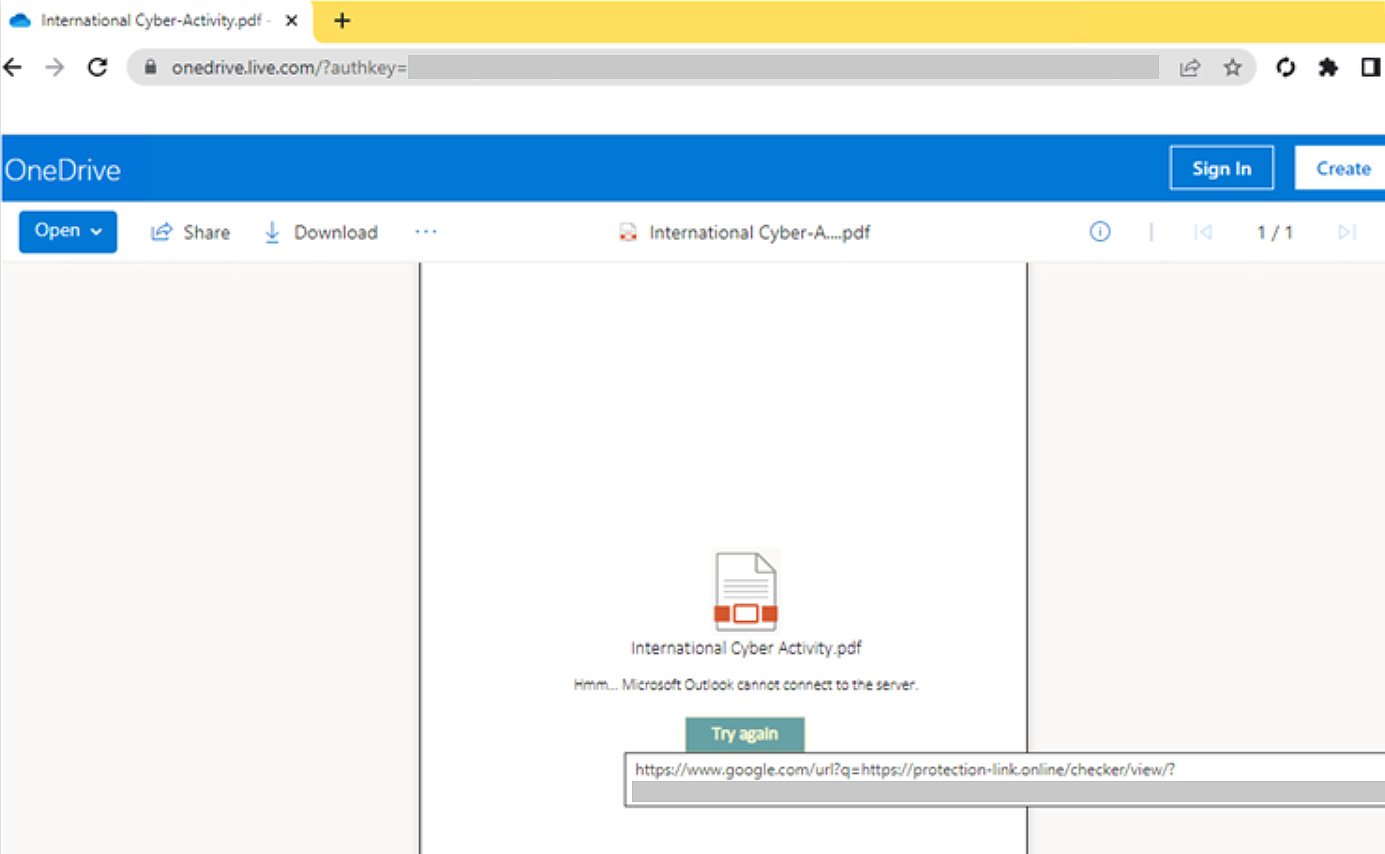
При открытии такой документ отображает жертве сообщение о невозможности отображения информации и предлагает нажать на кнопку «Попробовать снова».


Кнопка ведёт на одну из фишинговых страниц, где размещается фреймворк вроде EvilGinx. Пользователь видит форму для ввода логина и пароля. Злоумышленники при этом могут не только перехватить вводимые учётные данные, но и украсть cookies или токены аутентификации.

В Microsoft отметили, что специалистам удалось остановить операции SEABORGIUM — отключить аккаунты, которые те использовали для слежки и фишинга. Помимо этого, корпорация также поделилась списком из 69 доменов, связанных с деятельностью киберпреступной группировки.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru