



Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

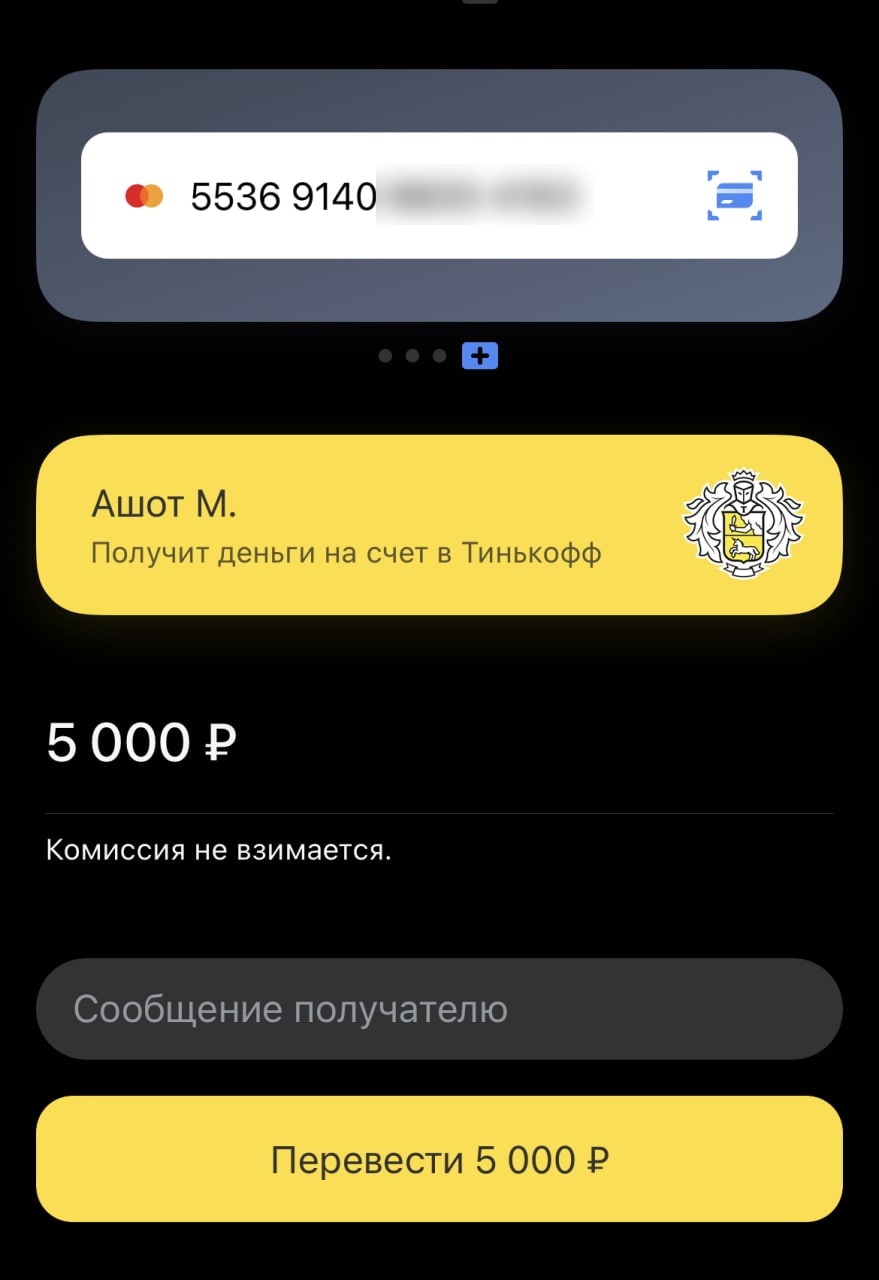
“Контрольную закупку” слитой базы Центрального Универмага Москвы сделали эксперты Infosecurity. Продавцы утверждают, что получили дамп из службы поддержки ЦУМа. “Пробник” обошелся в пять тыс. рублей и похож на оригинал.

О гуляющей по даркнету базе поклонников люксовых товаров пишет Telegram-канал Infosecurity. Продавцы не скрываются и активно идут на контакт.

“Все неделю в специфических Telegram-чатах два пользователя — Сергей (до публикации предложения именовался meliksetyan_29- поленился сменить телефон для продажи базы) и @purotexnuk (он же Дима, сильно запалившийся на Авито с продажей брендовых вещей) активно предлагают к покупке база данных клиентов ЦУМа,” — цитата Telegram-источника, орфография и пунктуация сохранены.

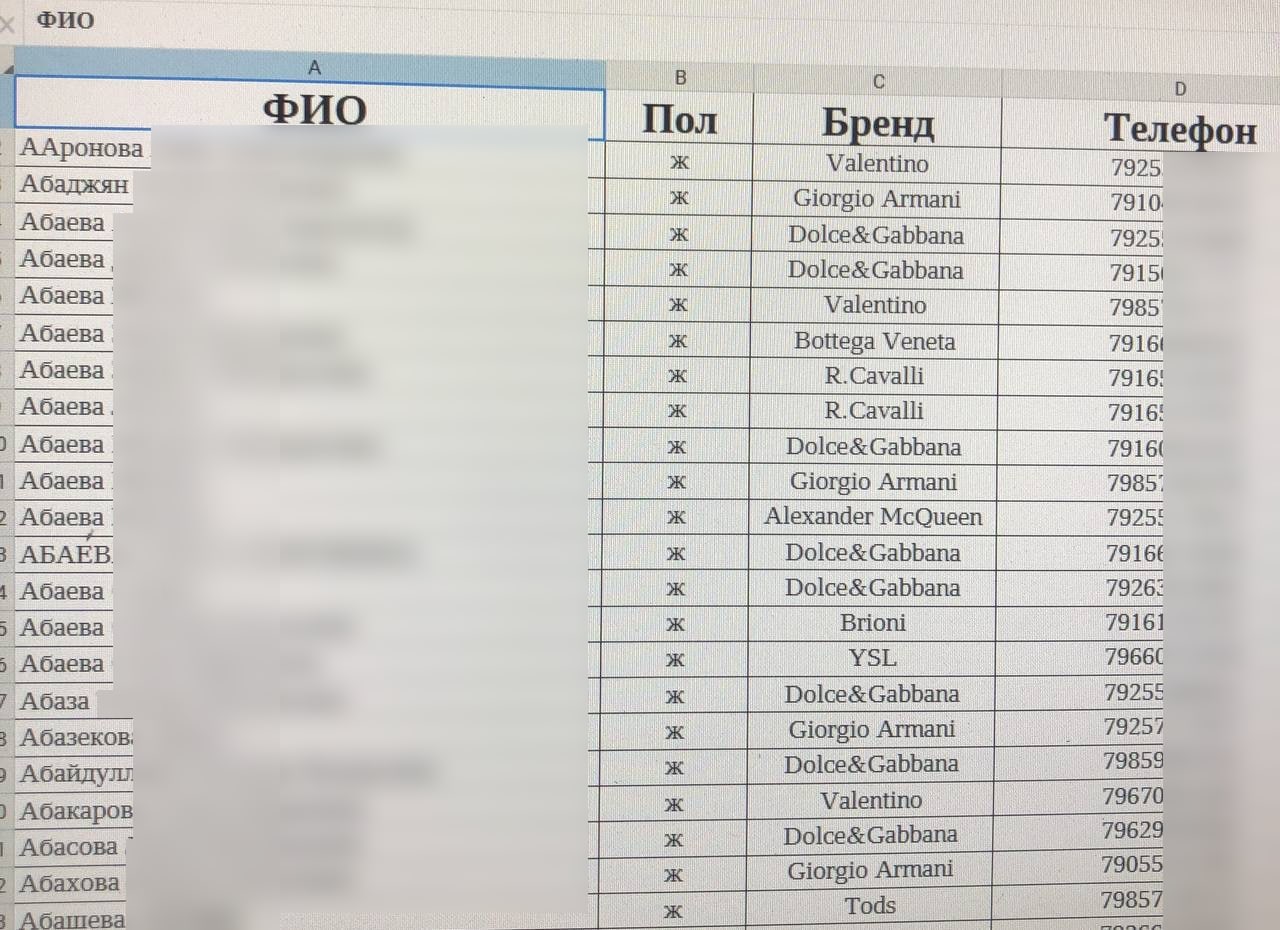
Продавцы заявляют, что база содержит данные 50 тыс. клиентов мультибрендового магазина. В профиле значатся ФИО, пол, телефон, иногда электронная почта и даже приобретенный товар.


За полный комплект хакеры просят 200 тыс. рублей. По утверждению одного из продавцов, данные получили напрямую из службы поддержки ЦУМа.

Эксперты перевели 5 тыс. рублей за “тестер”.


“Проанализированные образцы демонстрируют совпадение контактных данных из базы с реальными публичными персонами”, — признают в Infosecurity.

Официальных комментариев ЦУМ на момент публикации не давал.

Напомним, по новой схеме сообщать об утечки бизнес обязан в первые сутки после обнаружения. Но эти правила заработают только 1 сентября.

Новый порядок штрафов тоже ещё обсуждается. Пока максимальная сумма выплаты за утечку — 100 тыс. рублей за первый прокол. Накануне московский мировой суд выписал “Гемотесту” всего 60 тыс. рублей за потерю 300 гигабайт персональных данных — по 0,2 копейки за клиента.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru