



Бренд Conti почил в бозе: в Tor закрыт официальный сайт шифровальщика

Бренд Conti почил в бозе: в Tor закрыт официальный сайт шифровальщика

Бренд Conti почил в бозе: в Tor закрыт официальный сайт шифровальщика

Операторы Conti отключили остатки общедоступной инфраструктуры — два сервера в сети Tor, которые использовались для публикации данных жертв и ведения переговоров о выкупе. Админ-панель сайта Conti News и хранилище краденой информации закрыли еще месяц назад, и список неплательщиков все это время не пополнялся.

Уход последних серверов Conti в офлайн заметили в среду, 22 июня, участники проекта DarkFeed (мониторинг ransomware). В пятницу, по словам BleepingComputer, они по-прежнему были недоступны.


Во второй половине мая группировка, стоящая за Conti, начала сворачивать связанные с этим шифровальщиком операции. Серверы, используемые для коммуникаций и хранения данных, были выведены из эксплуатации, служба для ведения переговоров с жертвами отключена, загрузка на сайт информации об успешных атаках прекратилась.

Чтобы скрыть эти работы от аутсайдеров, ОПГ пустила дымовую завесу: поручила одному участнику проявлять активность на сайте. Он продолжал публиковать некие краденые данные (на поверку, результаты прежних атак) и поддразнивать одну из последних жертв — правительство Коста-Рики.

Массированная атака Conti на госструктуры Коста-Рики произошла в апреле. Злоумышленникам удалось украсть 672 Гбайт данных у 27 организаций и остановить работу ряда жизненно важных служб; в итоге в стране было объявлено чрезвычайное положение.

Решение упразднить бренд Conti назрело, прежде всего, из-за повышенного внимания со стороны ИБ-сообщества и правоохранительных органов. Атаки злоумышленников стали слишком дерзкими и громкими, а после утечки внутренних данных ОПГ некоторые твиттеряне начали собирать на преступников досье. Власти США, со своей стороны, объявили награду до $10 млн за головы руководителей преступного синдиката.

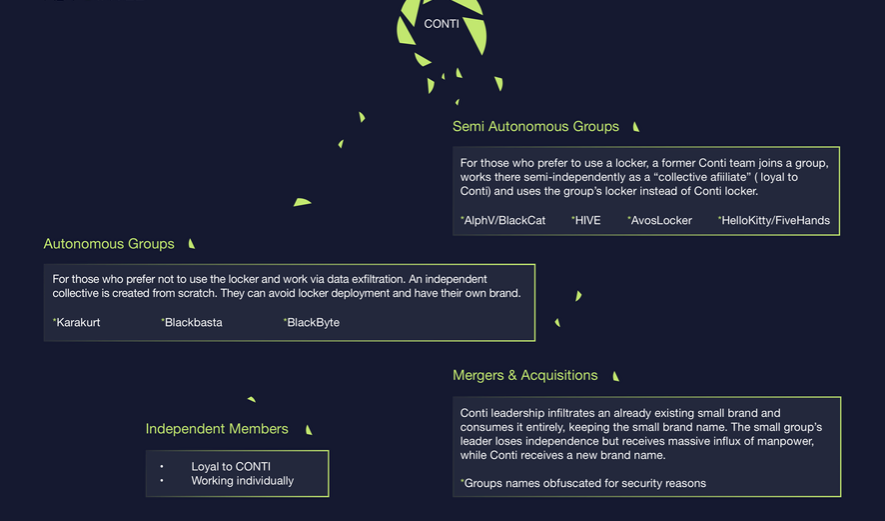
Поскольку операторы Conti активно устанавливали партнерские связи и охотно принимали под свое крыло менее удачливых коллег, они теперь могут себе позволить работать под другими брендами, разбившись на мелкие группы и сохраняя связи со своими главарями и специалистами — тестировщиками, разработчиками, программистами.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru