



Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый руткит для Linux, получивший имя “Syslogk“, используется злоумышленниками для сокрытия вредоносных процессов. Специально созданные «волшебные пакеты» (magic packets), фигурирующие в этих атаках, задействуются для пробуждения бэкдора в системе жертвы.

В настоящее время вредоносная программа находится в стадии доработки, а в её основу лёг старый руткит с открытым исходным кодом — Adore-Ng. Syslogk способен загружать свои модули в ядро Linux (поддерживаются версии 3.x), скрывать директории и сетевой трафик, а также загружать бэкдор “Rekoobe“.

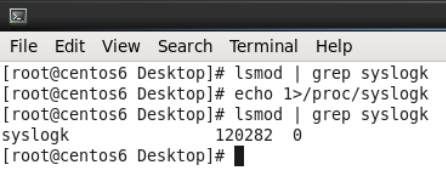
При первом запуске в качестве модуля ядра Syslogk удаляет свою запись из списка установленных модулей, что помогает уйти от ручной проверки. Вредонос можно обнаружить лишь по интерфейсу в /proc:


Дополнительная функциональность позволяет руткиту скрывать директории, в которых содержатся вредоносные файлы; то же самое происходит с процессами и трафиком. Помимо этого, зловред может удалённо запускать или останавливать пейлоады.

Специалисты антивирусной компании Avast отметили одного из скрытых вредоносов, который используется в этих кампаниях — бэкдор Rekoobe. Фактически он находится «в спячке» на устройстве жертвы и пробуждается только после того, как руткит получит «волшебные пакеты» от операторов.

Для этого Syslogk выискивает специально созданные TCP-пакеты, содержащие жёстко заданный ключ и конкретные значения поля “Reserved“, число “Source Port“, а также совпадения “Source Port“ и “Source Address“. После получения нужного «волшебного пакета» руткит либо остановит, либо запустит бэкдор.

Напомним, что в прошлом месяце мы рассказывали о другом бэкдоре — BPFdoor, который пять лет атаковал Linux и Solaris, оставаясь незамеченным. Уже в июне эксперты рассказали ещё об одном Linux-вредоносе Symbiote, инфицирующем запущенные процессы.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru