



Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Недавно экспертам попался на глаза бэкдор BPFdoor, которому удалось более пяти лет атаковать системы Linux и Solaris, оставаясь при этом незамеченным. С помощью этого вредоноса злоумышленники получали полный контроль над устройством, работающим на базе Linux/Unix.

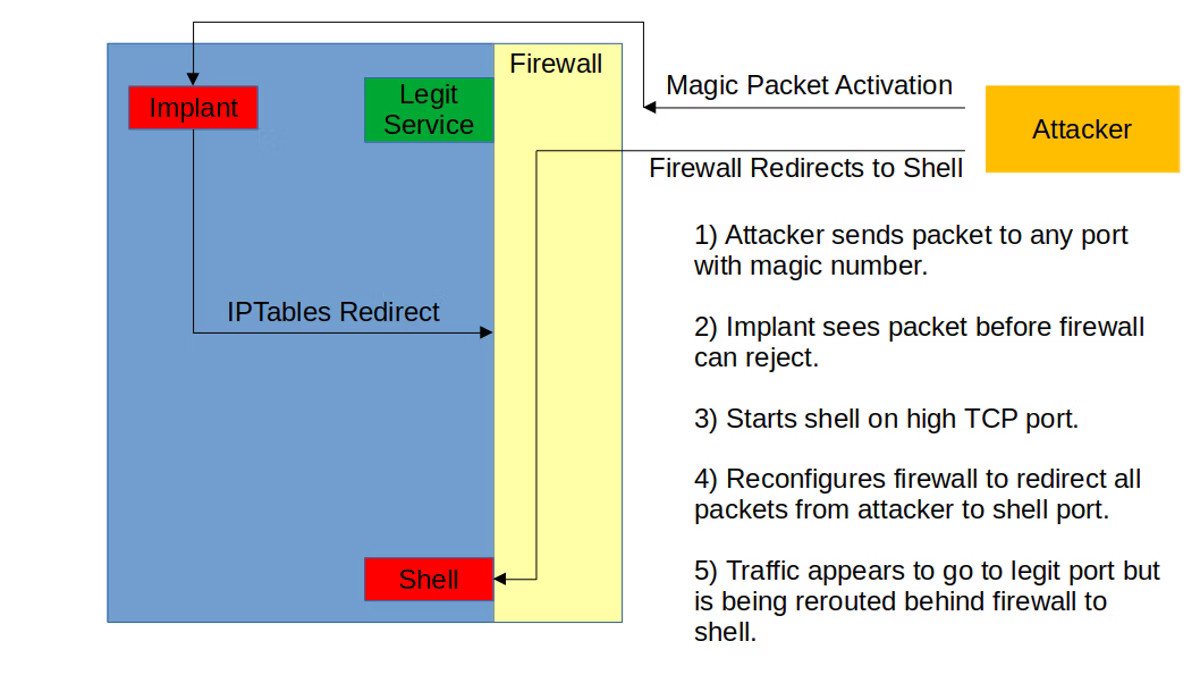
BPFdoor предоставляет оператору возможность удалённо подключиться к Linux-шеллу. При этом бэкдору не требуются открытые порты, его нельзя остановить файрволами, а отправлять команды вредоносу можно с любого IP-адреса.

Фактически вся эта функциональность делает BPFdoor идеальным инструментом для корпоративного кибершпионажа и сложных атак. Вредонос может слушать один или несколько портов и принимать пакеты от одного или нескольких хостов.

Первые три буквы имени BPFdoor намекают на то, что бэкдор использует сниффер Berkeley Packet Filter, работающий на уровне сетевого интерфейса и способный просматривать весь трафик, а также отправлять пакеты по любому адресу.

Именно благодаря работе на низком уровне BPF обходит все правила межсетевых экранов. Как объясняют специалисты, бэкдор вполне можно портировать на BSD. Известно, что BPFdoor парсит пакеты ICMP, UDP и TCP, проверяя наличие в них паролей и других важных данных.

Вредонос отличается возможностью мониторить любые порты, даже если они заняты безобидными веб-серверами, FTP- и SSH-клиентами.


В техническом разборе BPFdoor исследователи отмечают интересные функциональные возможности, помогающие бэкдору уходить от детектирования. К слову, наиболее ранний образец BPFdoor, загруженный на VirusTotal, датируется августом 2018 года.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru