


Head Mare использует цепочку бэкдоров в атаках на компании РФ и Беларуси

Head Mare использует цепочку бэкдоров в атаках на компании РФ и Беларуси

Head Mare использует цепочку бэкдоров в атаках на компании РФ и Беларуси

Кибергруппа Head Mare снова напомнила о себе — и на этот раз с обновлённым арсеналом. По данным «Лаборатории Касперского», летом 2025 года они провели новую волну атак на российские и белорусские компании.

Главное отличие от мартовских кампаний — теперь злоумышленники не ограничиваются одним бэкдором, а устанавливают целую цепочку.

В ход идут PhantomRemote, PhantomCSLoader и PhantomSAgent. Иногда к этому добавляются и SSH-туннели, чтобы закрепиться в инфраструктуре и держать удалённый доступ под рукой. По сути, логика проста: если один инструмент заметят и удалят, остальные останутся работать.


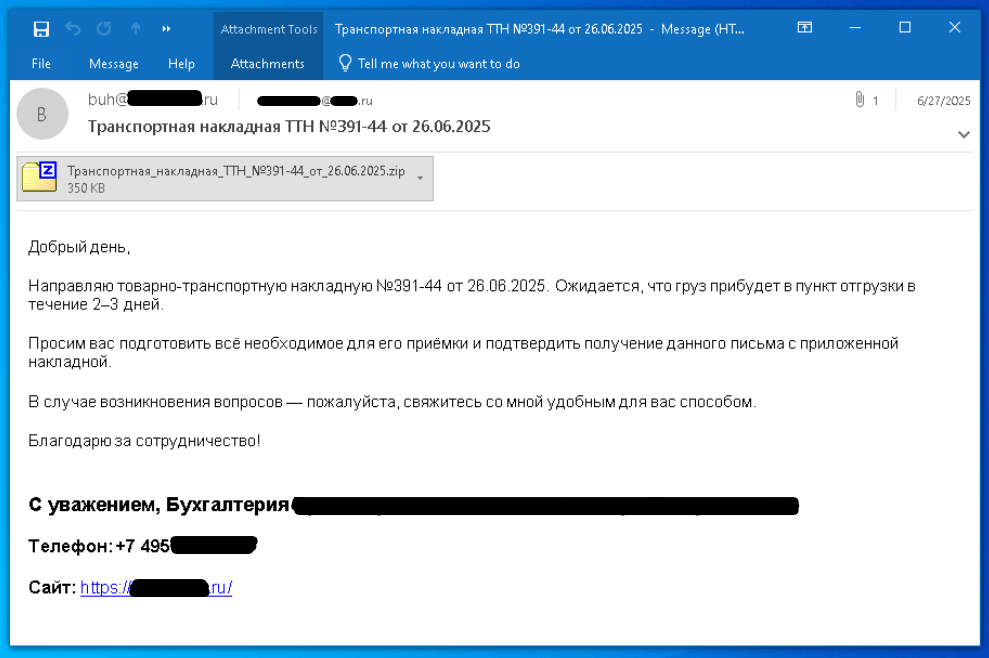
Атака по-прежнему стартует со стандартного сценария — рассылки писем с вредоносным вложением. В этот раз это был PhantomRemote, через который можно выполнять команды на заражённой машине.

Дальше в систему подтягиваются дополнительные компоненты — PhantomCSLoader и PhantomSAgent. Они написаны на разных языках, похожи по принципу связи с командным сервером, но отличаются внутренними механизмами. Такая комбинация усложняет задачу защитникам.

Хорошая новость в том, что продукты «Лаборатории Касперского» детектируют всю эту цепочку и способны блокировать атаки Head Mare.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru