



Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый руткит для Linux, получивший имя “Syslogk“, используется злоумышленниками для сокрытия вредоносных процессов. Специально созданные «волшебные пакеты» (magic packets), фигурирующие в этих атаках, задействуются для пробуждения бэкдора в системе жертвы.

В настоящее время вредоносная программа находится в стадии доработки, а в её основу лёг старый руткит с открытым исходным кодом — Adore-Ng. Syslogk способен загружать свои модули в ядро Linux (поддерживаются версии 3.x), скрывать директории и сетевой трафик, а также загружать бэкдор “Rekoobe“.

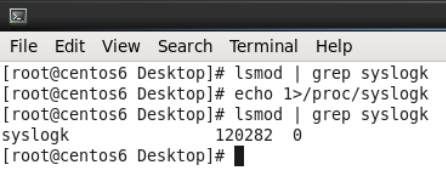
При первом запуске в качестве модуля ядра Syslogk удаляет свою запись из списка установленных модулей, что помогает уйти от ручной проверки. Вредонос можно обнаружить лишь по интерфейсу в /proc:


Дополнительная функциональность позволяет руткиту скрывать директории, в которых содержатся вредоносные файлы; то же самое происходит с процессами и трафиком. Помимо этого, зловред может удалённо запускать или останавливать пейлоады.

Специалисты антивирусной компании Avast отметили одного из скрытых вредоносов, который используется в этих кампаниях — бэкдор Rekoobe. Фактически он находится «в спячке» на устройстве жертвы и пробуждается только после того, как руткит получит «волшебные пакеты» от операторов.

Для этого Syslogk выискивает специально созданные TCP-пакеты, содержащие жёстко заданный ключ и конкретные значения поля “Reserved“, число “Source Port“, а также совпадения “Source Port“ и “Source Address“. После получения нужного «волшебного пакета» руткит либо остановит, либо запустит бэкдор.

Напомним, что в прошлом месяце мы рассказывали о другом бэкдоре — BPFdoor, который пять лет атаковал Linux и Solaris, оставаясь незамеченным. Уже в июне эксперты рассказали ещё об одном Linux-вредоносе Symbiote, инфицирующем запущенные процессы.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru