



Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Эксперты Secureworks (входит в состав Dell Technologies) выявили масштабную вымогательскую кампанию. Злоумышленники получают доступ к плохо защищенным серверам Elasticsearch и заменяют данные в каталоге запиской с требованием выкупа.

Наблюдатели насчитали более 1200 баз данных, уже взятых в заложники, и свыше 450 уникальных предложений заплатить выкуп — суммарно $280 тыс. в биткоинах. Выбранный хакерами способ вымогательства пока не принес успеха: оба используемых Bitcoin-кошелька пока пусты.

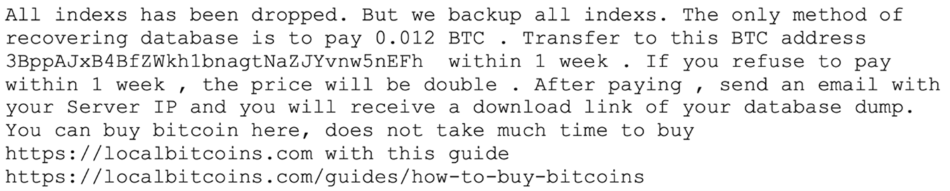
Исследователи выявили также четыре email-адреса, предоставляемых жертвам в качестве контактных данных. Текст записки с требованием выкупа (read_me_to_recover_database) во всех случаях сохраняется в поле message индекса, а контактные адреса — в поле email.


Не исключено, что злоумышленники используют какой-то скрипт для автоматизации взлома и порчи каталогов. Вывод данных в этом случае эксперты считают маловероятным: хранение бэкапа для тысячи с лишним баз Elasticsearch было бы слишком затратным, поэтому надежда на возврат потерь через выкуп ничтожна.

Количество жертв вымогательства определить не удалось, так как почти все атакованные базы данных хостятся в сетях облачных провайдеров.

Исследователи не преминули отметить, что текущая киберкампания еще раз показала, насколько рискуют те, кто подключает серверы базы данных к интернету, не уделяя внимания настройкам и защите. К сожалению, такие ошибки, грозящие утечками, нередки, и хакеры охотно пользуются этим, проводя массовые атаки на MongoDB, Elasticsearch, Hadoop, в том числе с целью вымогательства.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru