



Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

В ходе вредоносной кампании под названием Mongo Lock злоумышленники атакуют доступные удаленно и незащищенные базы данных MongoDB. Затем киберпреступники уничтожают данные и требуют выкуп за их возврат.

Это далеко не новая схема атаки, злоумышленники уже давно атакуют базы данных MongoDB. В начальной фазе атакующие ищут незащищенные серверы, используя сервисы вроде Shodan.io. После удачного подключения они могут экспортировать базы данных, удалить их, а затем оставить записку с требованиями выкупа.

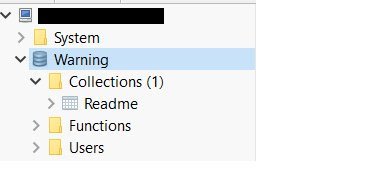
Компанию Mongo Lock обнаружил известный исследователь в области кибербезопасности Боб Дьяченко. На месте удаленной базы данных злоумышленники в этом случае оставляют новую базу под именем «Warning», внутри которой находится «Readme».

В «Readme» злоумышленники объясняют, что база данных зашифрована, и жертвам необходимо заплатить выкуп, чтобы вернуть ее. Они не оставляют никаких адресов для транзакций, а просят жертв связаться с ними с помощью электронной почты.

Несмотря на то, что в записке утверждается, что атакующие экспортируют базу перед ее удалением, неизвестно, правда ли это. Вполне может статься, что это просто блеф, и никакую базу вам не вернут, так как она безвозвратно удалена.

Эксперту удалось узнать адрес, на который пострадавшие пользователи выплачивают выкуп вымогателям — 3FAVraz3ovC1pz4frGRH6XXCuqPSWeh3UH. В общей сложности на этот кошелек упало 1,8 биткоинов — чуть более 11 000 долларов США по текущему курсу.

По словам Дьяченко, киберпреступники используют скрипт для автоматизации процесса получения доступа к базам данных MongoDB. Однако специалисту удалось обнаружить, что этот скрипт не всегда отрабатывает так, как положено. В некоторых случаях у пользователей все еще был доступ к своим базам, хотя записка о выкупе тоже присутствовала.

Кстати, именно небезопасно настроенный сервер MongoDB послужил причиной утечки около 445 миллионов записей, принадлежащих клиентам швейцарской компании Veeam.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru