



Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

В ходе вредоносной кампании под названием Mongo Lock злоумышленники атакуют доступные удаленно и незащищенные базы данных MongoDB. Затем киберпреступники уничтожают данные и требуют выкуп за их возврат.

Это далеко не новая схема атаки, злоумышленники уже давно атакуют базы данных MongoDB. В начальной фазе атакующие ищут незащищенные серверы, используя сервисы вроде Shodan.io. После удачного подключения они могут экспортировать базы данных, удалить их, а затем оставить записку с требованиями выкупа.

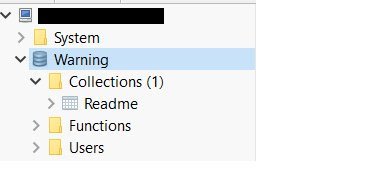
Компанию Mongo Lock обнаружил известный исследователь в области кибербезопасности Боб Дьяченко. На месте удаленной базы данных злоумышленники в этом случае оставляют новую базу под именем «Warning», внутри которой находится «Readme».

В «Readme» злоумышленники объясняют, что база данных зашифрована, и жертвам необходимо заплатить выкуп, чтобы вернуть ее. Они не оставляют никаких адресов для транзакций, а просят жертв связаться с ними с помощью электронной почты.

Несмотря на то, что в записке утверждается, что атакующие экспортируют базу перед ее удалением, неизвестно, правда ли это. Вполне может статься, что это просто блеф, и никакую базу вам не вернут, так как она безвозвратно удалена.

Эксперту удалось узнать адрес, на который пострадавшие пользователи выплачивают выкуп вымогателям — 3FAVraz3ovC1pz4frGRH6XXCuqPSWeh3UH. В общей сложности на этот кошелек упало 1,8 биткоинов — чуть более 11 000 долларов США по текущему курсу.

По словам Дьяченко, киберпреступники используют скрипт для автоматизации процесса получения доступа к базам данных MongoDB. Однако специалисту удалось обнаружить, что этот скрипт не всегда отрабатывает так, как положено. В некоторых случаях у пользователей все еще был доступ к своим базам, хотя записка о выкупе тоже присутствовала.

Кстати, именно небезопасно настроенный сервер MongoDB послужил причиной утечки около 445 миллионов записей, принадлежащих клиентам швейцарской компании Veeam.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru