



Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

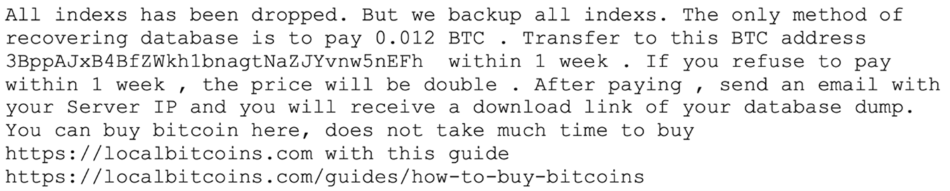
Эксперты Secureworks (входит в состав Dell Technologies) выявили масштабную вымогательскую кампанию. Злоумышленники получают доступ к плохо защищенным серверам Elasticsearch и заменяют данные в каталоге запиской с требованием выкупа.

Наблюдатели насчитали более 1200 баз данных, уже взятых в заложники, и свыше 450 уникальных предложений заплатить выкуп — суммарно $280 тыс. в биткоинах. Выбранный хакерами способ вымогательства пока не принес успеха: оба используемых Bitcoin-кошелька пока пусты.

Исследователи выявили также четыре email-адреса, предоставляемых жертвам в качестве контактных данных. Текст записки с требованием выкупа (read_me_to_recover_database) во всех случаях сохраняется в поле message индекса, а контактные адреса — в поле email.


Не исключено, что злоумышленники используют какой-то скрипт для автоматизации взлома и порчи каталогов. Вывод данных в этом случае эксперты считают маловероятным: хранение бэкапа для тысячи с лишним баз Elasticsearch было бы слишком затратным, поэтому надежда на возврат потерь через выкуп ничтожна.

Количество жертв вымогательства определить не удалось, так как почти все атакованные базы данных хостятся в сетях облачных провайдеров.

Исследователи не преминули отметить, что текущая киберкампания еще раз показала, насколько рискуют те, кто подключает серверы базы данных к интернету, не уделяя внимания настройкам и защите. К сожалению, такие ошибки, грозящие утечками, нередки, и хакеры охотно пользуются этим, проводя массовые атаки на MongoDB, Elasticsearch, Hadoop, в том числе с целью вымогательства.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru