


Утечка у Keenetic могла затронуть 900 000 россиян

Утечка у Keenetic могла затронуть 900 000 россиян

Утечка у Keenetic могла затронуть 900 000 россиян

Производитель роутеров Keenetic признал факт утечки базы данных его мобильного приложения, о которой стало известно на прошлой неделе. Под удар попали юзеры, зарегистрированные до 16 марта 2023 года, в основном из России.

О возможности несанкционированного доступа к данным пользователей Keenetic сообщил 16 марта 2023 года независимый исследователь. В тот же день специалисты компании устранили проблему, притом информатор заверил, что больше ни с кем не делился находкой, а скопированное уничтожил.

Других свидетельств компрометации, как и злоупотреблений с тех пор обнаружено не было, однако недавно некий аноним прислал в CyberNews образцы записей из утекшей базы Keenetic. Вендора поставили в известность, и тот счел нужным предупредить пользователей о рисках.

По словам автора послания в CyberNews, в утечку попало более 1 млн записей с персональными данными пользователей, в том числе 900 тыс. россиян.


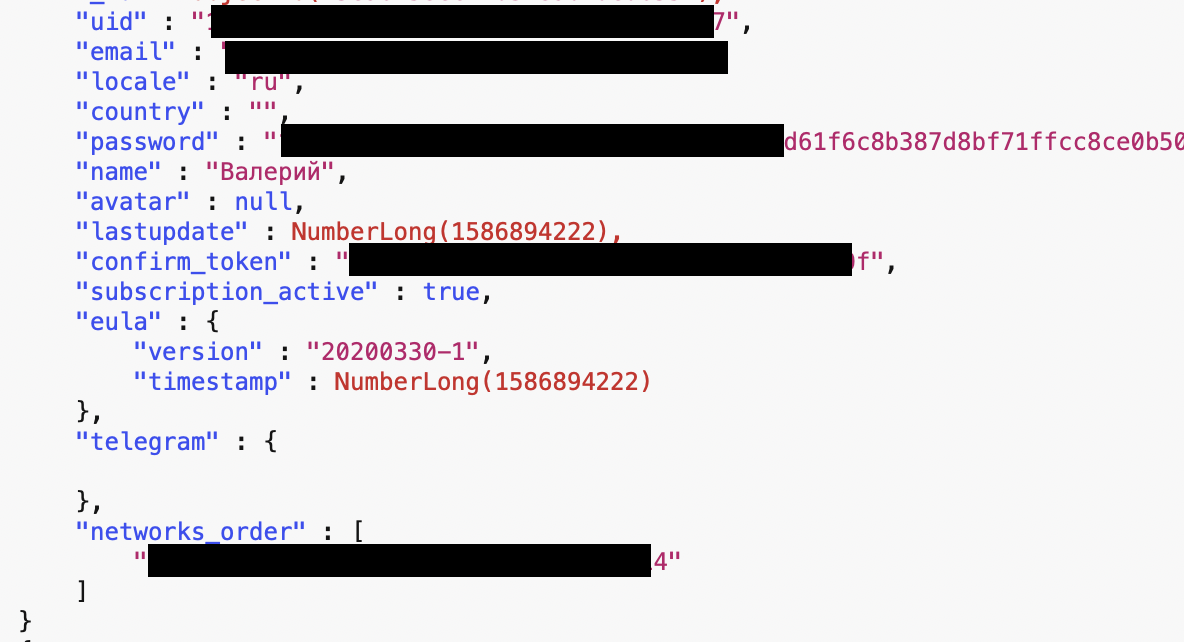
В базе также содержится информация, которую при желании можно использовать для проникновения в сеть, мониторинга и перехвата трафика, компрометации других подключенных устройств:

  • пользовательские данные (имейл, юзернеймы, хеши паролей MD-5 и NT, ID Telegram и Keycloak, локали);
  • данные устройств (модель, серийный номер, MAC-адрес);
  • конфигурация сетевых интерфейсов (Wi-Fi SSID, предустановленные ключи VPN, настройки каналов Wi-Fi, назначенные IP, идентификаторы и ключи роуминга);
  • журнал обслуживания (имена и MAC зарегистрированных хостов, настройки политик IP, списки доступа, настройки IPsec, DHCP, NTP, — даже маркеры owner_is_pirate).

Тем не менее, риск «недобросовестных действий» в результате утечки в Keenetic ценили как низкий. Пользователям, данные которых могли быть скомпрометированы, рекомендуют сменить пароли к аккаунтам и Wi-Fi, а также пароли / предустановленные ключи VPN-клиентов для PPTP/L2TP, L2TP/IPSec, IPSec Site-to-Site и SSTP.

Очередную утечку пожелал прокомментировать эксперт Сергей Полунин, возглавляющий группу защиты инфраструктурных ИТ-решений в «Газинформсервисе»:

«Роутер — это буквально дверь в вашу домашнюю сеть. Можно предположить, что ничего бы не случилось, если бы серверы управления находились в РФ, но, увы, географическая локация уязвимого приложения никак не помогает в его защите».

К слову, в этом году пользователей Keenetic в странах ЕАЭС начали активно переводить на мобильное приложение Netcraze с доступом к серверам внутри РФ. Дедлайн на замену для региона был установлен как 1 марта.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru