



Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

В Telegram-канале Stormous Ransomware появилось новое сообщение о взломе — амбициозная группировка уверяет, что взломала серверы Coca-Cola и украла 161 Гбайт данных. Эта информация выставлена на продажу в даркнете, за опт назначена смехотворная цена — около 1,65 биткоина (немногим более $64 тысяч).

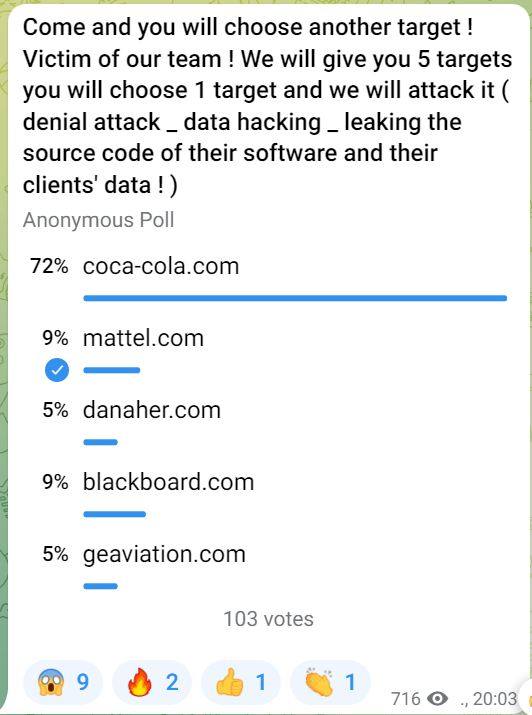
Ранее среди участников Telegram-чата был проведен опрос — им предлагали выбрать мишень для очередной атаки. Большинство проголосовало за Coca-Cola, и теперь владельцы аккаунта (помечен как мошеннический) заявили, что взлом по заказу удался.


Также объявлено об открытии в сети Tor магазина, где можно будет купить краденые данные — оптом и в розницу, и только результаты атак на крупные компании. В остальных случаях слив будет осуществляться по-прежнему, то есть доступ к базам останется бесплатным.

Сейчас на новом onion-сайте выставлено на продажу 13 файлов разного размера, общей стоимостью $64 396,67 (1.6467000 биткоина). Потенциальным покупателям предлагается связаться с продавцом, который готов представить доказательства подлинности товара. К сожалению, автор заметки SecurityAffairs не смог в этом убедиться: даркнет-сайт оказался недоступен.

Группировка Stormous, или Stormus, объявилась в интернете в середине прошлого года. Команда позиционирует себя как группа арабоязычных хакеров и до недавнего времени занималась в основном дефейсом сайтов. Сами злоумышленники утверждают, что также крадут информацию и шифруют файлы, однако доказательств тому ИБ-исследователи пока не нашли (за исключением Trend Micro, которая обнаружила образец вредоноса с функциями бэкдора и шифровальщика).

В этом году Stormous стала еще активнее пиариться, сливая краденые данные. Эксперты считают, что эти публикации — в основном результаты прежних утечек и трудов других хакеров, которые жаждущая славы кибергруппа попросту присвоила (в ИБ-сообществе для таких плагиаторов даже придумали специальное название — scavenger, старьевщики). Однако не исключено, что, получив известность, Stormous начнет подтверждать репутацию реальными атаками.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru