



Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

В Telegram-канале Stormous Ransomware появилось новое сообщение о взломе — амбициозная группировка уверяет, что взломала серверы Coca-Cola и украла 161 Гбайт данных. Эта информация выставлена на продажу в даркнете, за опт назначена смехотворная цена — около 1,65 биткоина (немногим более $64 тысяч).

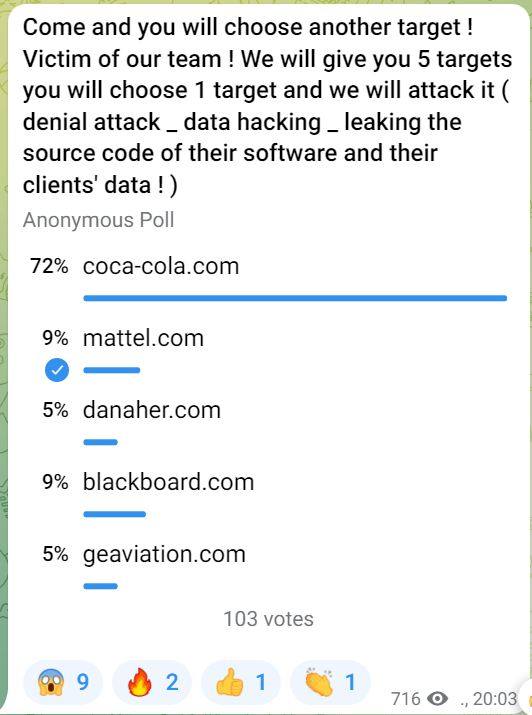
Ранее среди участников Telegram-чата был проведен опрос — им предлагали выбрать мишень для очередной атаки. Большинство проголосовало за Coca-Cola, и теперь владельцы аккаунта (помечен как мошеннический) заявили, что взлом по заказу удался.


Также объявлено об открытии в сети Tor магазина, где можно будет купить краденые данные — оптом и в розницу, и только результаты атак на крупные компании. В остальных случаях слив будет осуществляться по-прежнему, то есть доступ к базам останется бесплатным.

Сейчас на новом onion-сайте выставлено на продажу 13 файлов разного размера, общей стоимостью $64 396,67 (1.6467000 биткоина). Потенциальным покупателям предлагается связаться с продавцом, который готов представить доказательства подлинности товара. К сожалению, автор заметки SecurityAffairs не смог в этом убедиться: даркнет-сайт оказался недоступен.

Группировка Stormous, или Stormus, объявилась в интернете в середине прошлого года. Команда позиционирует себя как группа арабоязычных хакеров и до недавнего времени занималась в основном дефейсом сайтов. Сами злоумышленники утверждают, что также крадут информацию и шифруют файлы, однако доказательств тому ИБ-исследователи пока не нашли (за исключением Trend Micro, которая обнаружила образец вредоноса с функциями бэкдора и шифровальщика).

В этом году Stormous стала еще активнее пиариться, сливая краденые данные. Эксперты считают, что эти публикации — в основном результаты прежних утечек и трудов других хакеров, которые жаждущая славы кибергруппа попросту присвоила (в ИБ-сообществе для таких плагиаторов даже придумали специальное название — scavenger, старьевщики). Однако не исключено, что, получив известность, Stormous начнет подтверждать репутацию реальными атаками.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru