


Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

В Telegram-канале Stormous Ransomware появилось новое сообщение о взломе — амбициозная группировка уверяет, что взломала серверы Coca-Cola и украла 161 Гбайт данных. Эта информация выставлена на продажу в даркнете, за опт назначена смехотворная цена — около 1,65 биткоина (немногим более $64 тысяч).

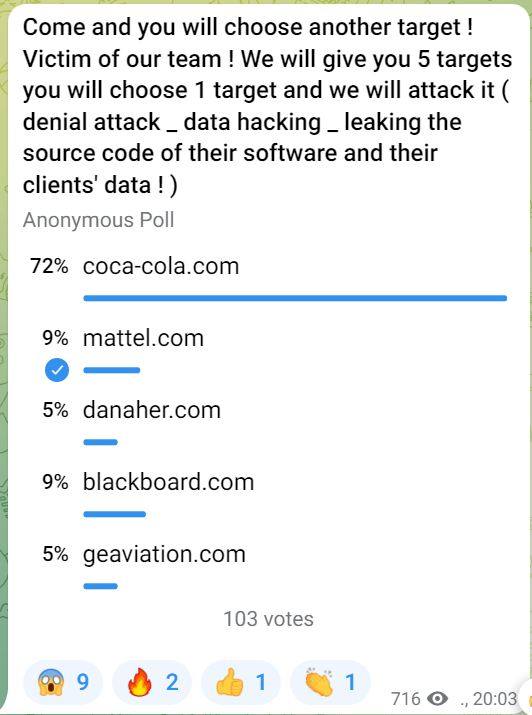
Ранее среди участников Telegram-чата был проведен опрос — им предлагали выбрать мишень для очередной атаки. Большинство проголосовало за Coca-Cola, и теперь владельцы аккаунта (помечен как мошеннический) заявили, что взлом по заказу удался.


Также объявлено об открытии в сети Tor магазина, где можно будет купить краденые данные — оптом и в розницу, и только результаты атак на крупные компании. В остальных случаях слив будет осуществляться по-прежнему, то есть доступ к базам останется бесплатным.

Сейчас на новом onion-сайте выставлено на продажу 13 файлов разного размера, общей стоимостью $64 396,67 (1.6467000 биткоина). Потенциальным покупателям предлагается связаться с продавцом, который готов представить доказательства подлинности товара. К сожалению, автор заметки SecurityAffairs не смог в этом убедиться: даркнет-сайт оказался недоступен.

Группировка Stormous, или Stormus, объявилась в интернете в середине прошлого года. Команда позиционирует себя как группа арабоязычных хакеров и до недавнего времени занималась в основном дефейсом сайтов. Сами злоумышленники утверждают, что также крадут информацию и шифруют файлы, однако доказательств тому ИБ-исследователи пока не нашли (за исключением Trend Micro, которая обнаружила образец вредоноса с функциями бэкдора и шифровальщика).

В этом году Stormous стала еще активнее пиариться, сливая краденые данные. Эксперты считают, что эти публикации — в основном результаты прежних утечек и трудов других хакеров, которые жаждущая славы кибергруппа попросту присвоила (в ИБ-сообществе для таких плагиаторов даже придумали специальное название — scavenger, старьевщики). Однако не исключено, что, получив известность, Stormous начнет подтверждать репутацию реальными атаками.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru