



Новые уязвимости ПЛК Rockwell грозят атаками на АСУ ТП в стиле Stuxnet

Новые уязвимости ПЛК Rockwell грозят атаками на АСУ ТП в стиле Stuxnet

Новые уязвимости ПЛК Rockwell грозят атаками на АСУ ТП в стиле Stuxnet

Исследователи из Claroty обнаружили в продуктах Rockwell Automation две уязвимости, открывающие возможность для совершения диверсии на объекте критической важности (КИИ). Одна из этих проблем оценена как крайне опасная — в 10 баллов из 10 возможных по шкале CVSS.

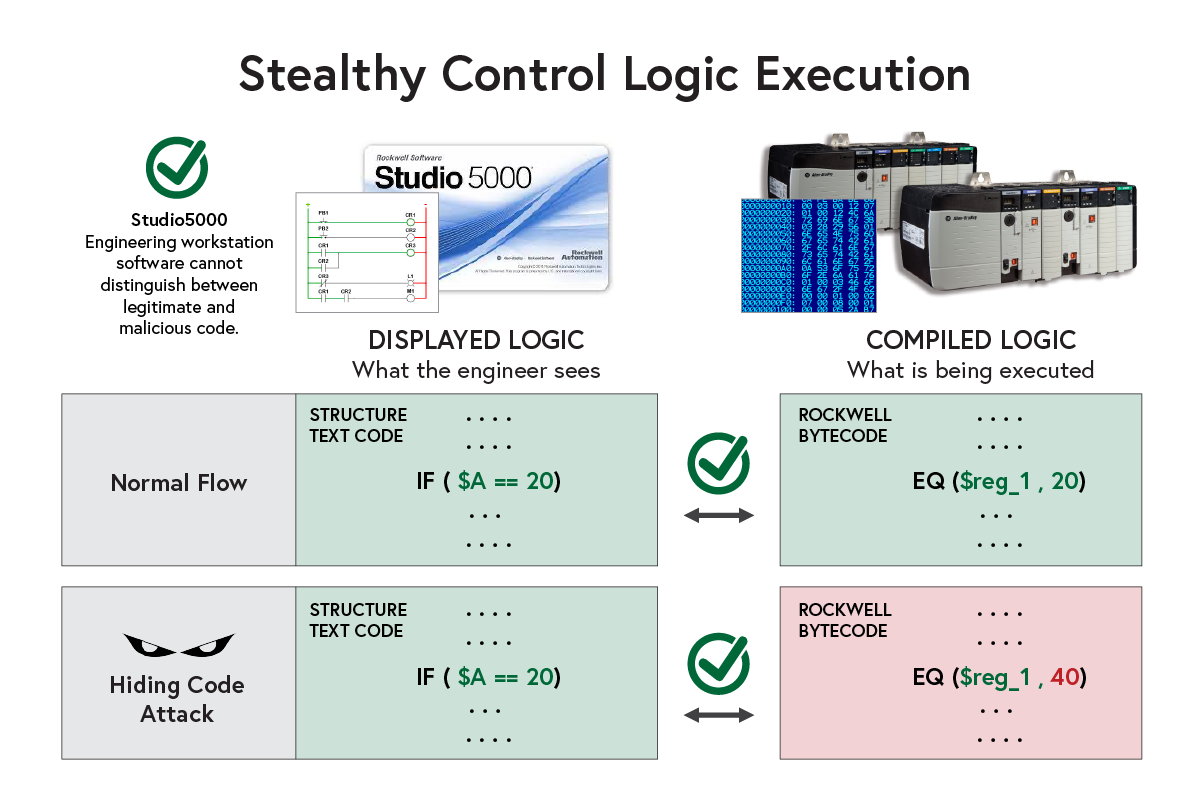
По словам авторов находки, найденные уязвимости позволяют незаметно изменить логику контроллеров и нарушить автоматизированные процессы на предприятии. Похожая атака была зафиксирована более десяти лет в Иране; злоумышленники пронесли зараженную флешку на завод по обогащению урана и пытались с помощью сетевого червя Stuxnet остановить центрифуги.

Уязвимость CVE-2022-1161 (10 баллов CVSS) была выявлена в прошивке ПЛК семейства *Logix. С ее помощью автор атаки может привнести изменения в байт-код, не трогая текстовое представление программы, написанной на ST. Доступ к контроллерам потребует аутентификации; обойти это препятствие, по словам Claroty, поможет эксплойт CVE-2021-22681.


Вторая уязвимость, CVE-2022-1159 (7,7 балла) объявилась в приложении Studio 5000 Logix Designer, которое компилирует пользовательские программы и передает результат на ПЛК. Эксплойт возможен лишь при наличии админ-доступа к рабочей станции с установленным Designer-софтом и позволяет модифицировать бинарный код, выполняемый в системах управления оборудованием.

Производитель создал специальные анализаторы для выявления скрытых кодов на ПЛК и советует пользователям обновить Studio 5000 до версии 34 или выше, а также прошивки затронутых контроллеров. Для снижения рисков рекомендуется перекомпилировать и загрузить пользовательский программный код (acd) и установить переключатель режимов контроллера в положение Run — либо отслеживать неожиданные изменения и аномальную активность по логам ПЛК и с помощью соответствующей функции Logix Designer.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru