



Обнаружен Python-шифровальщик, нацеленный на серверы Jupyter Notebook

Обнаружен Python-шифровальщик, нацеленный на серверы Jupyter Notebook

Обнаружен Python-шифровальщик, нацеленный на серверы Jupyter Notebook

В ханипот-ловушку Aqua Security попался незнакомый шифровальщик, написанный на Python. Как оказалось, новоявленный зловред ориентирован на корпоративные окружения, использующие среду разработки Jupyter Notebook.

Это интерактивное веб-приложение с открытым исходным кодом предназначено для работы с данными. Продукт позволяет создавать и запускать коды на разных языках программирования, визуализировать результаты анализа, обмениваться блокнотами и публиковать их в интернете. Среди пользователей софта числятся Microsoft, IBM, Google, Oracle, а также ряд американских ВУЗов.

Найденный образец шифровальщика был похож на других Python-собратьев (об одном из них, нацеленном на VMware ESXi, рассказала Sophos в октябре прошлого года). Не исключено, что автор зловреда попросту позаимствовал чьи-то исходники и приспособил их для своих нужд.

Анализ также показал, что это не полнофункциональный шифровальщик; так, аналитики не нашли свидетельств существования записки с требованием выкупа. В Aqua полагают, что им попался тестовый семпл — либо время соединения с ловушкой истекло до завершения атаки. Тем не менее, эксперты уверены, что это не вайпер: зловред не стирает данные и не пытается вывести их на сторонний сервер.

Вредоносная атака начинается с поиска возможностей для взлома: пользователь Jupyter Notebook может допустить ошибку при настройке веб-приложения или упустить из виду защиту доступа. Для проверки уязвимости сервера злоумышленники также пытаются дистанционно загрузить на него текстовый файл с именем f1gl6i6z (в папку /tmp).

Этот файл содержит единственное слово — bl*t, которое навело исследователей на мысль, что авторами атаки могут быть русскоязычные хакеры. Такой же файл аналитики из Aqua не раз находили ранее при разборе атак криптоджекеров на серверы с установленным софтом Jupyter.

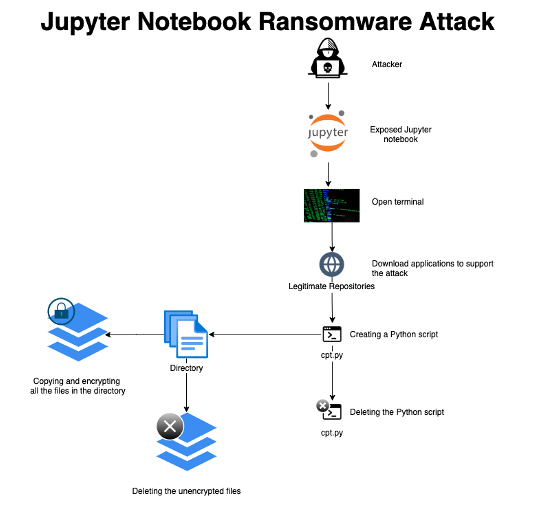
Взломав уязвимое приложение брутфорсом, автор атаки открывает шелл-доступ к серверу, используя соответствующую функцию Jupyter Notebook, затем загружает на него необходимые инструменты (напрмер, шифраторы), вручную создает вредоносный скрипт (вставкой Python-кода) и запускает его на исполнение. Итоговый зловред шифрует каждый файл в заданной папке с помощью пароля, также выбранного вручную, и по завершении процесса удаляет себя из системы.


В комментарии для SecurityWeek представитель Aqua отметил, что они обнаружили в интернете свыше 11 тыс. серверов с Jupyter Notebooks. Некоторые из них могут оказаться ловушками, однако остальные потенциально уязвимы для подобных атак.

Поскольку интерактивная платформа Jupyter используется для анализа данных и построения моделей данных, новый Python-шифровальщик может причинить большой ущерб организациям, пренебрегающим резервным копированием. Эксперты рекомендуют защитить Jupyter Networks адекватной аутентификацией, ограничить права пользователям, использовать SSL для передачи данных и отключить интернет-доступ к таким серверам — или организовать его через VPN.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru