



Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Специалистам одного из университетов Южной Кореи удалось расшифровать файлы, пострадавшие от программы-вымогателя Hive. По словам экспертов, они обнаружили брешь в алгоритме шифрования.

Авторы Hive работают по модели «шифровальщик как услуга» и используют различные техники для проникновения в корпоративные сети, а также извлечения и шифрования данных.

«Мы смогли восстановить мастер-ключ, который используется для генерации ключа шифрования файлов. В процессе нам не потребовался закрытый ключ злоумышленников, поскольку мы выявили уязвимость в криптографическом алгоритме», — объясняют специалисты Кунминского университета, расположенного в Сеуле.

Стоящая за Hive кибергруппировка, атаки которой стартовали в июне 2021 года, использует для проникновения в сеть жертвы уязвимые RDP-серверы, скомпрометированные учётные данные от VPN, а также фишинговые письма с вредоносными вложениями.

Помимо этого, злоумышленники задействуют так называемую схему двойного вымогательства, в которой важные файлы не только шифруется, но и перед этим выгружаются на принадлежащий преступникам сервер. Впоследствии вымогатели угрожают опубликовать внутреннюю информацию, если компания не заплатит выкуп. Все данные группировка размещала на Tor-сайте “HiveLeaks”.

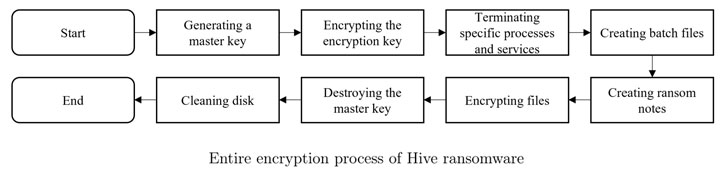
Криптографическая уязвимость, которую удалось обнаружить южнокорейским исследователям, затрагивает механизм генерации и хранения мастер-ключа. Особенность этого механизма заключается в том, что Hive шифрует только определённые части файла с помощью двух потоков ключа, извлекаемых из мастер-ключа.


«Для каждого процесса шифрования файлов нужны два потока ключа, получаемые из мастер-ключа. Они создаются при выборе двух случайных офсетов и извлечения 0x100000 и 0x400 байтов», — отмечают эксперты.

Оказалось, что подход Hive позволяет угадать поток ключей и восстановить мастер-ключ. Как отметили специалисты, им удалось получить более 95% ключей. Стало быть, степень успешности довольно высокая.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru