



Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Специалистам одного из университетов Южной Кореи удалось расшифровать файлы, пострадавшие от программы-вымогателя Hive. По словам экспертов, они обнаружили брешь в алгоритме шифрования.

Авторы Hive работают по модели «шифровальщик как услуга» и используют различные техники для проникновения в корпоративные сети, а также извлечения и шифрования данных.

«Мы смогли восстановить мастер-ключ, который используется для генерации ключа шифрования файлов. В процессе нам не потребовался закрытый ключ злоумышленников, поскольку мы выявили уязвимость в криптографическом алгоритме», — объясняют специалисты Кунминского университета, расположенного в Сеуле.

Стоящая за Hive кибергруппировка, атаки которой стартовали в июне 2021 года, использует для проникновения в сеть жертвы уязвимые RDP-серверы, скомпрометированные учётные данные от VPN, а также фишинговые письма с вредоносными вложениями.

Помимо этого, злоумышленники задействуют так называемую схему двойного вымогательства, в которой важные файлы не только шифруется, но и перед этим выгружаются на принадлежащий преступникам сервер. Впоследствии вымогатели угрожают опубликовать внутреннюю информацию, если компания не заплатит выкуп. Все данные группировка размещала на Tor-сайте “HiveLeaks”.

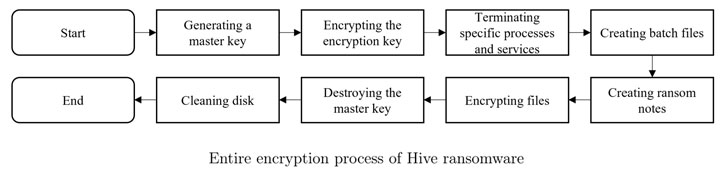
Криптографическая уязвимость, которую удалось обнаружить южнокорейским исследователям, затрагивает механизм генерации и хранения мастер-ключа. Особенность этого механизма заключается в том, что Hive шифрует только определённые части файла с помощью двух потоков ключа, извлекаемых из мастер-ключа.


«Для каждого процесса шифрования файлов нужны два потока ключа, получаемые из мастер-ключа. Они создаются при выборе двух случайных офсетов и извлечения 0x100000 и 0x400 байтов», — отмечают эксперты.

Оказалось, что подход Hive позволяет угадать поток ключей и восстановить мастер-ключ. Как отметили специалисты, им удалось получить более 95% ключей. Стало быть, степень успешности довольно высокая.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru