



Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Кампания СМС-фишинга (смишинг), известная как Roaming Mantis, добралась до Европы. Исследователи из «Лаборатории Касперского» зафиксировали атаки на пользователей Android-смартфонов и iPhone на территории Германии и Франции.

Roaming Mantis известна своими техниками смишинга, направленного на кражу учётных данных и распространение вредоносных программ для мобильных устройств. Android-версия вредоноса, например, подсовывается жертвам в виде APK-файлов за пределами официального магазина Google Play Store.

Кампанию впервые зафиксировали в 2018 году, однако с тех пор операторы значительно усовершенствовали свой подход. В сентябре того года зловред Roaming Mantis добрался до iOS-устройств.

В последних атаках злоумышленники использовали вредоносную программу Wroba. Ссылки приходили жертвам в СМС-сообщениях и вели на легитимные сайты, которые фишеры уже успели взломать и внедрить на них собственные страницы.

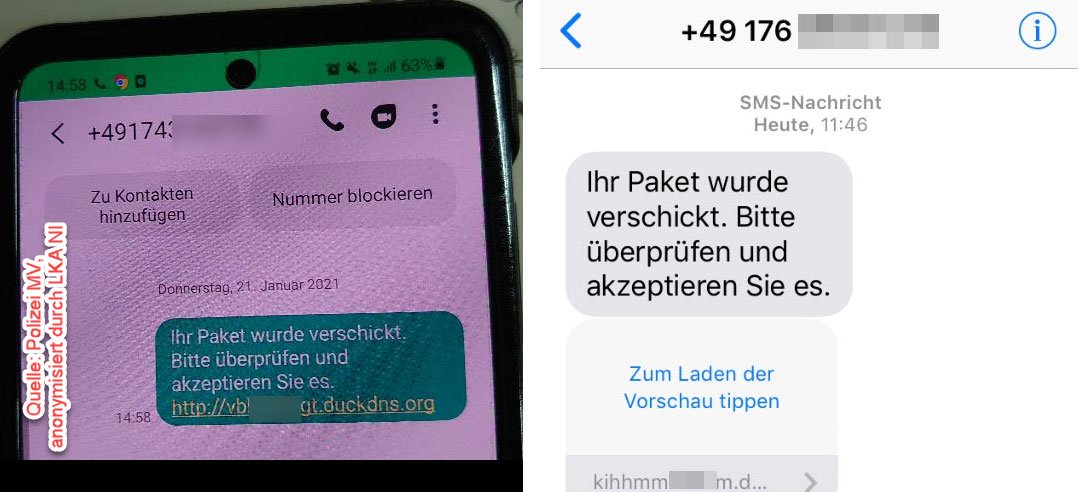
Wroba предназначен для кражи данных от банковских приложений, а также способен рассылать злонамеренные URL по списку контактов заражённого пользователя. Как правило, такие сообщения замаскированы под уведомления о доставке посылки:


Если по ссылке перейдёт пользователь iPhone, его перенаправят на фишинговую страницу, пытающуюся похитить учётные данные от аккаунта в системе Apple. Если же на удочку попался владелец Android-смартфона, его будут склонять к установке мобильного приложения под эту ОС. Само собой, этот софт — троян Wroba.

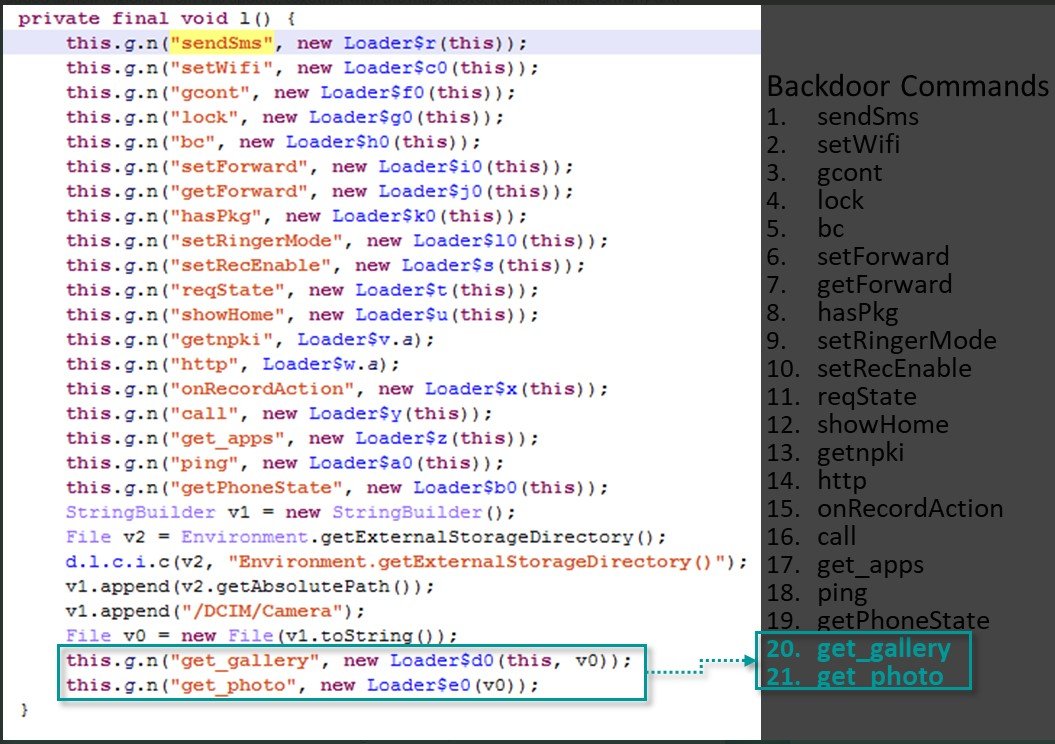
Последний может выполнять 21 команду, среди которых эксперты отметили некоторые нововведения. Например, «get_gallery» и «get_photo» ранее не встречались, они предназначены для кражи пользовательских фото и видео, а также для загрузки их на серверы атакующих.


Как отметили специалисты «Лаборатории Касперского» в отчёте, эти две новые команды злоумышленники используют для банковского мошенничества, кражи личности и т. п.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru