



23 уязвимости UEFI затрагивают миллионы устройств от крупных вендоров

23 уязвимости UEFI затрагивают миллионы устройств от крупных вендоров

23 уязвимости UEFI затрагивают миллионы устройств от крупных вендоров

Исследователи в области кибербезопасности из компании Binarly выявили более двух десятков уязвимостей в коде прошивки UEFI, который используется на устройствах крупнейших производителей. По оценкам специалистов, 23 бреши могут затрагивать миллионы корпоративных устройств.

Таким образом, в зоне риска находятся ноутбуки, серверы, маршрутизаторы, сетевые устройства, АСУ ТП и пр. Среди уязвимых девайсов есть устройства от таких крупных производителей, как HP, Lenovo, Fujitsu, Microsoft, Intel, Dell, Bull (Atos) и Siemens.

Судя по всему, корень проблемы кроется в багах прошивки UEFI InsydeH2O, которую поставляет Insyde Software. Эксперты Binarly так описывают свои наблюдения:

«Как выяснилось в ходе нашего исследования, основной недостаток кроется в коде фреймворка InsydeH2O. Все затронутые проблемой вендоры использовали SDK от Insyde при разработке прошивки».

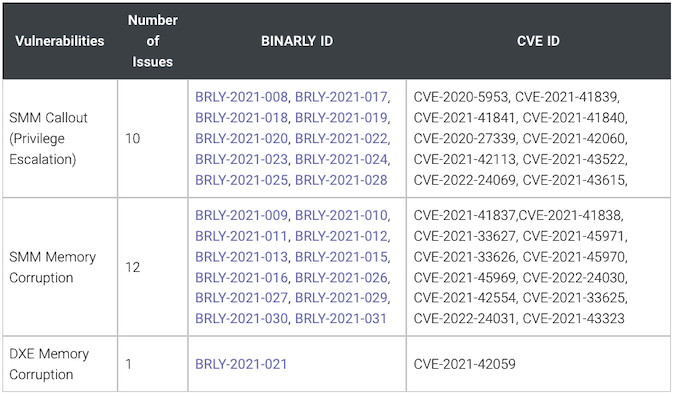
Уязвимости по большей части связаны с режимом системного управления (System Management Mode, SMM), они могут привести к выполнению произвольного кода с высокими правами. Все 23 бреши получили собственные идентификаторы:


Киберпреступник, которому удастся воспользоваться найденными багами, сможет установить в систему жертвы крайне устойчивую к удалению вредоносную программу. Более того, атакующему будет проще обойти средства защиты конечных точек, безопасную загрузку (Secure boot) и системы безопасности на основе виртуализации.

Разработчики Insyde уже подготовили соответствующие патчи и опубликовали советы, помогающие минимизировать риск эксплуатации. Однако стоит учитывать, что патчи далеко не сразу дойдут до всех затронутых устройств.

Напомним, что новый вредонос MoonBounce, отличающийся своей сложностью и работой на уровне прошивки UEFI, невозможно удалить даже заменой жёсткого диска.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru