



Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Специалисты обратили внимание на несколько новых вредоносных кампаний, в ходе которых злодеи используют фейковые установочные файлы популярных программ и игр: Viber, WeChat, NoxPlayer и Battlefield. Вместо легитимного софта пользователи получают бэкдор и вредоносное расширение для браузера Chrome.

Операторы этих вредоносов хотят выкрасть учётные данные жертвы, а также обеспечить себе удалённый доступ к скомпрометированному устройству. Эксперты Cisco Talos, зафиксировавшие эти атаки, дали имя киберпреступной группировке — «magnat».

Активность этой группы развивалась скачкообразно: атаки стартовали в конце 2018 года, потом было затишье, прервавшееся кампаниями в конце 2019 года, а затем скачок был зафиксирован в апреле 2021-го.

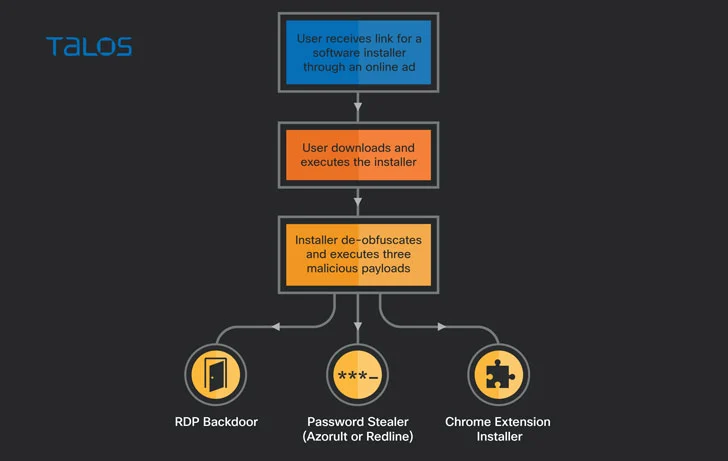
Как отмечают исследователи, преступники атакуют тех пользователей, кто ищет популярный софт в поисковиках. Подсовывая свои ссылки, злоумышленники отправляют потенциальных жертв на загрузку фейковых установщиков вредоноса RedLine Stealer и аддона «MagnatExtension».

Расширение для браузера пытается записывать нажатия клавиш и снимать скриншоты, в то время как бэкдор, написанный на AutoIt, обеспечивает удалённый доступ к компьютеру.


MagnatExtension маскируется под Safe browsing от Google, но при этом располагает рядом злонамеренных функций: собирает файлы cookie, крадёт разные данные, запускает JavaScript-код.

Адрес командного сервера (C2) жёстко задан в коде бэкдора, но есть и запасной способ подключения к нему — с помощью площадки Twitter. Вредоносная программа ищет хештеги #aquamamba2019 и #ololo2019 для получения нового адреса C2.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru