



PT NAD теперь выявляет еще 33 подозрительные сетевые активности

PT NAD теперь выявляет еще 33 подозрительные сетевые активности

PT NAD теперь выявляет еще 33 подозрительные сетевые активности

Компания Positive Technologies выпустила новую версию PT Network Attack Discovery (PT NAD) — 10.2. В список подозрительных активностей, которые отслеживает система анализа трафика, добавлены еще 33. Система обнаруживает атаки сканирования, флуда и DDoS и обрабатывает трафик без потерь со скоростью до 10 Гбит/с.

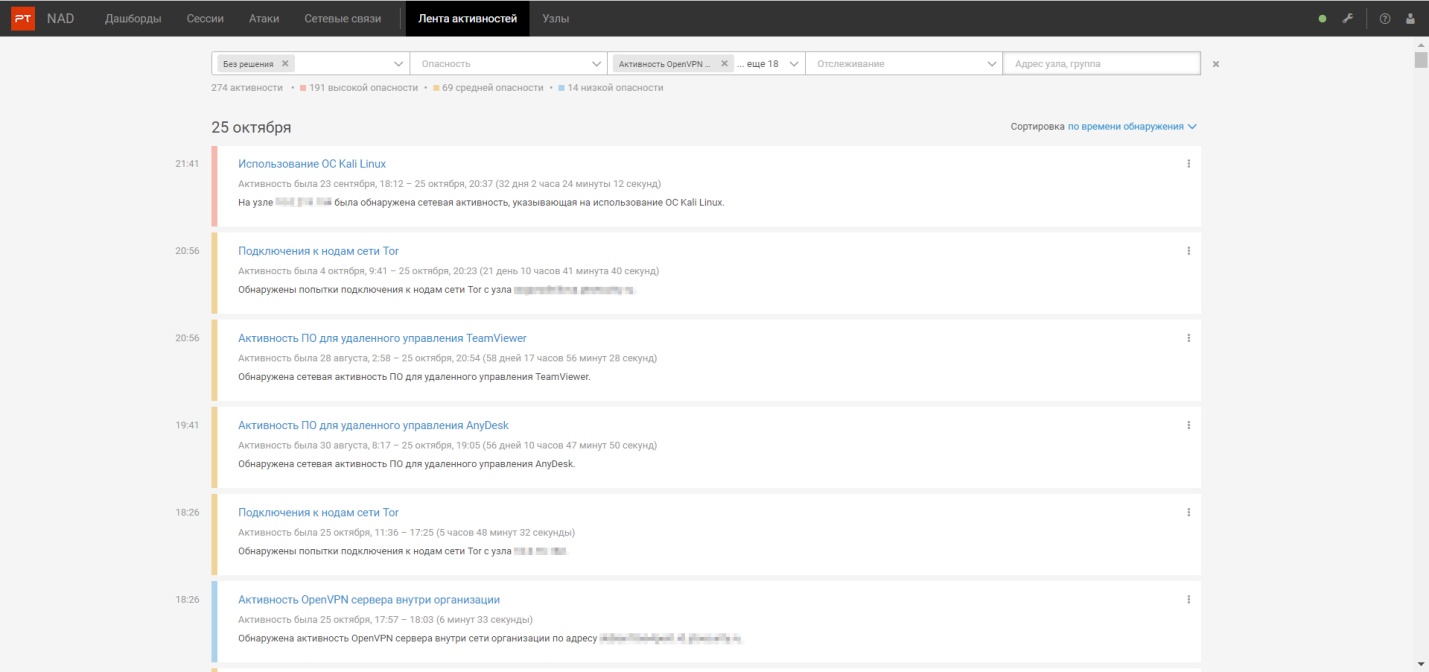
В PT NAD также увеличилась скорость обработки трафика, обновился фильтр для узлов, участвующих в сетевом взаимодействии, и пополнился список определяемых протоколов. Начиная с предыдущего выпуска, выявленная с помощью модулей подозрительная активность выводится пользователю в единой ленте, что позволяет быстрее реагировать на угрозы.

В частности, юзер теперь может своевременно узнавать о таких потенциальных и явных нарушениях ИБ:

  • передача учетных данных в открытом виде;
  • обращения к внешним VPN и прокси-серверам (OpenVPN, SOCKS5);
  • использование инструментов удаленного администрирования (TeamViewer, AeroAdmin, RMS и проч.), выполнение удаленных команд с помощью PsExec и PowerShell;
  • активность вредоносного ПО;
  • срабатывание IoC;
  • использование словарных паролей;
  • подключение неизвестной DHCP-службы.


Из новшеств, которыми может похвастаться PT NAD 10.2, стоит особо отметить реализацию механизма обнаружения сканов, флуда и DDoS-атак, который к тому же способен обеспечить защиту от переполнения базы данных. Вместо раздельного сохранения информации о каждом соединении система создает всего две записи, но с агрегированными данными: одну — о сессии, другую — об атаке (в ленте активностей). Такое нововведение также повышает стабильность работы сенсора.

Кроме того, система анализа трафика научилась автоматически определять типы и роли узлов – участников подозрительной активности. По типу узлы разделяются на рабочие станции, серверы, мобильные устройства, принтеры. При определении их роли (функции) PT NAD руководствуется списком из 15 вариантов — DNS-сервер, VPN, контроллер домена, прокси-сервер, система мониторинга и т. п. Примечательно, что оба новых признака пользователь может переназначить вручную.

«Знания о том, из чего состоит инфраструктура компании, необходимы, чтобы качественно защищать ее и точно выявлять в ней атаки, — поясняет Дмитрий Ефанов, руководитель разработки PT NAD. — Эти сведения в PT NAD дают операторам безопасности понимание, какие в сети есть устройства и какие роли они выполняют, таким образом, помогая проводить инвентаризацию сети».

Повышение скорости PT NAD до десятков Гбит/с было достигнуто за счет использования DPDK (Data Plane Development Kit) — библиотеки Intel, способной, среди прочего, эффективно и без потерь захватывать трафик в Linux. Список определяемых и разбираемых протоколов теперь включает 86 позиций; в него добавлены такие варианты SQL, как MySQL, PostgreSQL, Transparent Network Substrate, а также протоколы системы Elasticsearch и печати PostScript.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru