



В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

Эксперты обнаружили в Сети десятки тысяч незащищённых установок Prometheus, решения для мониторинга с открытым исходным кодом. Некорректная конфигурация таких инсталляций может привести к раскрытию конфиденциальных данных.

На потенциально опасные установки наткнулись исследователи из JFrog. Напомним, что Prometheus собирает с конечных точек метрику в режиме реального времени. Это довольно популярное решение, которое используют крупные компании вроде Uber.

Prometheus может извлекать данные, затем агрегировать их и передавать базе данных. Однако специалисты JFrog нашли множество установок, которые потенциально сливали метрику, в результате чего злоумышленники могли собрать всю обрабатываемую информацию.

Дело в том, что большинство инсталляций Prometheus, к сожалению, так и не начали использовать базовую аутентификацию, которую представили с выходом Transport Layer Security (TLS) версии 2.24.0.

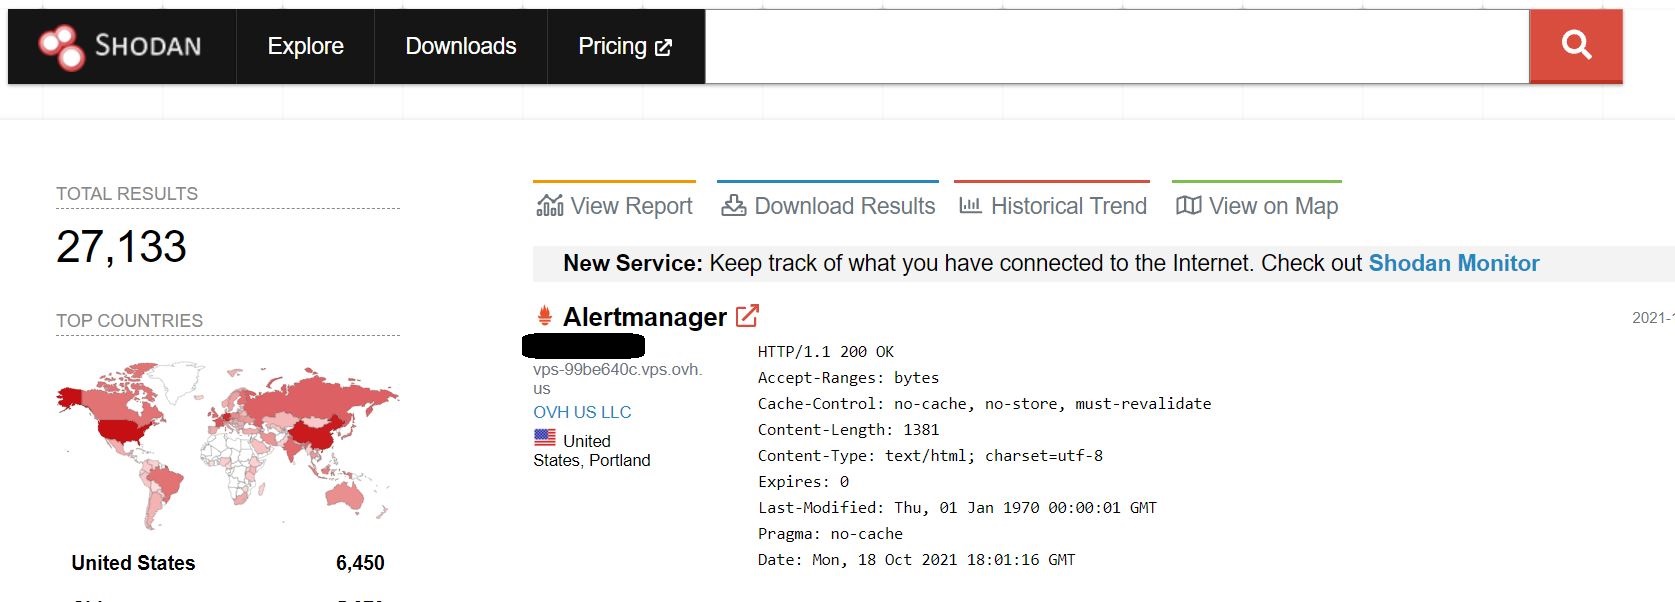
Используя специальный поисковик Shodan, команда JFrog нашла 27 тысяч незащищённых установок Prometheus. А ZoomEye показал и того больше — 43 тыс. потенциально уязвимых хостов.


Открытые данные имели конфиденциальный характер. Если злоумышленники доберутся до них, они смогут использовать эту информацию для развития своих атак на организации. Например, учётные данные можно извлечь из URL-строк и т. п.

Исследователи рекомендуют настроить аутентификацию или шифрование при установке Prometheus. Это поможет уберечь внутренние данные от посторонних.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru