



В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

Эксперты обнаружили в Сети десятки тысяч незащищённых установок Prometheus, решения для мониторинга с открытым исходным кодом. Некорректная конфигурация таких инсталляций может привести к раскрытию конфиденциальных данных.

На потенциально опасные установки наткнулись исследователи из JFrog. Напомним, что Prometheus собирает с конечных точек метрику в режиме реального времени. Это довольно популярное решение, которое используют крупные компании вроде Uber.

Prometheus может извлекать данные, затем агрегировать их и передавать базе данных. Однако специалисты JFrog нашли множество установок, которые потенциально сливали метрику, в результате чего злоумышленники могли собрать всю обрабатываемую информацию.

Дело в том, что большинство инсталляций Prometheus, к сожалению, так и не начали использовать базовую аутентификацию, которую представили с выходом Transport Layer Security (TLS) версии 2.24.0.

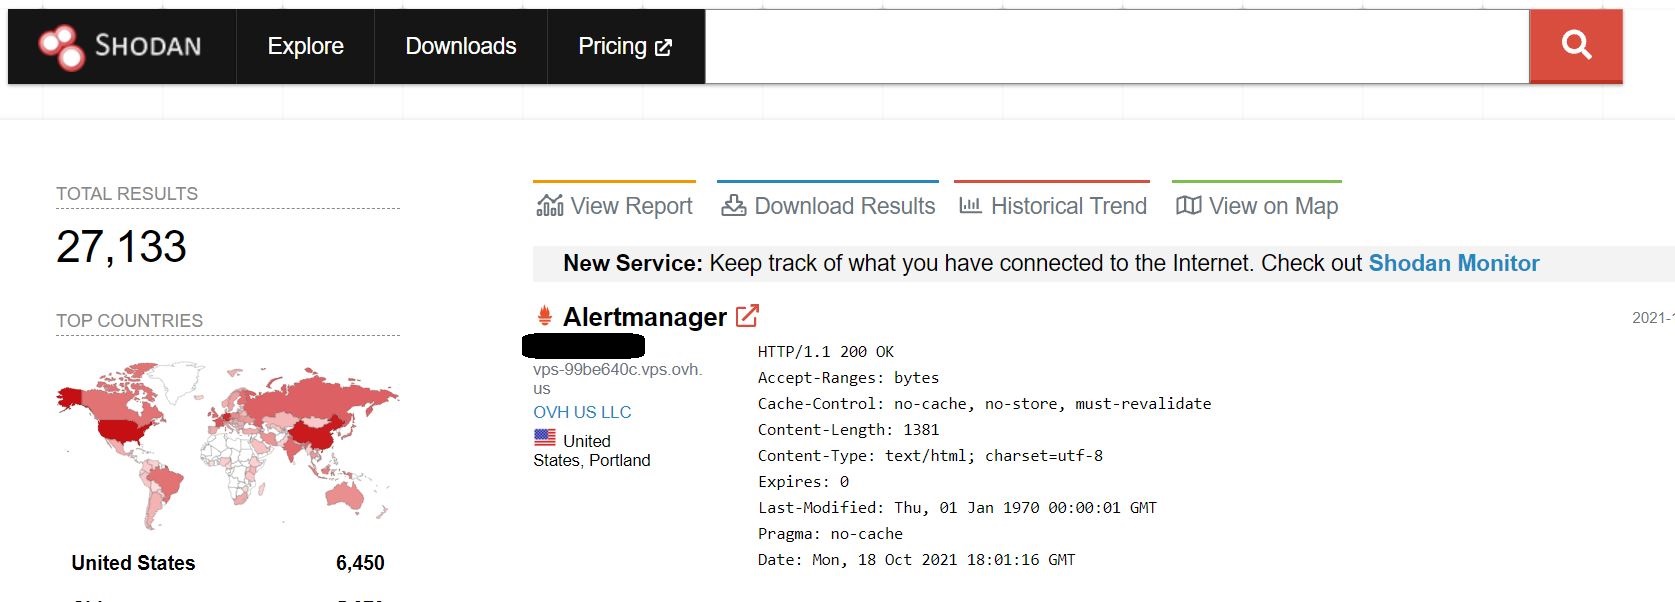
Используя специальный поисковик Shodan, команда JFrog нашла 27 тысяч незащищённых установок Prometheus. А ZoomEye показал и того больше — 43 тыс. потенциально уязвимых хостов.


Открытые данные имели конфиденциальный характер. Если злоумышленники доберутся до них, они смогут использовать эту информацию для развития своих атак на организации. Например, учётные данные можно извлечь из URL-строк и т. п.

Исследователи рекомендуют настроить аутентификацию или шифрование при установке Prometheus. Это поможет уберечь внутренние данные от посторонних.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru