


Мошенники навязывают установку сим-боксов от имени операторов

Мошенники навязывают установку сим-боксов от имени операторов

Мошенники навязывают установку сим-боксов от имени операторов

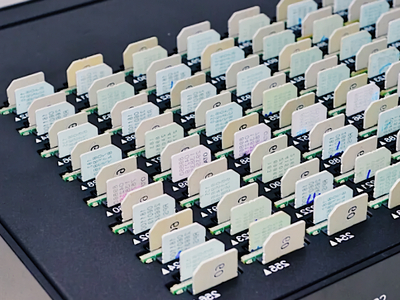
Мошенники под видом представителей операторов связи вынуждают россиян устанавливать у себя сим-боксы — мини-АТС с множеством SIM-карт, которые используются для массовых обзвонов.

Как сообщает агентство «РИА Новости» со ссылкой на проект «Мошеловка», волна подобных предложений началась в марте.

Злоумышленники представляются сотрудниками операторов и предлагают пассивный доход за установку и обслуживание оборудования. При этом сим-боксы выдаются за устройства, предназначенные для мониторинга сетей, оценки качества связи, проведения опросов и других якобы легальных задач.

«Анализируя поступающие к нам сообщения, мы видим, что мошенники проверяют возможность скрытной установки сим-боксов для использования в преступных целях. Это происходит на фоне участившихся задержаний информированных операторов таких устройств и блокировок сетевых хабов, необходимых для работы зарубежных мошеннических колл-центров», — рассказала руководитель проекта «За права заемщиков» Евгения Лазарева.

Организаторы схемы обещают самостоятельно установить и настроить оборудование, снабдить его запасом SIM-карт (их нужно менять ежедневно или через несколько дней), а также предоставить инструкции по обслуживанию и получению выплат. Оплата, по их словам, начинается уже в день установки. По завершении тестового периода злоумышленники либо забирают оборудование, либо предлагают продолжить сотрудничество.

«Такой способ размещения сим-боксов позволяет мошенникам снизить риски блокировки хабов подмены номеров. Постоянное перемещение оборудования и удалённое управление неосведомлённым оператором затрудняют выявление точки, изъятие устройств и, главное, поимку участников группировки, которые могут выдать сообщников при допросе», — пояснила Евгения Лазарева.

Проект «Мошеловка» уже начал информационную кампанию о рисках, связанных с установкой и обслуживанием сим-боксов. Люди, согласившиеся участвовать в подобных схемах, могут быть привлечены к уголовной ответственности по статье о мошенничестве с отягчающими обстоятельствами. Такие случаи уже имели место, и даже установка оборудования в движущемся автомобиле не спасла пособников от ответственности.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru