



39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

По оценке ИБ-компании Barracuda Networks, в период с января по июнь 2021 года 64% интернет-трафика генерировалось автоматизированными средствами. Большая часть бот-трафика исходила с серверов в общедоступных облаках AWS и Microsoft Azure (примерно в равном объеме).

Вклад потенциально опасных программ-роботов — простейших веб-скраперов, скриптов для проведения атак и продвинутых ботов, умеющих обходить типовые средства защиты, — в общий поток составил (PDF) около 40%. При этом последние в большинстве своем были нацелены на приложения для электронной коммерции и порталы для входа через регистрацию.

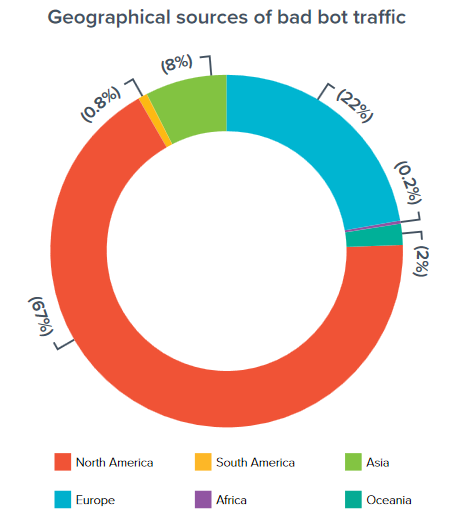
Наибольшее количество источников вредоносного бот-трафика было зафиксировано в Североамериканском регионе. Здесь они располагались преимущественно в публичных дата-центрах. В европейских странах злоумышленники предпочитали размещать свои боты у VPS-провайдеров или в домашних сетях.


В своем отчете исследователи также отметили, что в отличие от «хороших» ботов (поисковых роботов, программ социальных сетей, инструментов мониторинга), которым не столь уж важно время суток, «плохие», как правило, наиболее активны в течение стандартного рабочего дня (с восьми-девяти утра до шести вечера). По всей видимости, злоумышленники пытаются таким образом получше спрятать свой трафик в общем потоке, уровень которого в это время высок.

«Некоторые боты — например, поисковые роботы — вполне благонадежны, однако исследование показало, что более 60% ботов способны развить вредоносную активность в интернете, — комментирует Ницан Мирон (Nitzan Miron), вице-президент Barracuda по управлению продукцией и обеспечению безопасности приложений. — Если такие программы оставить без контроля, они будут воровать информацию, нарушать работу сайтов и даже могут спровоцировать утечку. По этой причине выявление и эффективная блокировка бот-трафика имеют большое значение».

В прошлом месяце мы провели очередной эфир AM Live по теме защиты веб-сайтов от вредоносных ботов. Ознакомиться с записью можно по этой ссылке.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru