



39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

По оценке ИБ-компании Barracuda Networks, в период с января по июнь 2021 года 64% интернет-трафика генерировалось автоматизированными средствами. Большая часть бот-трафика исходила с серверов в общедоступных облаках AWS и Microsoft Azure (примерно в равном объеме).

Вклад потенциально опасных программ-роботов — простейших веб-скраперов, скриптов для проведения атак и продвинутых ботов, умеющих обходить типовые средства защиты, — в общий поток составил (PDF) около 40%. При этом последние в большинстве своем были нацелены на приложения для электронной коммерции и порталы для входа через регистрацию.

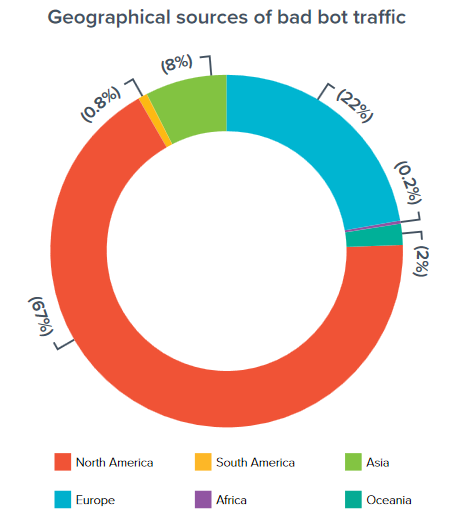
Наибольшее количество источников вредоносного бот-трафика было зафиксировано в Североамериканском регионе. Здесь они располагались преимущественно в публичных дата-центрах. В европейских странах злоумышленники предпочитали размещать свои боты у VPS-провайдеров или в домашних сетях.


В своем отчете исследователи также отметили, что в отличие от «хороших» ботов (поисковых роботов, программ социальных сетей, инструментов мониторинга), которым не столь уж важно время суток, «плохие», как правило, наиболее активны в течение стандартного рабочего дня (с восьми-девяти утра до шести вечера). По всей видимости, злоумышленники пытаются таким образом получше спрятать свой трафик в общем потоке, уровень которого в это время высок.

«Некоторые боты — например, поисковые роботы — вполне благонадежны, однако исследование показало, что более 60% ботов способны развить вредоносную активность в интернете, — комментирует Ницан Мирон (Nitzan Miron), вице-президент Barracuda по управлению продукцией и обеспечению безопасности приложений. — Если такие программы оставить без контроля, они будут воровать информацию, нарушать работу сайтов и даже могут спровоцировать утечку. По этой причине выявление и эффективная блокировка бот-трафика имеют большое значение».

В прошлом месяце мы провели очередной эфир AM Live по теме защиты веб-сайтов от вредоносных ботов. Ознакомиться с записью можно по этой ссылке.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru