



39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

По оценке ИБ-компании Barracuda Networks, в период с января по июнь 2021 года 64% интернет-трафика генерировалось автоматизированными средствами. Большая часть бот-трафика исходила с серверов в общедоступных облаках AWS и Microsoft Azure (примерно в равном объеме).

Вклад потенциально опасных программ-роботов — простейших веб-скраперов, скриптов для проведения атак и продвинутых ботов, умеющих обходить типовые средства защиты, — в общий поток составил (PDF) около 40%. При этом последние в большинстве своем были нацелены на приложения для электронной коммерции и порталы для входа через регистрацию.

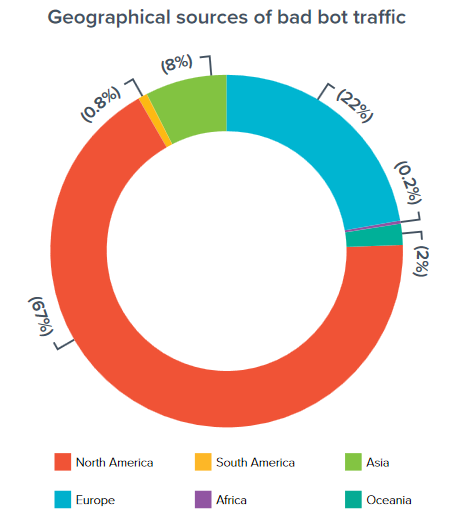
Наибольшее количество источников вредоносного бот-трафика было зафиксировано в Североамериканском регионе. Здесь они располагались преимущественно в публичных дата-центрах. В европейских странах злоумышленники предпочитали размещать свои боты у VPS-провайдеров или в домашних сетях.


В своем отчете исследователи также отметили, что в отличие от «хороших» ботов (поисковых роботов, программ социальных сетей, инструментов мониторинга), которым не столь уж важно время суток, «плохие», как правило, наиболее активны в течение стандартного рабочего дня (с восьми-девяти утра до шести вечера). По всей видимости, злоумышленники пытаются таким образом получше спрятать свой трафик в общем потоке, уровень которого в это время высок.

«Некоторые боты — например, поисковые роботы — вполне благонадежны, однако исследование показало, что более 60% ботов способны развить вредоносную активность в интернете, — комментирует Ницан Мирон (Nitzan Miron), вице-президент Barracuda по управлению продукцией и обеспечению безопасности приложений. — Если такие программы оставить без контроля, они будут воровать информацию, нарушать работу сайтов и даже могут спровоцировать утечку. По этой причине выявление и эффективная блокировка бот-трафика имеют большое значение».

В прошлом месяце мы провели очередной эфир AM Live по теме защиты веб-сайтов от вредоносных ботов. Ознакомиться с записью можно по этой ссылке.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru