



За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

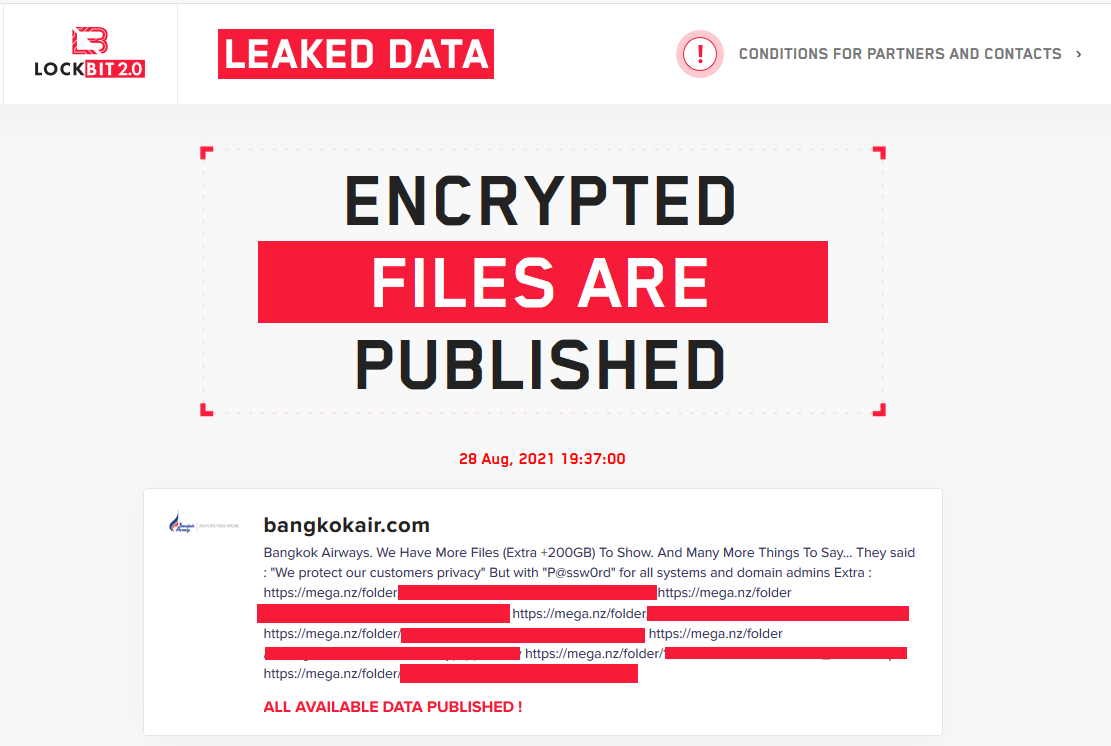
Bangkok Airways, одна из крупнейших авиакомпаний Таиланда, признала успешную атаку на свои системы, в ходе которой киберпреступникам удалось украсть персональные данные пассажиров. Оказалось, что за атакой стоит печально известный шифровальщик LockBit.

Представители авиакомпании на прошлой неделе опубликовали пресс-релиз, фактически спустя день после появления поста на форуме операторов LockBit, которые угрожали слить данные.

Злоумышленников интересует выкуп, на выплату которого Bangkok Air получила пять дней. Тем не менее кибервымогатели довольно быстро поняли, что компания не собирается даже обсуждать выкуп, поэтому опубликовали более 200 ГБ украденных данных.


Большая часть скомпрометированной информации представляет собой коммерческие документы, однако в базе также есть и персональные данные некоторых пассажиров. Тайская авиакомпания ссылается на внутреннее расследование, из-за которого представители не могут разглашать количество затронутых клиентов.

По словам Bangkok Air, в руки злоумышленников попали следующие сведения: имена пассажиров, национальность, пол, телефонные номера, адреса электронной почты, другая контактная информация, данные паспортов и т. п.

Напомним, что в этом месяце операторы LockBit готовились слить данные, украденные у Accenture. Также киберпреступники искали инсайдеров для открытия доступа в сеть жертвы.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru